
La maggior parte dei malware che circolano oggi viaggia via email, e quasi sempre il pericolo non è nel testo del messaggio ma nei file allegati. Documenti, PDF, archivi compressi, immagini: dietro un allegato apparentemente innocuo può nascondersi un virus informatico.
In questo articolo vediamo quali sono i tipi di allegato più pericolosi, come riconoscere un’email infetta e, soprattutto, cosa fare se hai aperto per sbaglio un file dannoso.

I tipi di allegato più pericolosi
Secondo le analisi del nostro SOC interno, esistono alcune famiglie di file particolarmente sfruttate dagli attaccanti per veicolare malware.
Vale la pena conoscerle.
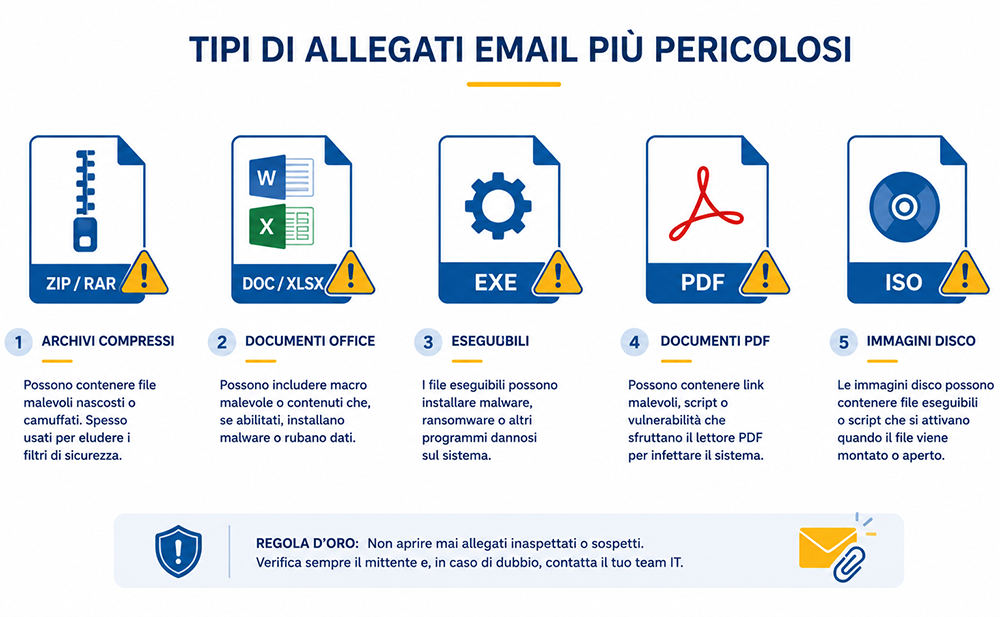
Archivi compressi: .ZIP e .RAR
Sono tra i preferiti dagli attaccanti. Il motivo è semplice: l’utente non può vedere cosa contiene l’archivio finché non lo apre, e dentro può esserci qualsiasi cosa, da un documento a un eseguibile. Attraverso file compressi si sono diffuse alcune tra le più gravi campagne ransomware della storia.
Documenti Office: .DOC, .DOCX, .XLSX, .PPTX
I file di Word, Excel e PowerPoint possono contenere macro: piccole sequenze di istruzioni automatiche che, se eseguite, attivano il codice malevolo. È una delle tecniche più usate per diffondere i trojan.
File eseguibili: .EXE e .DMG
L’eseguibile è il file che installa un programma: su Windows ha estensione .exe, su Mac .dmg. La stessa tecnica con cui si installa un software legittimo viene sfruttata dagli attaccanti per installare malware. Un eseguibile ricevuto via email da uno sconosciuto è quasi sempre una minaccia.
File PDF
Il PDF è percepito come innocuo, ma può contenere codice JavaScript in grado di attivare un’azione malevola all’apertura. Diffida dei PDF inattesi, soprattutto se ti chiedono di abilitare contenuti o cliccare link interni.
Immagini disco: .ISO e .IMG
Sono file che rappresentano la copia di un CD o DVD. Gli attaccanti li usano per nascondere e diffondere trojan, spesso finalizzati al furto di informazioni, sfruttando il fatto che vengono percepiti come file “di sistema” innocui.
Proteggi la posta aziendale
Come riconoscere un allegato infetto
Prima di aprire qualsiasi allegato, alcuni controlli rapidi riducono drasticamente il rischio:
- controlla il mittente dell’email: l’indirizzo reale corrisponde a quello atteso?
- verifica i destinatari: a chi altro è stata inviata l’email? Un invio massivo a indirizzi sconosciuti è sospetto;
- leggi il testo del messaggio: errori grammaticali, toni urgenti o layout strani sono campanelli d’allarme;
- non aprire allegati o link inattesi, soprattutto se appartengono alle categorie viste sopra;
- nel dubbio, non aprire nulla e chiedi conferma a un tecnico o al responsabile della sicurezza informatica.
Non solo allegati: link e contenuti HTML
Il pericolo non arriva solo dai file. Un’email può contenere codice HTML malevolo che si attiva semplicemente dando il consenso a scaricare le immagini incluse nel messaggio: per questo molti servizi di posta bloccano di default il caricamento delle immagini nelle email sospette.
Allo stesso modo, un link nel testo può condurre a un sito infetto. Per scoprire dove porta senza cliccarlo, su computer posiziona il puntatore sopra il link, senza premere: l’indirizzo di destinazione comparirà in basso nel browser. Su smartphone questa verifica è più difficile, quindi nel dubbio non toccare il link.
Cosa sono le macro e perché sono pericolose
Una macro è una sequenza di istruzioni automatizzate che un documento Office può eseguire: nata per automatizzare operazioni ripetitive (calcoli, formattazioni), è stata trasformata dagli attaccanti in un veicolo per il malware.
Quando apri un documento infetto, spesso compare un avviso che chiede di “abilitare le macro” o “abilitare la modifica”. È esattamente in quel momento che si decide tutto: se autorizzi, il codice malevolo si attiva e avvia l’infezione. La regola è semplice: non abilitare mai le macro di un documento ricevuto da un mittente sconosciuto o inatteso.
Cosa fare se hai aperto un allegato infetto
Se ti accorgi di aver aperto un file dannoso o di aver abilitato una macro sospetta, agisci subito: la rapidità limita i danni.
- disconnetti il dispositivo dalla rete: scollega il cavo ethernet e disattiva il Wi-Fi, per impedire al malware di diffondersi agli altri dispositivi o di comunicare con l’esterno;
- non spegnere bruscamente il computer staccando la corrente: in caso di ransomware potresti perdere informazioni utili al recupero. Isolarlo dalla rete è la priorità;
- contatta immediatamente il tuo IT Manager o un esperto di sicurezza informatica, che saprà come isolare e bonificare il sistema;
- non tentare di “sistemare” da solo il problema cancellando file a caso: rischi di peggiorare la situazione o cancellare prove utili.
La protezione delle email aziendali
In un’azienda, un solo allegato aperto dalla persona sbagliata può compromettere l’intera rete. L’attenzione dei dipendenti è fondamentale, ma da sola non basta: serve un sistema che filtri le minacce prima che arrivino nelle caselle.
I servizi gestiti di Email Protection analizzano automaticamente allegati e link in arrivo, bloccando le email pericolose prima che l’utente possa anche solo vederle. È la combinazione di filtri automatici e formazione del personale a garantire la migliore difesa contro i malware via email.
Proteggi la posta elettronica della tua azienda
Da oltre 20 anni proteggiamo le imprese italiane dalle minacce via email: oltre 5.000 clienti, un SOC attivo 24 ore su 24 e le certificazioni ISO 9001 e ISO 27001.
Contatta i nostri esperti
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Difendo le imprese e semplifico la vita all’IT manager con un servizio di sicurezza informatica che garantisce le attività aziendali 24 ore su 24, 7 giorni su 7.
Sono l’interlocutore ideale per le aziende di produzione industriale con più di 50 dipendenti, con responsabile informatico interno e consapevoli che la sicurezza informatica sia un valore con cui tutelano i clienti.
La volontà di proteggere imprese, dati e persone, mi ha fatto fondare Onorato Informatica, azienda con oltre 20 anni di attività, più di 5.000 clienti e oltre un milione di attacchi informatici sventati.
La passione per il mio lavoro mi porta spesso ad essere chiamato come relatore in eventi formativi sul tema della sicurezza informatica presso associazioni di imprese, di professionisti e università.