
C’è una parola che torna in ogni conversazione sulla sicurezza informatica aziendale, e quasi nessuno si ferma a spiegare davvero: SIEM. La si trova nei capitolati, nelle offerte dei fornitori, nei requisiti di conformità. Ma quando chiedi a un imprenditore cosa sia, la risposta più onesta è di solito un’alzata di spalle.
Eppure il concetto, sotto la sigla, è semplice: un SIEM è il sistema che mette ordine nel caos di dati che la tua infrastruttura produce ogni secondo, e che da quel caos tira fuori i segnali di un attacco prima che diventi un danno. Ogni accesso, ogni connessione, ogni errore lascia una traccia — un log — e in un’azienda anche piccola quelle tracce sono milioni al giorno. Da sole non dicono niente. Un SIEM le raccoglie, le mette in relazione e fa emergere ciò che conta.
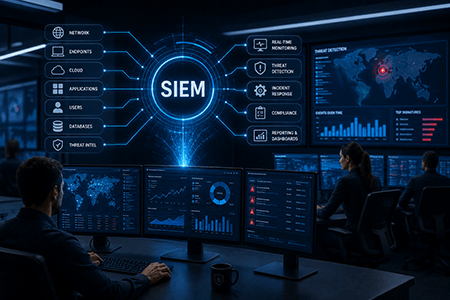
Questo articolo spiega cos’è un SIEM senza darti per scontato nulla: come funziona, da quali pezzi è fatto, perché l’intelligenza artificiale lo ha trasformato, e soprattutto perché oggi serve anche a chi non è una grande corporation. Non è un manuale tecnico per addetti ai lavori, ed è il motivo per cui parte dalle fondamenta: cos’è un log, cos’è un evento, e perché tenerli sotto controllo è diventato una questione di sopravvivenza per le imprese.
-
- SIEM: cosa significa e cosa fa, in parole semplici
- Log, eventi e correlazione: il cuore del sistema
- Da SIM e SEM al SIEM: come nasce la tecnologia
- SIEM e intelligenza artificiale: cosa cambia con il SIEM moderno
- SIEM e SOC: che differenza c’è (e perché si confondono)
- I vantaggi concreti di un SIEM per un’azienda
- Gestire un SIEM da soli: perché è più difficile di quanto sembri
- Come si implementa un SIEM (e perché non è un software da installare e basta)
- Domande frequenti sul SIEM
Cosa significa SIEM: l’acronimo Security Information and Event Management
SIEM è l’acronimo di Security Information and Event Management.
Dietro la sigla c’è una tecnologia che fa una cosa precisa: raccoglie i dati di sicurezza da tutta l’infrastruttura IT, li analizza e li correla per riconoscere comportamenti anomali, schemi di attacco e potenziali violazioni — possibilmente prima che facciano danni.Per capirlo davvero conviene partire da due parole che useremo spesso. Un evento è qualsiasi azione che accade nella rete: un utente che accede, un file che viene aperto, una connessione che parte. Ogni evento viene registrato in un file di sistema chiamato log, che lo annota insieme a data e ora. Il log, in sostanza, è la cronologia di tutto ciò che succede nei tuoi sistemi. Il problema è la quantità: endpoint, server, firewall, router, database, applicazioni cloud — ognuno genera log in continuazione, e nessun essere umano potrebbe mai leggerli tutti.
È qui che entra il SIEM. Invece di lasciare quei dati sparsi e illeggibili in mille posti diversi, li convoglia in un punto unico, li traduce in un formato comune e li mette in relazione tra loro. Una connessione sospetta su un server, da sola, può non dire niente; la stessa connessione che arriva subito dopo tre tentativi di accesso falliti da un indirizzo straniero, di notte, è tutta un’altra storia. Il valore del SIEM sta proprio nel collegare i puntini che, presi singolarmente, sfuggirebbero a chiunque.
Vale la pena sgombrare subito il campo da un equivoco comune. Il SIEM non è un antivirus, non è un firewall, non è un singolo strumento di difesa. È piuttosto la regia che sta sopra tutti questi strumenti: prende ciò che ciascuno di loro vede, lo unisce, e ne ricava una visione d’insieme che nessuno dei singoli pezzi potrebbe avere da solo. Un firewall sa cosa passa al confine della rete; un antivirus sa cosa gira su una macchina; il SIEM è l’unico che vede entrambe le cose insieme, e capisce quando due eventi apparentemente slegati sono in realtà le due metà dello stesso attacco.
Log, eventi e correlazione: il cuore del sistema
Per apprezzare cosa rende potente un SIEM bisogna soffermarsi un attimo su come tratta i dati, perché è lì che si gioca tutto. Il processo segue alcuni passaggi precisi, anche se all’utente finale appaiono come un’unica operazione fluida.
Tutto comincia con la raccolta: su ogni dispositivo da monitorare vengono installati dei piccoli software, gli agent, che catturano i log e li inviano a un server centrale. Segue la normalizzazione, un passaggio meno intuitivo ma decisivo: i log arrivano da fonti diversissime, ognuna col proprio linguaggio, e vanno tradotti in un formato unico — spesso il Common Event Format — altrimenti sarebbe come mettere in una stanza cento persone che parlano lingue diverse e pretendere che si capiscano. Una volta uniformati, i dati vengono conservati nel loro stato originale, i cosiddetti log RAW, criptati per garantirne integrità e inalterabilità: un requisito che diventa cruciale quando quei log servono come prova in un’indagine.
Poi arriva la parte che fa la differenza: la correlazione. Il SIEM non guarda gli eventi uno per uno, ma li incrocia secondo regole definite, cercando schemi che tradiscono un attacco. E lo fa tenendo d’occhio due fronti contemporaneamente — le minacce esterne come SQL injection, virus e attacchi DDoS, e quelle interne come accessi non autorizzati, violazioni delle policy o semplici errori degli utenti. Quando qualcosa non torna, scatta un alert; in parallelo, il sistema produce la reportistica che fotografa lo stato di salute complessivo dell’infrastruttura.
Un esempio concreto rende l’idea meglio di mille definizioni. Immagina che un dipendente acceda al gestionale dalle credenziali di sempre: evento normale, nessun allarme. Ma immagina che lo stesso account, dieci minuti dopo, risulti attivo da un indirizzo IP in un altro continente, e che da lì inizi a scaricare interi archivi di documenti. Ogni singolo evento, isolato, potrebbe avere una spiegazione innocente. È la sequenza correlata — stesso account, due luoghi impossibili, comportamento anomalo — a gridare che qualcosa non va. Senza un SIEM, quei pezzi resterebbero in log diversi, su sistemi diversi, e nessuno li metterebbe mai insieme in tempo utile.
Da SIM e SEM al SIEM: come nasce la tecnologia
Il SIEM non è nato dal nulla: è la fusione di due tecnologie più antiche che, da sole, raccontavano solo metà della storia. Capire questa origine aiuta a capire perché oggi un SIEM fa quello che fa.
Da una parte c’era il SIM, Security Information Management, dedicato alla raccolta e alla gestione dei log. È il versante della memoria: archivia i dati a lungo termine e permette di analizzarli a posteriori, ricostruendo lo storico di ciò che è accaduto. Non lavora in tempo reale, ma è prezioso per le analisi e per la conformità. Dall’altra parte c’era il SEM, Security Event Management, che invece vive nell’istante: monitora gli eventi in tempo reale attraverso una console centralizzata e segnala immediatamente ciò che è anomalo, permettendo una risposta rapida.
Il limite era evidente: il SIM guardava al passato, il SEM al presente, ma nessuno dei due li teneva insieme. Dalla necessità di unire la memoria storica e la reattività immediata è nato il SIEM, che combina entrambi in un’unica piattaforma. È un punto più importante di quanto sembri, perché spiega perché un SIEM è contemporaneamente uno strumento di prevenzione e uno strumento investigativo: ti avvisa mentre l’attacco è in corso, ma ti permette anche di tornare indietro e capire cosa è successo settimane prima. Se vuoi approfondire nello specifico il versante della raccolta e analisi dei log, ne abbiamo parlato in questo articolo dedicato al monitoring dei log.
SIEM e intelligenza artificiale: cosa cambia con il SIEM moderno
I primi SIEM funzionavano a regole fisse: qualcuno scriveva le condizioni da sorvegliare, e il sistema scattava quando quelle condizioni si verificavano. Funzionava, ma era rigido — riconosceva solo ciò che gli era stato detto di cercare. L’arrivo del machine learning ha cambiato la natura stessa dello strumento.
Il SIEM moderno aggiunge due capacità che prima non esistevano. La prima è l’analisi comportamentale, in gergo UEBA, User and Entity Behavior Analytics: invece di limitarsi a regole prestabilite, il sistema impara come si comportano normalmente utenti e dispositivi, e segnala gli scostamenti da quella normalità. Un account che di colpo scarica gigabyte di dati a un orario insolito non viola nessuna regola scritta, ma è un’anomalia comportamentale — ed è esattamente il tipo di segnale che un attacco interno o una credenziale rubata lasciano dietro di sé. La seconda capacità è l’automazione della risposta, in gergo SOAR, Security Orchestration Automation and Response: il sistema non si limita a segnalare, ma può collegare tra loro i diversi strumenti di sicurezza e avviare contromisure in automatico, senza attendere l’intervento umano.
Il guadagno non è solo tecnologico. L’AI riduce drasticamente il rumore di fondo — quella valanga di segnalazioni inutili che, nei vecchi sistemi, finiva per seppellire gli allarmi veri sotto migliaia di falsi positivi. Meno rumore significa che gli analisti vedono ciò che conta, più in fretta. È il salto che ha trasformato il SIEM da archivio sofisticato a sentinella attiva, capace di riconoscere anche attacchi mai visti prima e di condurre vere e proprie indagini forensi, ricostruendo a posteriori ogni movimento di utenti, dispositivi e applicazioni.
C’è però un equivoco da smontare, perché il marketing tende a venderlo male. L’intelligenza artificiale dentro un SIEM non sostituisce le persone: le potenzia. Continua a servire qualcuno che sappia leggere ciò che l’AI fa emergere, decidere cosa è davvero pericoloso e cosa no, e agire di conseguenza. Un SIEM con la migliore AI del mondo ma senza analisti capaci dietro è un’auto da corsa senza pilota: tanta potenza, nessuna direzione. È un punto che torna, perché è la chiave per capire le scelte di implementazione di cui parleremo più avanti.
SIEM e SOC: che differenza c’è (e perché si confondono)
Sono due sigle che viaggiano spesso insieme, e proprio per questo vengono scambiate l’una per l’altra di continuo. Chiarire la differenza è utile, perché tocca direttamente il modo in cui un’azienda decide di proteggersi.
Il SIEM è la tecnologia; il SOC è chi la usa. Detto in modo brutale ma efficace: il SIEM è il cruscotto, il Security Operations Center è la sala di controllo con dentro le persone che guardano quel cruscotto ventiquattro ore su ventiquattro. Il SIEM raccoglie, correla e genera allarmi; il SOC è il gruppo di analisti che interpreta quegli allarmi, indaga, decide e interviene. Uno senza l’altro è zoppo: un SIEM senza un team che lo presidia produce allarmi che nessuno guarda, e un SOC senza un buon SIEM lavora alla cieca, privo dello strumento che gli mostra cosa sta succedendo.
Ecco perché, nella pratica, le due cose vanno quasi sempre insieme. Quando un’azienda si affida a un servizio di sicurezza gestito, sta acquistando entrambe le cose come un pacchetto unico: la tecnologia SIEM che fa il lavoro di raccolta e correlazione, e il SOC che la presidia e risponde. È esattamente per questo motivo che la scelta su come dotarsi di un SIEM finisce per intrecciarsi con la scelta su come dotarsi di un presidio di sicurezza nel suo complesso — un tema che abbiamo affrontato a fondo parlando di SOC interno o esterno. Tenere a mente questa distinzione aiuta a non farsi confondere dalle offerte: quando un fornitore parla di SIEM gestito, in realtà ti sta proponendo la tecnologia più le persone che la fanno funzionare.
Vuoi capire se la tua azienda ha bisogno di un SIEM?
Onorato Informatica protegge le imprese italiane da oltre 20 anni. Oltre 5.000 clienti, certificazioni ISO 9001 e ISO 27001, SOC attivo 24/7. Analizziamo la tua infrastruttura e ti diciamo, senza giri di parole, cosa ti serve davvero.
Richiedi una consulenzaI vantaggi concreti di un SIEM per un’azienda
Tutta questa tecnologia, alla fine, deve tradursi in benefici reali per chi gestisce un’impresa. E i vantaggi di un SIEM ben implementato sono concreti, non teorici.
Il primo è la capacità di agire in tempo reale sulle anomalie, spesso anticipando gli strumenti tradizionali come antivirus e firewall: il SIEM vede schemi che i singoli strumenti, isolati, non possono cogliere. Il secondo è la conformità normativa: un SIEM genera in automatico la reportistica che dimostra il corretto trattamento dei dati, e oggi questo non è un dettaglio — normative come il GDPR e la direttiva NIS2 richiedono presidi documentati, e standard come PCI-DSS lo danno per scontato. Avere un sistema che produce quelle prove da solo è una garanzia, non un optional.
C’è poi un terzo vantaggio, meno appariscente ma sostanziale: l’ottimizzazione di tempi e risorse. Grazie all’automazione e all’AI, il monitoraggio richiede meno ore-uomo e meno personale dedicato, liberando le persone per ciò che conta davvero. E infine c’è il valore forense di cui parlavamo: quando un incidente accade — e prima o poi accade — il SIEM permette di ricostruire esattamente cosa è successo, chi ha fatto cosa e quando. È la differenza tra subire un attacco e capirlo, contenerlo, imparare a evitarlo la volta dopo.
A questi se ne aggiunge uno che spesso passa inosservato ma che pesa sul lungo periodo: la visibilità unificata. Avere un solo punto da cui osservare l’intera infrastruttura, invece di dover saltare da una console all’altra, cambia il modo stesso in cui un’azienda capisce la propria sicurezza. Non è solo questione di rilevare attacchi: è poter rispondere, in qualsiasi momento, alla domanda “cosa sta succedendo adesso nei miei sistemi?” con una risposta precisa invece che con un’alzata di spalle. Per chi deve rendere conto a un consiglio di amministrazione, a un revisore o a un cliente che chiede garanzie, quella visibilità vale quanto la protezione stessa.
Gestire un SIEM da soli: perché è più difficile di quanto sembri
C’è una convinzione diffusa, soprattutto tra chi guarda al budget, che dotarsi di un SIEM sia in fondo una questione di acquistare la tecnologia giusta e accenderla. È qui che si nasconde l’errore più costoso, perché un SIEM non è un elettrodomestico: è un sistema che vive di configurazione continua, presidio e competenze specialistiche.
Il punto critico è che la tecnologia, da sola, non protegge nessuno. Un SIEM va installato, certo, ma soprattutto va calibrato sulla realtà specifica della tua azienda, aggiornato man mano che l’infrastruttura cambia, e presidiato da qualcuno che sappia leggere ciò che produce. Tutto questo richiede figure tecniche esperte — analisti di sicurezza rari e costosi sul mercato del lavoro — e il loro tempo, in modo continuativo. Gestirlo internamente significa farsi carico di tutto questo: non solo il costo della piattaforma, ma quello, ben più alto e meno visibile, delle persone che la fanno funzionare giorno dopo giorno.
C’è poi un rischio che raramente entra nel calcolo iniziale: la continuità. Se la competenza su quel sistema è concentrata in una o due persone, basta che se ne vadano per ritrovarsi con uno strumento critico che nessuno sa più gestire davvero. È per questo che, per la stragrande maggioranza delle aziende italiane — quelle che non hanno un reparto di sicurezza strutturato — la strada più sostenibile non è costruire tutto in casa, ma appoggiarsi a chi quel lavoro lo fa di mestiere, con un team che garantisce competenza e presidio senza interruzioni.
Come si implementa un SIEM (e perché non è un software da installare e basta)
Qui arriva l’avvertimento più importante di tutto l’articolo, ed è il punto su cui si gioca la differenza tra un SIEM che protegge e uno che genera solo confusione. Un SIEM non è un programma che scarichi, installi e dimentichi. È un processo, e va impostato con metodo.
I passaggi che contano sono pochi ma decisivi. Prima si definiscono gli obiettivi: a cosa serve, quali requisiti di conformità deve soddisfare, quali sono le priorità della tua azienda specifica. Poi si inquadra il perimetro, decidendo quali sorgenti di dati monitorare, e si stabilisce il tipo di alert da generare — partendo dai sistemi più critici, perché voler controllare tutto subito significa solo affogare nelle segnalazioni. Segue la definizione di un’architettura che garantisca piena visibilità, idealmente con le attività centralizzate in un Security Operations Center che presidi, monitori e risponda. Infine, una reportistica periodica che dia la fotografia costante dello stato di sicurezza.
C’è una fase, in particolare, che fa la differenza tra successo e fallimento: la calibrazione iniziale, il cosiddetto tuning. È il lavoro paziente di regolare le regole del SIEM sulla realtà specifica della tua azienda, così che segnali ciò che conta e ignori il rumore. Un SIEM appena acceso, senza tuning, produce centinaia di allarmi al giorno, quasi tutti falsi: e il risultato paradossale è che gli analisti, sommersi, smettono di guardarli — proprio mentre tra quei falsi positivi potrebbe nascondersi l’allarme vero. Questa fase richiede tempo, esperienza e una conoscenza dell’infrastruttura che si costruisce sul campo.
È esattamente per questa complessità che molte aziende, soprattutto le PMI, scelgono di non costruire e gestire il SIEM in casa, ma di affidarlo a un fornitore specializzato — un MSSP, Managed Security Service Provider. Il motivo è semplice: un SIEM mal calibrato è peggio di nessun SIEM, perché dà un falso senso di sicurezza mentre sommerge tutto di falsi positivi. La calibrazione richiede competenze ed esperienza che hanno senso solo se le usi ogni giorno, su molti clienti. È lo stesso ragionamento che vale per il presidio di sicurezza nel suo insieme, e che abbiamo approfondito parlando di SOC interno o esterno e di quanto costa un servizio di sicurezza gestito.
Un SIEM mal calibrato è peggio di nessun SIEM: ti fa sentire al sicuro mentre non lo sei.
La domanda giusta, quindi, non è «quale SIEM compro», ma «chi me lo configura e me lo gestisce in modo che funzioni davvero». E la risposta, per la maggior parte delle aziende italiane, passa da un partner che quel lavoro lo fa di mestiere.
Domande frequenti sul SIEM
Un SIEM serve solo alle grandi aziende?
No, ed è uno dei malintesi più diffusi. È vero che il SIEM nasce in contesti enterprise, ma oggi le minacce non guardano alle dimensioni: le PMI sono anzi un bersaglio preferito, proprio perché spesso meno difese. Le soluzioni gestite hanno reso il SIEM accessibile anche ad aziende medio-piccole, senza bisogno di costruire un’infrastruttura interna. La domanda non è quanto sei grande, ma quanto vale ciò che devi proteggere.
Che differenza c’è tra SIEM e antivirus?
Sono cose diverse e complementari. L’antivirus difende il singolo dispositivo da minacce note; il SIEM osserva l’intera infrastruttura e correla ciò che accade su tutti i dispositivi insieme, riconoscendo schemi di attacco che un antivirus, concentrato su una sola macchina, non può vedere. Il SIEM non sostituisce l’antivirus: lo include in un quadro più ampio.
Il SIEM da solo basta a proteggere l’azienda?
No. Il SIEM è uno strumento potentissimo, ma è la regia, non l’intera orchestra. Ha bisogno di persone che lo presidino — un SOC — e si integra con altri strumenti di difesa come firewall, EDR e sistemi di protezione degli endpoint. Pensarlo come una soluzione unica e autosufficiente è uno degli errori che portano a un falso senso di sicurezza.
Quanto tempo serve per rendere operativo un SIEM?
Dipende dalla complessità dell’infrastruttura, ma il monitoraggio di base può partire in poche settimane. Il punto critico non è l’accensione, però, è la calibrazione: servono settimane o mesi di tuning per portare il sistema a segnalare ciò che conta filtrando il rumore. Un fornitore esperto accorcia molto questa curva, perché parte da metodi già rodati su altri clienti.
Un SIEM aiuta con la conformità a NIS2 e GDPR?
Sì, ed è uno dei motivi per cui sempre più aziende lo adottano. Queste normative richiedono di monitorare, documentare e dimostrare il controllo sui propri sistemi e dati. Un SIEM produce in automatico log e report che costituiscono proprio quel tipo di prova documentale, semplificando notevolmente gli adempimenti e la dimostrazione di conformità in caso di verifica.
Cosa significa l’acronimo SIEM?
SIEM è l’acronimo di Security Information and Event Management, cioè gestione delle informazioni e degli eventi di sicurezza. Nasce dall’unione di due tecnologie precedenti, il SIM per la conservazione dei log e il SEM per il monitoraggio in tempo reale, e indica oggi il sistema che raccoglie i log di tutta l’infrastruttura, li correla e segnala ciò che è anomalo.
Un SIEM gestito, senza la complessità di gestirlo tu
Onorato Informatica protegge le imprese italiane da oltre 20 anni. Oltre 5.000 clienti, certificazioni ISO 9001 e ISO 27001, SOC attivo 24/7. Raccontaci la tua infrastruttura: configuriamo e gestiamo il monitoraggio sulle tue reali esigenze, i falsi positivi sono un problema nostro, non tuo.
Richiedi una consulenza
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Sono una studentessa magistrale in Informatica Umanistica.
Durante il percorso di studi triennale in Lettere e filosofia ho avuto l’opportunità di svolgere un anno di Servizio Civile Nazionale e un semestre di Erasmus per studio in Francia, nonché un breve periodo di Servizio Volontario Europeo in Croazia.
Attualmente, con un gruppo di altri cinque ragazzi, porto avanti un progetto che aiuta start-up e piccole realtà imprenditoriali a delineare i primi step per le loro strategie social.