
Leggi cosa sono e come funzionano i deepfake vocali, il caso della truffa da 25 milioni di dollari e le tecniche per difendere le aziende dagli attacchi.
La clonazione vocale tramite intelligenza artificiale non è più fantascienza. Oggi bastano pochi secondi di registrazione per creare deepfake audio capaci di riprodurre la voce di una persona con un livello di realismo sorprendente. La diffusione di strumenti di AI generativa sempre più accessibili ha messo questa tecnologia alla portata di molti, ampliandone rapidamente gli impieghi, dai servizi di assistenza virtuale alla produzione multimediale.
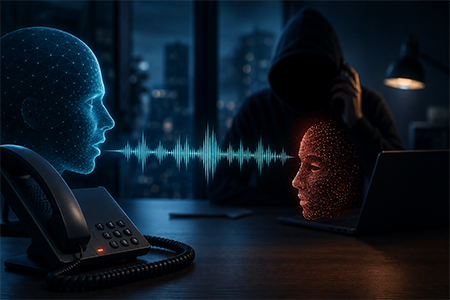
Ma c’è anche un lato oscuro: le stesse tecniche finiscono in mano ai criminali. Le voci sintetiche servono infatti a realizzare truffe tramite attacchi di vishing (voice phishing), in cui la voce di una persona considerata affidabile viene falsificata per convincere la vittima a compiere azioni sensibili o a trasferire denaro.
Cos’è un deepfake audio
Un deepfake audio è una registrazione vocale generata mediante algoritmi di intelligenza artificiale in grado di imitare la voce di una persona reale. Attraverso tecniche di machine learning e sintesi vocale avanzata, il sistema apprende caratteristiche come tono, timbro, velocità di eloquio, inflessioni e accento, producendo contenuti che possono risultare estremamente credibili.
Negli ultimi anni la qualità di questi sistemi è migliorata rapidamente. Oggi le voci sintetiche possono essere utilizzate in telefonate, messaggi vocali e videoconferenze, rendendo molto più difficile distinguere una comunicazione autentica da una manipolata.
Le conseguenze possono essere pesanti non solo sul piano economico ma anche su quello della reputazione. Quando una comunicazione proveniente da un dirigente si rivela falsa, la fiducia all’interno dell’organizzazione può risultare seriamente compromessa.
Il caso Arup e la truffa da 25 milioni di dollari
Uno degli episodi più famosi legati all’utilizzo dei deepfake in ambito aziendale ha coinvolto Arup, multinazionale britannica di ingegneria. Nel 2024 un dipendente della filiale di Hong Kong ha ricevuto una richiesta proveniente da un dirigente del gruppo riguardante una transazione riservata. Dopo alcuni dubbi iniziali, ha partecipato a una videoconferenza in cui erano presenti il CFO (Chief Financial Officer, il direttore finanziario) e altri dirigenti dell’azienda.
La riunione sembrava autentica. Volti, voci e comportamenti apparivano coerenti con quelli dei dirigenti reali. Convinto della legittimità della richiesta, l’addetto ha autorizzato una serie di trasferimenti di denaro per un valore di circa 25,6 milioni di dollari statunitensi.
Solo successivamente è emerso che tutti i partecipanti alla videoconferenza erano stati ricreati mediante tecnologie di deepfake. L’episodio è oggi considerato uno dei casi più rilevanti di frode aziendale realizzata attraverso la combinazione di clonazione vocale, deepfake video e tecniche di ingegneria sociale.
Perché i deepfake funzionano
Gli attacchi basati sulla clonazione vocale sfruttano soprattutto fattori umani e organizzativi.
- Fiducia gerarchica. Le richieste attribuite a dirigenti e responsabili aziendali vengono generalmente considerate legittime. Quando una comunicazione sembra provenire da una figura autorevole, molte persone tendono ad abbassare il livello di attenzione.
- Pressione psicologica. I criminali creano spesso situazioni che richiedono un intervento immediato. L’urgenza riduce il tempo per le verifiche e aumenta la probabilità di errori.
- Comunicazioni sempre più digitali. Lavoro da remoto, piattaforme collaborative e videoconferenze hanno trasformato il modo in cui le aziende comunicano. Questo rende più semplice per gli aggressori inserirsi nei processi aziendali senza destare sospetti.
- Accessibilità degli strumenti. Le piattaforme di clonazione vocale basate sull’intelligenza artificiale sono sempre più diffuse e semplici da usare. Di conseguenza, il numero di soggetti in grado di realizzare attacchi credibili continua ad aumentare.
Come avviene un attacco di clonazione vocale
Un attacco basato su questa tecnologia si articola generalmente in quattro passaggi chiave:
- Raccolta dei dati vocali. I truffatori recuperano campioni vocali della persona da imitare. Le fonti possono essere webinar, conferenze, podcast, interviste, video aziendali, social network o qualsiasi contenuto pubblico disponibile online.
- Creazione del clone vocale. Utilizzando software di intelligenza artificiale, i campioni vengono analizzati per generare una replica della voce originale. In molti casi è sufficiente una breve registrazione per ottenere risultati convincenti.
- Impersonazione. La voce clonata viene utilizzata per effettuare telefonate, inviare messaggi vocali o partecipare a videoconferenze. Spesso l’azione è supportata da email apparentemente legittime per aumentare la credibilità della truffa.
- Esecuzione della frode. L’obiettivo finale può essere il trasferimento di denaro, l’accesso a informazioni riservate o l’ottenimento di credenziali e dati aziendali sensibili.
Come riconoscere un deepfake audio
Individuare una voce artificiale non è sempre facile. Tuttavia alcuni elementi dovrebbero indurre a effettuare verifiche aggiuntive. Tra i principali segnali di allarme ci sono:
- richieste urgenti o insolite;
- inviti ad aggirare procedure aziendali consolidate;
- richieste di riservatezza eccessiva;
- operazioni economiche non pianificate;
- difficoltà nel verificare l’identità del chiamante tramite un canale alternativo;
- lievi anomalie nel ritmo della conversazione o nelle pause della voce.
Nessuno di questi aspetti costituisce una prova certa, ma la loro presenza simultanea merita particolare attenzione.
Come difendere l’azienda dal vishing e dai deepfake vocali
Contrastare questa minaccia richiede una strategia capace di combinare tecnologia, processi e formazione.
- Introdurre verifiche indipendenti. Ogni richiesta finanziaria straordinaria dovrebbe essere confermata attraverso un secondo canale di comunicazione. Una telefonata ricevuta può essere verificata richiamando il dirigente tramite i recapiti aziendali ufficiali.
- Applicare autorizzazioni multiple. Le operazioni più sensibili non dovrebbero mai dipendere da una sola approvazione. Controlli incrociati e autorizzazioni a più livelli riducono sensibilmente il rischio di frode.
- Definire le procedure per le emergenze. Urgenza e riservatezza non dovrebbero mai consentire di aggirare i normali controlli aziendali. Le regole devono essere chiare e applicate in modo uniforme.
- Formazione del personale. Chi gestisce pagamenti, dati sensibili o rapporti con i fornitori deve conoscere le moderne tecniche di raggiro online e capire come funzionano i deepfake.
Cosa fare dopo un attacco di deepfake audio
Quando un’azienda sospetta di essere stata vittima di una frode basata su deepfake audio, il fattore tempo è fondamentale.
- Contattate subito la banca. È necessario avvisare immediatamente l’istituto finanziario coinvolto, chiedendo il blocco dell’operazione e l’attivazione delle procedure di recupero dei fondi, quando ancora possibile.
- Informate il reparto IT e la sicurezza aziendale. L’azienda deve verificare se l’attacco è un episodio isolato oppure se altri dipendenti sono esposti allo stesso rischio.
- Conservate tutte le prove. Email, messaggi, log delle chiamate, registrazioni e qualsiasi altra traccia vanno preservati per ricostruire con precisione la dinamica dell’attacco.
- Segnalate l’incidente alle autorità competenti. La denuncia è essenziale per avviare eventuali indagini e facilitare la cooperazione tra la banca e le forze dell’ordine.
- Rivedete le procedure interne. Dopo l’emergenza è necessario analizzare come l’attacco sia riuscito a superare i controlli e rafforzare i processi di autorizzazione e verifica, soprattutto per le operazioni finanziarie.
Il caso del CFO clonato di Arup dimostra che la sicurezza informatica non riguarda più solo sistemi e password, ma la fiducia nelle comunicazioni aziendali. Quando l’identità digitale può essere replicata con realismo, la difesa si sposta sul terreno della conferma: non basta più riconoscere una voce o un video, bisogna sempre controllare le richieste. Oggi, più che mai, l’autenticità non si presume: si verifica.
Sei pronto a dubitare al momento giusto e a respingere un deepfake vocale?
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Giornalista pubblicista dal 2013 e attiva nell’editoria digitale dal 2005. Ha collaborato con diverse testate e piattaforme come autrice di articoli, guide e approfondimenti con un approccio che integra competenze SEO e storytelling per spiegare concetti complessi in modo chiaro e accessibile.