
Lo spam aziendale non è solo una seccatura: è il principale vettore di attacchi informatici contro le imprese. Nel 2026, con NIS2 pienamente applicata e GDPR in vigore da quasi un decennio, proteggere la posta elettronica aziendale è un obbligo, non più una scelta.
Un dato confermato anche dalle analisi più recenti sul volume di posta indesiderata: quasi un’email di spam su due è oggi malevola.
- Lo scenario 2026: perché lo spam aziendale è diverso
- I tipi di attacco via email contro le imprese
- Cosa dicono NIS2 e GDPR sulla protezione email
- La difesa stratificata: i livelli di protezione
- Configurazione DNS: SPF, DKIM e DMARC
- Email gateway, sandbox e threat intelligence
- Il fattore umano: formazione e simulazioni
- Checklist anti-spam aziendale
- FAQ
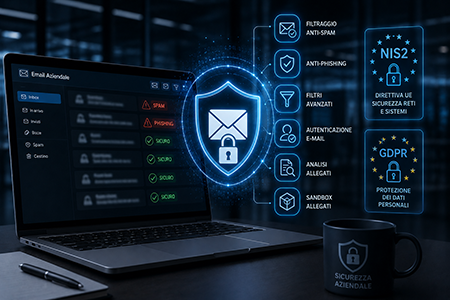
Lo scenario 2026: perché lo spam aziendale è diverso
Per il singolo utente lo spam è soprattutto una seccatura. Per un’azienda è un rischio operativo, economico e legale.
Secondo il Rapporto Clusit 2025, il 78% degli incidenti di sicurezza analizzati nelle imprese italiane è iniziato con un’email malevola. Non spam generico, ma campagne mirate, costruite su misura per ingannare dipendenti specifici. Il costo medio di un attacco riuscito è stato stimato in 3,8 milioni di euro per le grandi aziende e 380.000 euro per le PMI italiane (IBM Cost of a Data Breach Report 2024).
Il problema non sono più i messaggi pubblicitari fastidiosi: sono BEC (Business Email Compromise), spear phishing, ransomware veicolato da allegati apparentemente legittimi, deepfake vocali e video usati per ingannare il management. Tutte minacce che entrano in azienda dalla porta più aperta che esista: la posta elettronica. Come abbiamo analizzato nel nostro approfondimento sul tema, l’email è ancora oggi il principale vettore di attacco informatico contro le imprese.
Se sei un utente privato che vuole capire lo spam in generale e come riconoscerlo, abbiamo dedicato un articolo specifico al sospetto spam e ai rischi per gli utenti privati. Questo articolo è pensato per IT manager, CISO e responsabili sicurezza delle aziende italiane.
I tipi di attacco via email contro le imprese
Conoscere il nemico è il primo passo. I principali vettori che oggi sfruttano l’email aziendale:
Spam classico ad alto volume
Posta pubblicitaria di massa. Fastidiosa ma non critica. I gateway moderni la bloccano facilmente. Il rischio reale è il consumo di risorse e la perdita di produttività dei dipendenti.
Nella sua forma estrema diventa mailbombing: un’inondazione deliberata di messaggi per saturare una casella e nascondere comunicazioni importanti.
Tra gli allegati malevoli più diffusi ci sono ancora oggi le macro malevole di Office 365, documenti apparentemente innocui che eseguono codice all’apertura.
Phishing generico
Email che imitano grandi brand (Microsoft, Google, banche, corrieri) per rubare credenziali aziendali. Vengono inviate a milioni di indirizzi sperando di pescare qualcuno.
Spear phishing
Phishing mirato su un singolo dipendente, costruito su informazioni raccolte da LinkedIn o social media. Email apparentemente da un collega, un cliente o un fornitore noto.
Whaling
Spear phishing rivolto a dirigenti (CEO, CFO, CISO). Il payload tipico è una richiesta urgente di bonifico o di condivisione di dati sensibili.
Business Email Compromise (BEC)
L’attaccante compromette o spoofa l’indirizzo email di un dirigente per impartire ordini ai dipendenti: bonifici a fornitori falsi, cambi di IBAN, trasferimenti di dati. Nessun malware coinvolto, solo ingegneria sociale. È la categoria di attacco che fa più danni economici diretti in Italia: per un’analisi tecnica dettagliata abbiamo un approfondimento sul Business Email Compromise.
Spesso il punto di partenza è la compromissione della casella stessa: un fenomeno noto come e-mail hijacking.
Malware via email
Allegati infetti (PDF con macro, file Office, ISO, ZIP) che installano ransomware, keylogger o backdoor. Il vettore principale dei grandi attacchi ransomware italiani degli ultimi anni.
Email spoofing
Tecnica con cui l’attaccante falsifica l’indirizzo mittente per far sembrare che l’email provenga da un dominio legittimo. Spesso usata come fase iniziale di BEC e whaling. Approfondimento dedicato: come funziona l’email spoofing.
Deepfake e voice phishing
Novità del 2024-2026: cloni vocali del CEO che chiamano la contabilità per autorizzare bonifici. L’email iniziale serve come “aggancio” prima dell’attacco vocale.
Cosa dicono NIS2 e GDPR sulla protezione email
La protezione della posta elettronica aziendale non è più una buona pratica facoltativa: è un obbligo normativo con sanzioni concrete.
GDPR (Regolamento UE 2016/679): l’articolo 32 richiede “misure tecniche e organizzative adeguate” per proteggere i dati personali. Un’email phishing che porta al furto di un database di clienti è una violazione GDPR. Le sanzioni arrivano al 4% del fatturato globale.
Direttiva NIS2 (UE 2022/2555): applicabile in Italia dal 2024 attraverso il D.Lgs. 138/2024, obbliga le aziende dei settori critici e i loro fornitori ad adottare misure di sicurezza che includono esplicitamente la protezione della posta elettronica, la formazione del personale e la gestione degli incidenti. Sanzioni fino a 10 milioni di euro o al 2% del fatturato annuo per i Soggetti Essenziali. Per le imprese italiane il tema è particolarmente urgente perché l’Agenzia per la Cybersicurezza Nazionale ha già iniziato a notificare via PEC l’inclusione nel perimetro NIS2. La responsabilità ricade direttamente sul consiglio di amministrazione, come ricordiamo nell’approfondimento sulla governance aziendale e NIS2.
ISO/IEC 27001:2022: il controllo A.5.30 (Information Security in Supplier Relationships) e A.8.7 (Protection Against Malware) richiedono politiche esplicite di email security come parte del Sistema di Gestione della Sicurezza delle Informazioni.
In pratica, un audit NIS2 o ISO 27001 oggi verifica come prima cosa la configurazione DNS (SPF, DKIM, DMARC), la presenza di un email gateway, le policy di gestione degli allegati e i programmi di formazione anti-phishing.
La difesa stratificata: i livelli di protezione
Nessun singolo strumento blocca tutti gli attacchi. La difesa efficace è stratificata su livelli complementari:
- Livello DNS: SPF, DKIM, DMARC impediscono lo spoofing del dominio aziendale
- Livello gateway: filtri perimetrali che analizzano ogni email in ingresso prima che raggiunga le caselle
- Livello sandbox: gli allegati sospetti vengono aperti in ambienti isolati per verificarne il comportamento
- Livello endpoint: antivirus, EDR e protezioni a livello di singolo dispositivo
- Livello umano: formazione, simulazioni di phishing, cultura della segnalazione
- Livello procedurale: protocolli per bonifici, cambi di IBAN, condivisione di dati sensibili
Se uno dei livelli fallisce, gli altri compensano. Questa logica si chiama “defense in depth” ed è il principio cardine della cybersecurity moderna.
Configurazione DNS: SPF, DKIM e DMARC
Sono i tre standard tecnici che ogni dominio aziendale dovrebbe avere configurati correttamente. Sono gratuiti, ma richiedono competenze sistemistiche. Per un approfondimento dedicato a ciascuno di essi abbiamo un articolo specifico su DKIM e il suo ruolo nella sicurezza email.
SPF (Sender Policy Framework)
Definisce quali server sono autorizzati a inviare email per conto del tuo dominio. Esempio di record DNS:
v=spf1 include:_spf.google.com include:sendgrid.net ~all
Questo record dice: “le email da @tuaazienda.it possono partire solo da server Google Workspace e SendGrid”. Se un server non autorizzato prova a inviare email a tuo nome, il destinatario riceve un alert.
DKIM (DomainKeys Identified Mail)
Firma digitalmente ogni email in uscita con una chiave crittografica. Il server destinatario verifica la firma usando la chiave pubblica pubblicata nei DNS del dominio mittente. Se la firma è valida, l’email è autentica e non è stata alterata in transito.
DMARC (Domain-based Message Authentication, Reporting and Conformance)
È il “regolamento” che dice ai server destinatari cosa fare quando SPF o DKIM falliscono. Esempio:
v=DMARC1; p=reject; rua=mailto:[email protected]
Significa: “se un’email che dice di venire da @tuaazienda.it non passa SPF o DKIM, rifiutala (p=reject). E inviami un report su quanti tentativi di spoofing stanno avvenendo (rua=…)”.
Configurare correttamente questi tre standard blocca il 90% dei tentativi di spoofing del dominio aziendale. È la prima cosa che un consulente cybersecurity verifica in un audit. Ed è obbligatorio per Gmail e Yahoo dal 2024: chi non li ha rischia che le proprie email aziendali finiscano direttamente in spam.
Email gateway, sandbox e threat intelligence
Oltre alla configurazione DNS, le aziende serie usano gateway email professionali. I principali sul mercato:
- Proofpoint, Mimecast, Barracuda: tra i leader globali, soluzioni enterprise
- Microsoft Defender for Office 365: integrato in Microsoft 365 Business Premium
- Google Workspace Advanced: protezioni avanzate integrate per chi usa Gmail aziendale
- Libraesva: gateway italiano, in crescita nel mid-market europeo
Le funzionalità chiave che un gateway moderno deve offrire:
- Analisi dei contenuti basata su intelligenza artificiale
- Sandbox per gli allegati sospetti (aperti in ambiente isolato prima della consegna)
- Link rewriting (i link nelle email vengono riscritti per analizzarli al momento del click, non a priori)
- Threat intelligence integrata su campagne in corso
- Reportistica DMARC e visibilità su tentativi di spoofing
- Quarantena con possibilità di rilascio controllato
La scelta del gateway dipende da dimensione, settore e budget. Per una PMI italiana spesso basta Microsoft Defender o Google Workspace Advanced con configurazione adeguata. Per aziende sopra i 200 dipendenti o in settori regolamentati (finance, sanità) ha senso valutare soluzioni dedicate.
Il fattore umano: formazione e simulazioni
Tutti i gateway del mondo non servono se il dipendente clicca comunque sul link sbagliato. Per questo NIS2 e ISO 27001 richiedono esplicitamente programmi di formazione cybersecurity per il personale.
Un programma efficace include:
- Formazione iniziale alla nomina e periodica (almeno una volta l’anno)
- Simulazioni di phishing: invio controllato di finte email phishing per misurare il tasso di click e identificare i dipendenti più a rischio
- Comunicazione interna su attacchi reali ricevuti dall’azienda
- Protocolli chiari di segnalazione: come avvisare l’IT in caso di sospetto, senza paura di “fare la figura”
- Indicatori di comportamento: il tasso di click sulle simulazioni è una metrica concreta dell’esposizione dell’azienda
Una metrica realistica: nelle prime simulazioni il tasso di click di un’azienda non formata oscilla tra il 25% e il 40%. Dopo un anno di programma strutturato scende sotto il 5%. È misurabile e dimostrabile in audit.
Checklist anti-spam aziendale
Per autovalutare il livello di protezione email della tua azienda, queste sono le domande chiave:
- Hai configurato SPF, DKIM e DMARC sul tuo dominio? (Verifica gratuita su mxtoolbox.com)
- Il tuo DMARC è in modalità p=reject o ancora p=none?
- Hai un email gateway dedicato o usi solo le protezioni base del provider?
- Gli allegati sospetti vengono aperti in sandbox prima della consegna?
- I link nelle email vengono analizzati al momento del click (link rewriting)?
- Hai un programma formale di formazione anti-phishing per tutti i dipendenti?
- Fai simulazioni di phishing almeno trimestrali?
- Hai protocolli scritti per gestire richieste sensibili (bonifici, cambi IBAN) anche quando arrivano dal CEO?
- Hai un piano di risposta agli incidenti che include il caso “email phishing aperta”?
- La tua configurazione email è coerente con i requisiti NIS2/GDPR/ISO 27001 applicabili al tuo settore?
Se hai risposto “no” a tre o più domande, la tua azienda è probabilmente sotto la soglia minima di compliance e di sicurezza concreta.
FAQ
SPF, DKIM e DMARC sono obbligatori per legge?
Non sono obbligatori in senso stretto per tutte le aziende, ma sono di fatto richiesti per la conformità a NIS2 e ISO 27001. Inoltre dal 2024 sono obbligatori per chiunque voglia inviare email a Gmail e Yahoo in volumi anche modesti. Senza, le tue email aziendali rischiano di finire direttamente nello spam dei destinatari.
Quanto costa un gateway email aziendale?
Indicativamente da 2 a 8 euro per utente al mese, in base a soluzione e funzionalità. Per una PMI da 50 dipendenti si parla quindi di 1.200-4.800 euro l’anno, una spesa contenuta rispetto al costo medio di un singolo incidente di sicurezza.
I filtri di Gmail Business o Microsoft 365 sono sufficienti?
Per molte PMI italiane sì, a condizione di attivare i piani Business Premium o equivalenti che includono ATP (Advanced Threat Protection). Per aziende con esigenze più elevate (settori regolamentati, target frequente di attacchi) ha senso aggiungere un gateway dedicato sopra.
Cos’è la differenza tra BEC e phishing?
Il phishing tradizionale usa un’email “trucca” per rubare credenziali. Il Business Email Compromise (BEC) compromette o spoofa un account legittimo (tipicamente del CEO) per impartire ordini ai dipendenti. Nessun malware coinvolto, solo manipolazione psicologica. Statisticamente, BEC è il vettore che causa più danni economici diretti in Italia.
Come si fa una simulazione di phishing in azienda?
Si utilizzano piattaforme dedicate (Knowbe4, Cofense, Proofpoint Security Awareness, Phished) che inviano finte campagne phishing ai dipendenti. Chi clicca riceve un messaggio educativo. L’amministratore vede statistiche aggregate e individuali, utili sia per misurare il rischio sia per documentare il programma in audit.
Cosa fare se un dipendente clicca su un link di phishing?
Procedura standard: isolare immediatamente il dispositivo dalla rete, cambiare le credenziali dell’utente, controllare i log per vedere cosa ha fatto l’account nelle ultime ore, verificare l’eventuale presenza di malware. Senza un piano scritto in anticipo, la reazione è lenta e disordinata. NIS2 richiede esplicitamente un piano di risposta agli incidenti.
La tua azienda è davvero protetta contro spam, phishing e BEC? Onorato Informatica protegge la posta elettronica delle imprese italiane con il servizio di Email Protection: gateway anti-spam e anti-phishing, sandbox per allegati, scansione in entrata e uscita, protezione zero-day, DLP e formazione dei collaboratori. Azienda certificata ISO 27001, socio CLUSIT. Verifichiamo la tua configurazione SPF/DKIM/DMARC e supportiamo l’adeguamento a NIS2 e GDPR.
Articoli che potrebbero interessarti:


- Autore articolo
- Ultimi articoli

Sono laureata in Relazioni Pubbliche e Comunicazione d’Impresa all’università IULM di Milano.
Sin dall’inizio della mia carriera ho avuto modo di curare le attività tipiche dell’ufficio Marketing: monitoraggio della concorrenza e dei cambiamenti del settore | gestione relazioni con i media |
creazione di materiale informativo | attività di digital marketing | editing di contenuti per i canali social | monitoraggio SEO | curo con grande soddisfazione due spazi blog apprezzati e seguiti da migliaia di lettori.