
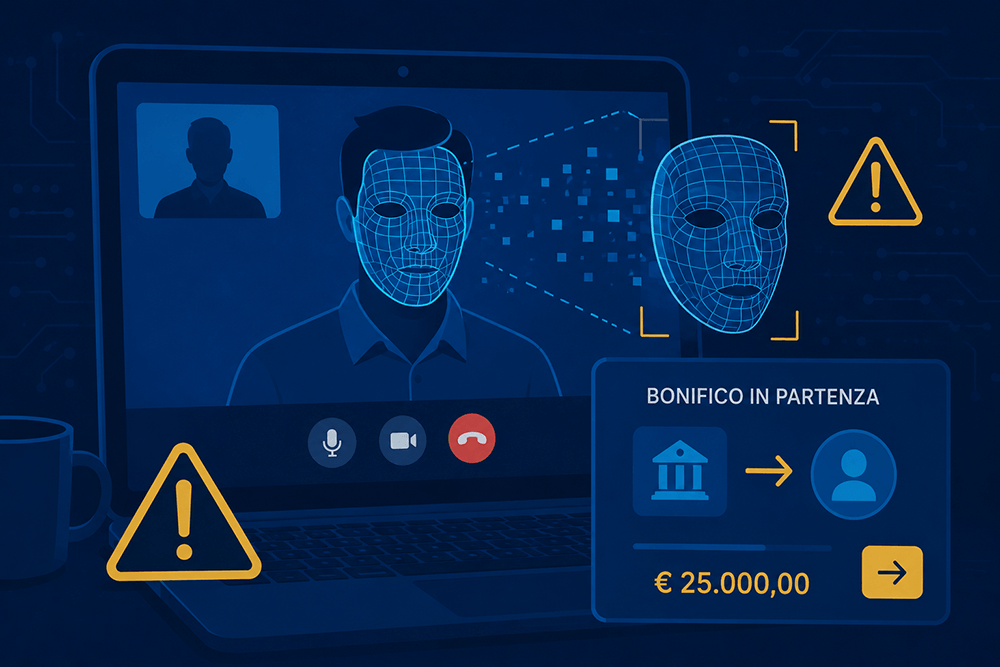
Nel febbraio 2024 un dipendente della multinazionale Arup ha partecipato a una videoconferenza con il suo CFO e altri colleghi. Tutto normale, volti e voci familiari. Su istruzione del direttore finanziario ha autorizzato bonifici per circa 25 milioni di dollari. Peccato che in quella call non ci fosse nessuna persona vera: tutti i partecipanti erano deepfake generati dall’intelligenza artificiale.
Questo è il social engineering nel 2026. Non sfrutta le vulnerabilità dei sistemi, ma quelle delle persone: l’attaccante non forza la porta — convince qualcuno ad aprirgliela. E secondo il Verizon Data Breach Investigations Report, circa tre violazioni su quattro coinvolgono il fattore umano. In questa guida vediamo come funziona l’ingegneria sociale, le tecniche più usate, i casi che hanno fatto storia e — soprattutto — come difendersi.
Che cos’è il social engineering
Il social engineering (ingegneria sociale) è l’insieme delle tecniche di manipolazione psicologica usate per spingere una persona a rivelare informazioni riservate, eseguire azioni dannose o concedere accessi che non dovrebbe concedere.
È il motore silenzioso dietro la maggior parte degli attacchi riusciti: il phishing che ruba le credenziali, il ransomware che entra in azienda da un click sbagliato, la frode che svuota un conto corrente. Le tecnologie di difesa migliorano ogni anno; la psicologia umana, no. Ed è per questo che i criminali continuano a puntare lì.
Le leve psicologiche dell’ingegneria sociale
Ogni attacco fa leva su un numero ristretto di emozioni e automatismi mentali: la paura (“il tuo conto è bloccato”), l’urgenza (“hai 24 ore per agire”), l’autorità (messaggi che sembrano arrivare da banche, forze dell’ordine o dal tuo capo), la curiosità (“guarda chi ha visitato il tuo profilo”), l’avidità (“hai vinto un premio”) e la compassione.
La regola pratica è una sola: se un messaggio ti provoca una reazione emotiva immediata e ti spinge ad agire in fretta, fermati. È esattamente quello che l’attaccante vuole evitare — che tu ti fermi a ragionare.
Le tecniche più diffuse
Phishing, smishing e vishing. La famiglia più nota: email, SMS o chiamate che spingono la vittima verso un sito web fraudolento identico a quello legittimo, dove inserire credenziali o dati di pagamento. Lo stesso inganno colpisce i social: ne è un esempio il phishing degli account Instagram, che punta a rubare le credenziali del profilo.
Pretexting. L’attaccante costruisce un pretesto credibile — si finge un tecnico, un fornitore, un ente pubblico — e con quel ruolo ottiene informazioni che la vittima non darebbe mai a uno sconosciuto.
Frode del CEO (BEC). La variante aziendale più costosa al mondo: un’email apparentemente inviata da un dirigente chiede a un dipendente dell’amministrazione un bonifico urgente e riservato. E con i deepfake vocali e video il livello si è alzato: oggi la voce “del capo” al telefono può essere clonata dall’intelligenza artificiale. È successo anche in Italia: a inizio 2025 una banda ha usato la voce clonata del ministro della Difesa Crosetto per telefonare a imprenditori italiani di primo piano chiedendo bonifici per finte operazioni di Stato — e in almeno un caso il bonifico è partito davvero.
Baiting. Una chiavetta USB infetta lasciata “smarrita” in un parcheggio aziendale: la curiosità di chi la raccoglie fa il resto.
Dumpster diving. La raccolta di informazioni frugando nella spazzatura aziendale: documenti, post-it con password, organigrammi. Antiquato? Funziona ancora.
I casi reali che hanno fatto storia
Twitter, 2020. Un gruppo di giovanissimi convinse al telefono alcuni dipendenti di Twitter di essere colleghi del reparto IT, ottenendo accesso agli strumenti interni. Risultato: gli account verificati di Obama, Musk, Gates e decine di altri pubblicarono contemporaneamente una truffa in Bitcoin. Nessun exploit, nessun malware: solo telefonate.
MGM Resorts, 2023. Gli attaccanti chiamarono l’help desk IT fingendosi un dipendente trovato su LinkedIn e si fecero resettare le credenziali. Da lì, il ransomware: casinò e hotel di Las Vegas paralizzati per giorni, danni stimati intorno ai 100 milioni di dollari. Tempo necessario per la telefonata iniziale: una decina di minuti.
Google e Facebook, 2013-2015. Un uomo fatturò per anni alle due aziende forniture mai esistite, fingendosi un loro fornitore hardware asiatico reale. Incassò oltre 100 milioni di dollari prima di essere scoperto. Nessuna intrusione informatica: solo email e fatture ben confezionate.
Tre casi diversi, una sola lezione: le aziende più tecnologiche del mondo sono cadute sul fattore umano, non su quello tecnico.
Come si svolge un attacco, fase per fase
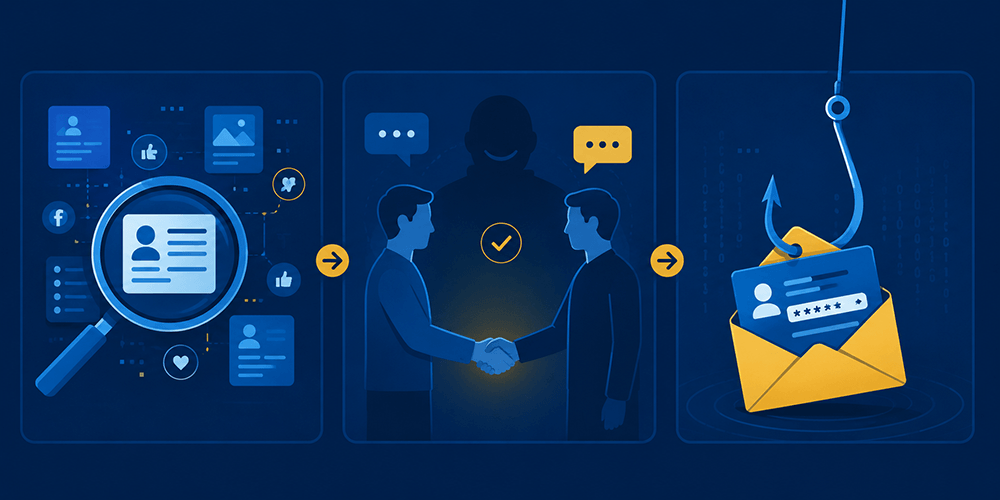
Un attacco strutturato segue quasi sempre tre fasi. Prima la raccolta di informazioni: l’attaccante studia il bersaglio su social network, siti aziendali, organigrammi pubblici e archivi del dark web. Poi la costruzione della fiducia: un contatto apparentemente innocuo — una telefonata di ricognizione, qualche scambio di email — per calibrare tono e contenuti. Infine l’attacco vero e proprio, dove la richiesta dannosa arriva da quella che ormai sembra una fonte familiare.
E l’inganno non finisce col primo colpo riuscito: con il post-inoculation attack i criminali sfruttano la fiducia già conquistata per colpire di nuovo la stessa vittima.
Il social engineering è il vettore d’ingresso n°1 degli attacchi alle aziende italiane. Parla con i nostri specialisti per valutare l’esposizione della tua azienda.
Come riconoscere un attacco
I segnali ricorrenti sono pochi e affidabili: il mittente ti esorta ad accedere a un’area riservata tramite un link; insiste sull’urgenza di agire subito; ti chiede di aggirare le procedure normali (“non dirlo a nessuno”, “fai un’eccezione, è riservato”); il dominio del sito o l’indirizzo email non corrispondono a quelli ufficiali; la richiesta è insolita rispetto al normale rapporto con quell’interlocutore.
E da oggi vale una regola in più, figlia dell’era deepfake: nemmeno la voce o il volto sono più una prova d’identità. Se una richiesta è anomala, va verificata su un canale diverso — sempre.
Come difendersi: persone e azienda
Per le persone, la difesa è soprattutto metodo: verificare la fonte attraverso un canale indipendente (richiamare il numero ufficiale, non quello del messaggio), non agire mai sotto pressione, attivare l’autenticazione a più fattori ovunque — così una password rubata, da sola, non basta.
Per le aziende la difesa si gioca su tre piani. La formazione del personale, perché nessuna tecnologia sostituisce un dipendente che riconosce un’esca — e i casi MGM e Twitter lo dimostrano. La protezione delle caselle email aziendali, che ferma la maggior parte delle esche prima che arrivino in inbox. E procedure verificabili per pagamenti e accessi — doppia firma sui bonifici, verifica su secondo canale per le richieste urgenti — che reggono anche quando la manipolazione funziona. Non a caso la direttiva NIS2 ha reso la formazione e l’igiene informatica un obbligo di legge per le aziende nel suo perimetro.
Il fattore umano si protegge, non si patcha
Onorato Informatica affianca le imprese italiane da oltre 20 anni nella difesa da phishing, frodi e ingegneria sociale, con più di 5.000 clienti e un SOC attivo 24/7. Se vuoi valutare quanto è esposta la tua azienda al fattore umano, richiedi un’analisi.
Articoli che potrebbero interessarti:


- Autore articolo
- Ultimi articoli

Difendo le imprese e semplifico la vita all’IT manager con un servizio di sicurezza informatica che garantisce le attività aziendali 24 ore su 24, 7 giorni su 7.
Sono l’interlocutore ideale per le aziende di produzione industriale con più di 50 dipendenti, con responsabile informatico interno e consapevoli che la sicurezza informatica sia un valore con cui tutelano i clienti.
La volontà di proteggere imprese, dati e persone, mi ha fatto fondare Onorato Informatica, azienda con oltre 20 anni di attività, più di 5.000 clienti e oltre un milione di attacchi informatici sventati.
La passione per il mio lavoro mi porta spesso ad essere chiamato come relatore in eventi formativi sul tema della sicurezza informatica presso associazioni di imprese, di professionisti e università.