
Scam è il termine inglese che indica una truffa online: qualsiasi tentativo di raggirare una persona via internet per sottrarle denaro o dati personali. Chi mette in atto queste truffe si chiama scammer. Sono parole che sentiamo sempre più spesso, complice la crescita esplosiva delle truffe digitali che ogni giorno vengono immesse sul web.
In questo articolo affrontiamo la tematica punto per punto: che cosa significano davvero scam e scammer, come nasce e si sviluppa una truffa, quali sono le tipologie più diffuse e pericolose e, soprattutto, come difendersi e cosa fare se si è già caduti nella trappola.
Scam e scammer: significato
Scam, in italiano, significa letteralmente truffa. In ambito informatico il termine indica ogni attività illegale condotta via web per sottrarre dati sensibili o denaro a una persona ignara, facendo leva sull’inganno. Non si tratta necessariamente di somme ingenti: spesso lo scammer punta a importi contenuti ma su larghissima scala, moltiplicando le vittime.
Lo scammer è chi realizza materialmente queste truffe: un criminale informatico che contatta le vittime attraverso i canali più diversi, email, SMS, chiamate, annunci pubblicitari, profili social o interi siti web fasulli. In italiano lo definiamo più semplicemente hacker o criminale informatico. Può operare in totale autonomia oppure far parte di vere e proprie organizzazioni criminali strutturate.
Il fenomeno è vastissimo e sotto il cappello “scam” rientrano molte tecniche diverse: il phishing (truffe via email), il vishing (truffe telefoniche), lo smishing (truffe via SMS) e molte altre. Ciò che le accomuna è sempre lo stesso obiettivo: sottrarre denaro o informazioni sfruttando la buona fede della vittima.
Cosa sono i siti scam
Con l’evoluzione delle truffe online, una parte crescente di esse si è spostata dalle email ai siti web truffaldini, i cosiddetti scam website. Sono siti progettati per imitare alla perfezione un e-commerce o il portale di un’azienda prestigiosa, e attirano le vittime con colori, loghi, messaggi e promozioni fasulle particolarmente accattivanti. In questo caso è la vittima stessa a raggiungere spontaneamente il sito e a “buttarsi tra le braccia” del malintenzionato, convinta di trovarsi su una pagina legittima.
Per riconoscere un sito scam esistono alcuni controlli concreti:
- controlla l’URL: se il sito riprende logo e nome di un marchio conosciuto, assicurati che il dominio sia esattamente quello ufficiale e non una variante sospetta, con lettere aggiunte o caratteri sostituiti (come amaz0n.com al posto di amazon.com);
- non fidarti del solo lucchetto: la presenza di HTTPS indica soltanto che la connessione è cifrata, non che il sito sia onesto. Oggi la maggior parte dei siti truffa usa regolarmente HTTPS proprio per apparire sicura, quindi il lucchetto va considerato un requisito minimo e mai una garanzia di affidabilità;
- leggi con attenzione il contenuto della pagina: errori di grammatica, traduzioni maldestre e prezzi troppo bassi per essere veri sono segnali d’allarme classici;
- indaga sul proprietario del dominio: esistono servizi come WHOIS che mostrano a chi è intestato un sito e da quanto esiste. Un dominio registrato pochi giorni fa e intestato a un anonimo è sospetto;
- cerca recensioni indipendenti: verifica su fonti esterne l’esistenza di un servizio clienti reale e di una sede fisica. L’assenza totale di informazioni, o la presenza solo di segnalazioni negative, è un pessimo segno.
Come riconoscere uno scammer: 10 segnali
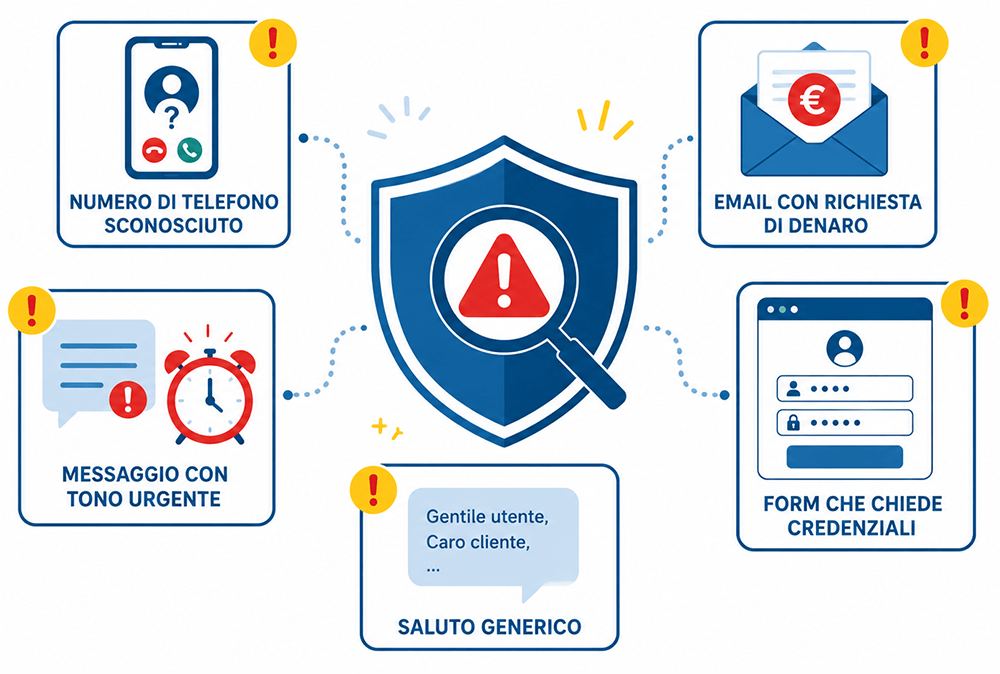
Al di là del canale utilizzato, gli scammer seguono schemi ricorrenti. Ecco dieci segnali che devono far scattare l’allarme. Diffida quando:
- il contatto arriva da un numero di telefono estero, sconosciuto o privato;
- rispondi a una chiamata ma dall’altro capo non risponde nessuno (tecnica delle telefonate mute);
- chi ti contatta dichiara di non poterti parlare direttamente, spostando tutto su chat o messaggi;
- il messaggio segnala un problema con un tuo account o un accesso anomalo appena avvenuto;
- il tono del messaggio o della chiamata è insistente e ti mette ansia o fretta;
- ti viene chiesto di identificarti compilando un form con dati personali e credenziali;
- il saluto iniziale è generico, come “Gentile cliente”, invece del tuo nome;
- è presente una richiesta esplicita di denaro;
- il messaggio contiene premesse allarmanti, come una bolletta pagata due volte o un presunto furto di denaro appena subito;
- il testo contiene errori grammaticali o di sintassi, anche se va detto che le truffe moderne, spesso generate con l’intelligenza artificiale, sono sempre più curate e prive di errori.
Come funziona una truffa scam
Dietro ogni truffa c’è un processo preciso che concatena la mente (lo scammer) e il metodo. Considerato che l’obiettivo è farsi consegnare dalla vittima quante più informazioni o somme possibili, una truffa scam si sviluppa in genere in due fasi.
La prima è l’adescamento. Lo scammer individua e contatta le vittime: questa fase può essere massiva, nel caso delle truffe generiche inviate a migliaia di indirizzi contemporaneamente, oppure mirata, quando l’attacco è rivolto a una persona specifica (una tecnica più vicina allo spear phishing). I mezzi sono molteplici: email, SMS, chat, profili social o siti scam.
Proteggi l’azienda
La seconda fase è la manipolazione. Facendo leva sullo stato emotivo della vittima, attraverso tecniche di social engineering, sulla notorietà del brand imitato e su messaggi costruiti per spingere all’azione impulsiva, lo scammer convince la vittima a fornire i dati desiderati o a effettuare un pagamento. È proprio la leva psicologica, più che quella tecnica, il vero motore della truffa.
I principali tipi di scam
Le tipologie di scam sono numerose e alcune risultano molto più diffuse e pericolose di altre. Il loro numero cresce di continuo, con un unico limite: la fantasia dei truffatori. Ecco le minacce più rilevanti.
Romance scam (truffa sentimentale)
In italiano la chiameremmo la truffa dell’amore, ma di sentimentale non ha nulla. Lo scammer crea profili falsi su social network o app di incontri per fingersi un pretendente e conquistare la fiducia della vittima. Il contatto avviene tramite chat, spesso gestite da chatbot che inviano messaggi costruiti ad hoc. Quando la vittima abbocca, le viene estorto denaro o addirittura l’accesso diretto al conto. Colpisce soprattutto persone sole, anziani e giovanissimi ai primi approcci con il web. Ne parliamo in dettaglio nell’articolo dedicato alle romance scam.
Finance scam
Forse la tipologia più diffusa. Lo scammer invia un messaggio o un’email comunicando alla vittima di essere vincitrice di una somma di denaro o erede di un patrimonio, chiedendo però un piccolo pagamento anticipato per sbloccare le presunte commissioni. Naturalmente, dopo il pagamento la vittima non riceve nulla. I dati bancari forniti dallo scammer rimandano quasi sempre a conti esteri o a portafogli di criptovaluta non riconducibili a un intestatario reale.
Truffe a scopo benefico
Sfruttano l’emotività e il desiderio di aiutare gli altri. Vengono create finte raccolte fondi a nome di associazioni benefiche o cause note (emergenze sanitarie, calamità, ricerca medica), con pagine web, pop-up e campagne di phishing costruite ad arte. Lo scopo, come sempre, è la raccolta di denaro o di dati personali.
Sextortion (scam a scopo estorsivo)
Lo scammer invia un’email alla vittima sostenendo di essere in possesso di materiale intimo compromettente (foto o video) e minaccia di diffonderlo a familiari e conoscenti se non riceve un pagamento. Nella stragrande maggioranza dei casi si tratta di un puro bluff: l’aggressore non possiede alcun materiale e invia lo stesso messaggio a migliaia di indirizzi sperando che qualcuno, spaventato, paghi. La regola è chiara: non rispondere e non pagare mai.
Come difendersi dagli scam
La minaccia scam riguarda tanto le aziende quanto gli utenti privati, e le truffe continueranno ad arrivare nelle caselle di posta e sui dispositivi fino a quando non si adottano contromisure adeguate. La difesa più efficace unisce l’attenzione delle persone a strumenti tecnici, soprattutto in ambito aziendale:
- forma il personale, anche chi lavora in smart working, perché sappia riconoscere ed evitare le truffe online: la consapevolezza è la prima linea di difesa;
- sensibilizza i collaboratori a non condividere sui social informazioni professionali e aziendali, che gli scammer sfruttano per costruire attacchi mirati;
- non comunicare mai dati personali, credenziali o bancari in risposta a messaggi non richiesti, e verifica sempre l’identità del mittente attraverso i canali ufficiali;
- adotta soluzioni di protezione della posta elettronica e di filtraggio della navigazione, che bloccano i siti scam e intercettano le email fraudolente prima che raggiungano gli utenti.
Sono stato truffato da uno scammer: cosa fare
Capita spesso di sentirsi chiedere: “sono stato truffato via email, cosa faccio?”. A volte le vittime si accorgono di essere state raggirate solo a distanza di tempo. Se ti rendi conto di aver fornito i tuoi dati o di aver pagato su un sito scam, agisci il prima possibile: la rapidità è ciò che limita davvero i danni.
- Contatta immediatamente la tua banca per bloccare bonifici, carte o prelievi sospetti;
- cambia le credenziali di accesso degli account coinvolti e attiva, dove possibile, l’autenticazione a due fattori;
- sporgi denuncia alla Polizia Postale: risalire allo scammer è difficile, ma la segnalazione resta importante e in alcuni casi necessaria;
- conserva ogni prova (messaggi, email, ricevute di pagamento) che possa risultare utile alle indagini.
La verità, per quanto scomoda, è che una volta forniti i dati o effettuato il pagamento recuperare il maltolto è spesso molto complicato. Proprio per questo la vera arma resta la prevenzione: imparare a riconoscere una truffa prima di caderci è infinitamente più efficace che tentare di rimediare dopo. Per le aziende, questo significa affiancare alla consapevolezza delle persone un’adeguata protezione della navigazione e della posta elettronica.
Proteggi la tua azienda dalle truffe online
Da oltre 20 anni proteggiamo le imprese italiane da phishing, scam e truffe informatiche: oltre 5.000 clienti, oltre un milione di attacchi sventati, un SOC attivo 24 ore su 24 e le certificazioni ISO 9001 e ISO 27001.
Contatta i nostri esperti
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Difendo le imprese e semplifico la vita all’IT manager con un servizio di sicurezza informatica che garantisce le attività aziendali 24 ore su 24, 7 giorni su 7.
Sono l’interlocutore ideale per le aziende di produzione industriale con più di 50 dipendenti, con responsabile informatico interno e consapevoli che la sicurezza informatica sia un valore con cui tutelano i clienti.
La volontà di proteggere imprese, dati e persone, mi ha fatto fondare Onorato Informatica, azienda con oltre 20 anni di attività, più di 5.000 clienti e oltre un milione di attacchi informatici sventati.
La passione per il mio lavoro mi porta spesso ad essere chiamato come relatore in eventi formativi sul tema della sicurezza informatica presso associazioni di imprese, di professionisti e università.