
In ambito informatico, con il termine sandbox si indica un ambiente isolato e protetto in cui poter testare programmi e applicativi senza intaccare il sistema operativo vero e proprio.
È una tecnica sempre più diffusa in ambito cybersecurity, che offre indubbi vantaggi, sebbene sia necessario adottare alcune accortezze nella sua configurazione. Una sandbox si presta come un valido alleato nella lotta contro virus e malware.
Ma in che modo riesce nell’intento, e quali sono le accortezze da adottare per configurare un ambiente sicuro? In questo articolo approfondiamo le caratteristiche tecniche delle sandbox e i vantaggi per la sicurezza di reti e dispositivi.

Sandbox: caratteristiche e ambiti applicativi
Il sandboxing è una tecnica di virtualizzazione che permette di ricreare un ecosistema protetto in cui effettuare test e simulazioni sugli applicativi. Come tutti gli ambienti virtuali, anche le sandbox presentano una caratteristica standard: l’accesso limitato alla rete e ai file system.
Il significato inglese del termine fa riferimento ai recinti di sabbia in cui i bambini giocano in un ambiente sicuro. Oggi, come agli albori dell’informatica, la sandbox rappresenta uno strumento prezioso per programmatori ed esperti di cybersecurity, perché consente di effettuare valutazioni prima che software e programmi vengano rilasciati.
Le due macro-aree in cui il sandboxing viene maggiormente sfruttato sono il software testing, utilizzato nelle fasi di development e staging per individuare eventuali falle nella compilazione dei codici sorgente e nelle funzionalità software, e la sicurezza informatica, che lo sfrutta per determinare se gli applicativi contengano agenti malevoli.
Ed è proprio quest’ultimo ambito a ricoprire un ruolo di grande importanza, non soltanto per gli esperti ma anche per gli utenti comuni privi di particolari competenze informatiche. La sandbox, infatti, è uno strumento attraverso cui ricreare un ambiente operativo identico a quello abituale ma sterile, svincolato dalle risorse operative reali del dispositivo, eseguire programmi o aprire file potenzialmente sospetti e constatare se questi presentano criticità.
Sandbox escaping: quando i virus rimangono silenti
Nonostante gli indubbi vantaggi per la sicurezza, un sistema di sandboxing potrebbe infondere un falso senso di sicurezza negli utenti che lo utilizzano, portandoli a prestare scarsa attenzione alle impostazioni di default della sandbox stessa. Queste, infatti, sono sì svincolate dal sistema centrale della macchina, ma collegate agli altri dispositivi della rete tramite funzionalità di networking.
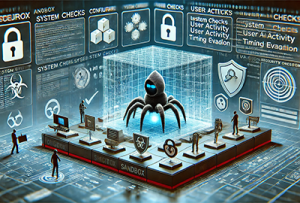
Inoltre gli hacker, consapevoli che questi strumenti sono ormai utilizzati per prassi, implementano nei codici dei loro malware sofisticazioni note come tecniche di sandbox escaping.
Non è insolito che i criminali informatici inseriscano istruzioni tali per cui un malware sia in grado di riconoscere se si trova all’interno di una sandbox, effettuando un controllo sulla configurazione del sistema in cui opera, rimanere silente e attivarsi soltanto quando viene eseguito in un ambiente reale. Inoltre, qualora ci si trovi all’interno di una sandbox non particolarmente sicura, non è raro incappare in agenti malevoli in grado di comprometterne l’integrità e raggiungere così il sistema centrale.
Tipologie di sandbox
Sul mercato sono disponibili diverse tipologie di sandbox. Vediamone insieme una breve panoramica.
Una prima distinzione riguarda le risorse hardware o software che l’applicativo può utilizzare. Si possono pertanto distinguere sandbox basate su appliance e sandbox basate su cloud. Nel primo caso si tratta di un’allocazione locale della sandbox, che necessita di tutta la strumentazione fisica necessaria: non è raro che una sandbox di questo tipo sia dotata di router, connessione Wi-Fi e firewall dedicati. Nella seconda ipotesi, invece, vengono sfruttate risorse hardware messe a disposizione da terze parti, usufruendo soltanto del software in cloud.
Servizi come PayPal, Linux e Windows integrano di default sandbox che permettono di testare il funzionamento di un servizio in ambiente controllato.
È opportuno operare un’ulteriore classificazione in base al canale su cui viene implementata la sandbox, che determina differenti modalità di fruizione. In base a questo criterio si possono identificare:
- programmi stand-alone, applicazioni all’interno delle quali è possibile gestire più sandbox contemporaneamente: basta definire una cartella specifica e avviare l’applicativo perché tutti i software untrusted possano essere testati senza ripercussioni;
- macchine virtuali vere e proprie, solitamente allocate su un server separato perché hanno una portata computazionale maggiore: un esempio illustre è la Java Virtual Machine;
- plug-in sandbox, utilizzati per far girare applet Java al fine di preservare disco fisso e RAM di sistema;
- sandbox di sistema operativo, integrate direttamente dagli sviluppatori di aziende come Windows o Linux. Un vantaggio anche per gli utenti comuni, che possono così eseguire applicativi in modo controllato e protetto, senza disporre di costose risorse hardware o di specifiche competenze informatiche.
Vantaggi della sandbox basata su cloud
Come si sarà intuito, le aziende puntano sempre più su soluzioni cloud, perché garantiscono una serie di vantaggi: l’abbattimento dei costi di implementazione della struttura hardware e software, l’assenza di appliance testing (il costoso processo di manutenzione indispensabile quando si possiede la struttura in loco), standard di sicurezza sempre aggiornati con personale esperto dedicato, e una maggiore tutela nel lavoro da remoto e nell’analisi del traffico SSL, ovvero quel traffico dati spesso mascherato come sicuro ma all’interno del quale possono celarsi minacce.
Come configurare una sandbox su Windows
Uno strumento che può rivelarsi molto utile è la sandbox integrata da Windows direttamente nel sistema operativo. Avviarla e utilizzarla è più semplice di quanto si pensi.
È bene precisare che questa funzionalità è disponibile soltanto con una versione di Windows Pro o Enterprise; in caso contrario è necessario acquistare una licenza di upgrade. A questo prerequisito si aggiungono un’architettura a 64 bit, almeno 4 GB di RAM, 1 GB di spazio libero e un processore dual core.
Per la configurazione della Windows Sandbox occorre verificare nel BIOS che il dispositivo disponga del supporto di virtualizzazione e, in caso affermativo, abilitarlo. Si torna poi sul sistema, si digita la combinazione di tasti Windows + R, si cerca “optionalfeatures”, si spunta la casella Windows Sandbox e si preme OK. A questo punto è sufficiente digitare nella barra di ricerca Windows Sandbox e cliccarvi per veder apparire una nuova finestra con la replica del sistema.
Per trasferire i file dal sistema alla sandbox basta selezionarli, copiarli negli appunti con [Ctrl] + [C] e incollarli nella sandbox con [Ctrl] + [V]. Una piccola accortezza per prevenire l’eventuale diffusione di malware è impedire alla sandbox e ai programmi presenti su di essa di accedere alla rete internet. Va inoltre ricordato che, una volta chiusa la sandbox, tutte le modifiche apportate andranno perse.
I vantaggi per la sicurezza
Analizziamo ora i riscontri positivi che l’utilizzo delle tecniche di sandboxing ha dimostrato nella gestione della sicurezza informatica.
Per gli addetti ai lavori è indubbio il beneficio derivante dalla possibilità di esaminare in anteprima il funzionamento di un malware, spesso rappresentato da una minaccia sconosciuta (exploit zero-day), bloccarne la diffusione, constatare quali effetti potrebbero ripercuotersi sul sistema, implementare soluzioni per disinnescare la minaccia e rendere il file o il programma fruibile in sicurezza.
Questi vantaggi operativi si traducono, per le aziende, in una mitigazione dell’esposizione ai rischi informatici, in minori costi di gestione per i software di testing e in un’allocazione più oculata delle risorse hardware.
Conclusioni
Come abbiamo visto, l’utilizzo di una sandbox in ottica di prevenzione del rischio informatico comporta notevoli vantaggi, sia dal punto di vista operativo sia economico. Un sistema di sandboxing si rivela utile tanto agli addetti ai lavori, che necessitano costantemente di ambienti sicuri in cui testare risorse e applicativi, quanto agli utenti comuni.
Va ricordato che, di per sé, una sandbox non rappresenta un sistema sicuro al 100%: saranno le accortezze nel valutarne l’affidabilità e nel configurarne le impostazioni a renderlo tale. Per questo, in ambito aziendale, la sandbox dà il meglio quando è integrata in un sistema di protezione gestito: è una delle tecnologie che compongono il servizio di Endpoint Protection, dove l’analisi dei file sospetti in ambiente isolato protegge la rete aziendale anche dalle minacce non ancora note.
Proteggi la tua rete aziendale dalle minacce sconosciute
Analizziamo le esigenze del tuo sistema informatico e ti proponiamo la soluzione di protezione più adatta.
Contatta i nostri esperti
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Sono una studentessa magistrale in Informatica Umanistica.
Durante il percorso di studi triennale in Lettere e filosofia ho avuto l’opportunità di svolgere un anno di Servizio Civile Nazionale e un semestre di Erasmus per studio in Francia, nonché un breve periodo di Servizio Volontario Europeo in Croazia.
Attualmente, con un gruppo di altri cinque ragazzi, porto avanti un progetto che aiuta start-up e piccole realtà imprenditoriali a delineare i primi step per le loro strategie social.