
Se possiedi un indirizzo email personale o di lavoro, questo articolo ti aiuterà a identificare i messaggi di posta che possono contenere truffe o allegati infetti, partendo dall’elemento più importante: il mittente.
L’email resta uno dei principali vettori di attacco informatico. Ogni giorno nella casella di posta arrivano decine di messaggi: la maggior parte legittimi, alcuni pericolosi. E se un tempo le email truffa erano grossolane e facili da smascherare, oggi le campagne di phishing sono sempre più curate e credibili. Imparare a riconoscere un mittente pericoloso è quindi una competenza essenziale, ma va accompagnata dalla consapevolezza che nessun controllo manuale è infallibile.
Chi è il mittente di un’email
Il mittente è chi invia il messaggio, identificato dal suo indirizzo email.
È il primo elemento da osservare, ma attenzione: l’attaccante può manipolare due cose diverse, e distinguerle è fondamentale.
Il nome visualizzato (per esempio “Banca Intesa” o “Amazon”) è facilmente falsificabile: chiunque può impostarlo come vuole. L’indirizzo email reale, quello tra le parentesi angolari, è più difficile da contraffare e racconta la verità. Un messaggio che mostra come nome “Poste Italiane” ma proviene da un indirizzo come [email protected] è quasi certamente una truffa.
La prima domanda da porsi davanti a un’email sospetta è sempre la stessa: chi me l’ha inviata davvero?
Come verificare se il mittente è attendibile
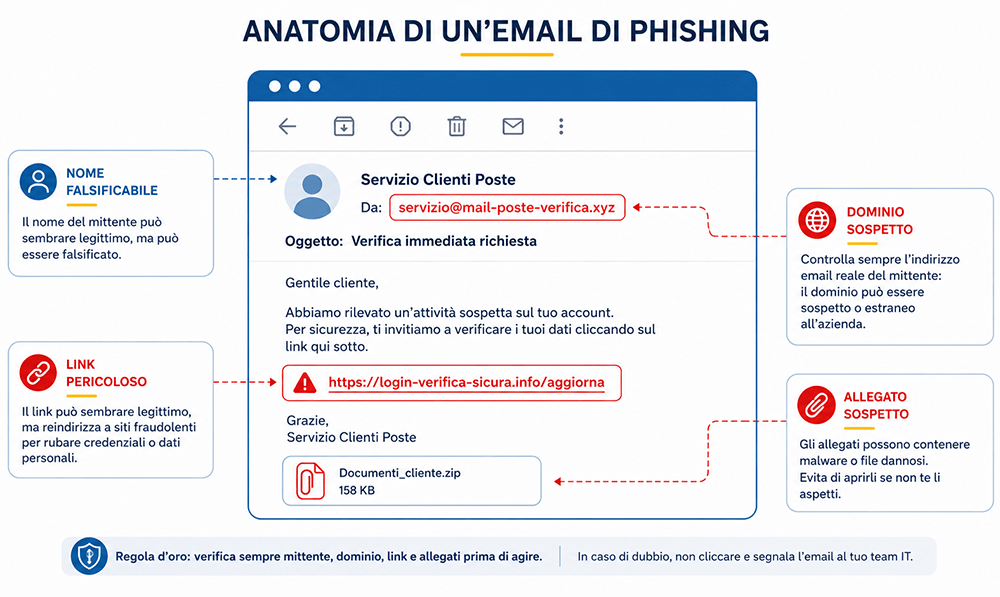
Verificare un mittente non significa fidarsi del nome che appare, ma controllare l’indirizzo reale e il suo dominio. Ecco come procedere in modo affidabile:
- visualizza l’indirizzo email completo, non solo il nome: su smartphone tocca il nome del mittente per espanderlo, su computer passa il puntatore sopra il nome;
- controlla il dominio, cioè la parte dopo la chiocciola: deve corrispondere esattamente a quello ufficiale dell’azienda.
I truffatori usano varianti quasi identiche, difficili da notare a colpo d’occhio: poste-it.com invece di poste.it, amaz0n.com con uno zero al posto della “o”, oppure domini come intesa-sicurezza.net che aggiungono parole rassicuranti al nome reale; - confronta il messaggio con comunicazioni precedenti e autentiche della stessa azienda: gli indirizzi coincidono?
- nel dubbio, non rispondere e non cliccare nulla: contatta l’azienda attraverso i canali ufficiali (sito, app, numero verde che trovi tu, non quello indicato nell’email) e chiedi conferma.
Un avvertimento importante: tecniche come lo spoofing permettono di falsificare l’indirizzo reale, facendolo apparire identico a quello autentico. Per questo l’analisi del mittente è il primo filtro, ma non l’unico: va sempre unita all’esame del contenuto, dei link e degli allegati.
Analizzare il testo dell’email
Se l’analisi del mittente non basta a sciogliere ogni dubbio, il passo successivo è esaminare il contenuto del messaggio.
I tentativi di phishing più grossolani si riconoscono da un italiano sgrammaticato, traduzioni automatiche e errori di battitura. Ma quelli moderni sono spesso scritti in un italiano perfetto, a volte generati con l’intelligenza artificiale: l’assenza di errori non è quindi una garanzia di autenticità. Conta di più riconoscere gli schemi ricorrenti delle campagne in circolazione. Tra i più diffusi in Italia:
- finte email di banche e istituti di credito (MPS, Unicredit, BNL, Nexi): provengono da indirizzi fasulli e invitano a cliccare un link per “sbloccare il conto” o “verificare l’accesso”. Il link porta a un sito clone che ruba le credenziali. Ne abbiamo parlato nel dettaglio nell’articolo sul phishing bancario;
- email di sextortion: un presunto hacker sostiene di averti ripreso mentre visitavi siti per adulti e chiede un riscatto per non diffondere il (presunto) materiale. È un bluff: il materiale non esiste, lo stesso messaggio viene inviato a migliaia di indirizzi sperando che qualcuno paghi. Non rispondere e non pagare mai;
- finte fatture, bollette e solleciti di pagamento: sfruttano l’urgenza per spingerti ad aprire un allegato infetto o a pagare un importo;
- falsi avvisi di consegna pacchi: a nome di corrieri noti, invitano a cliccare un link per “riprogrammare la consegna”.
Il filo conduttore è quasi sempre uno solo: creare urgenza o paura per spingerti ad agire d’impulso, senza riflettere.
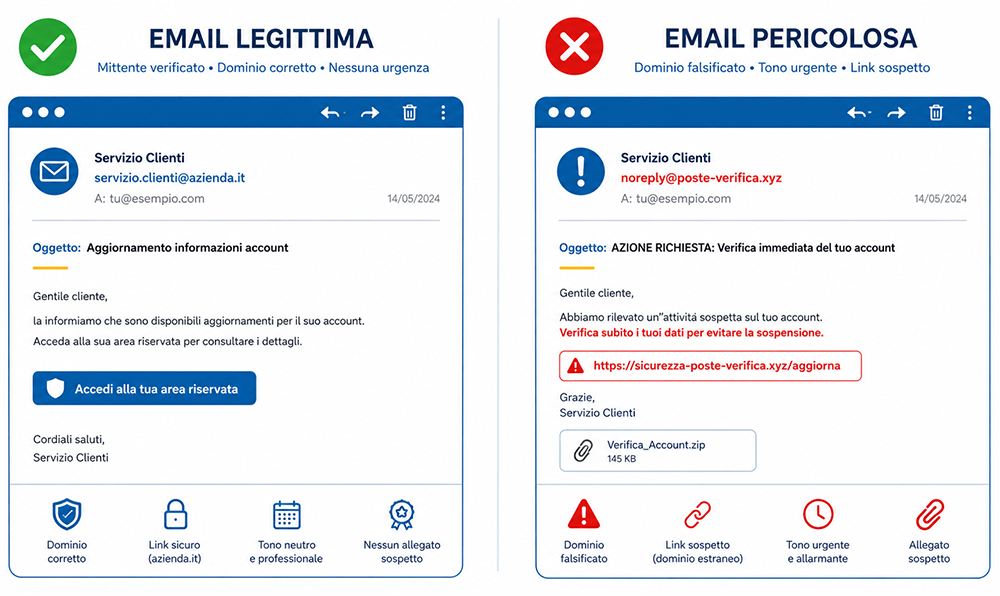
Per riconoscere rapidamente un’email pericolosa, ecco i segnali d’allarme più frequenti e cosa significano:
| Segnale d’allarme | Cosa significa |
|---|---|
| Il dominio non corrisponde a quello ufficiale | Mittente falsificato: è il segnale più affidabile di una truffa |
| Tono urgente o minaccioso (“blocco del conto”, “ultime ore”) | Tecnica per spingerti ad agire senza riflettere |
| Richiesta di credenziali, dati bancari o codici OTP | Nessuna azienda seria li chiede via email |
| Allegati inattesi o link abbreviati | Possibili vettori di malware: non aprirli |
| Saluto generico (“Gentile cliente”) al posto del tuo nome | Tipico degli invii massivi di phishing |
Proteggi la posta aziendale
Attenzione a link e allegati
Link e allegati sono i veri vettori dell’attacco: è cliccandoli o aprendoli che l’infezione si attiva.
Per gli allegati, diffida sempre di file provenienti da mittenti sconosciuti, soprattutto se hanno estensioni eseguibili come .exe, .js, .vba, .dmg, ma anche archivi .zip e .rar o documenti Office e PDF che chiedono di “abilitare le macro” o i contenuti. Nel dubbio, non aprire: un allegato infetto può compromettere l’intero dispositivo.
Per i link, la regola è non cliccare per verificare. Su computer puoi passare il puntatore sopra il link, senza premere, e controllare in basso l’indirizzo reale di destinazione: se non corrisponde al sito ufficiale, è una trappola. Su smartphone questa verifica è più difficile e il rischio di un tocco accidentale è alto, quindi la regola d’oro resta una sola: se hai dubbi sul mittente, non toccare il link e raggiungi il sito digitando tu stesso l’indirizzo nel browser.
Anche le PEC possono essere pericolose
Molti considerano la PEC lo strumento di comunicazione più sicuro in assoluto, ma anche le caselle di posta certificata sono bersaglio di campagne di phishing e diffusione malware. Il fatto che un messaggio arrivi via PEC non è di per sé garanzia di sicurezza: anche qui vanno verificati mittente, contenuto ed eventuali allegati con la stessa attenzione di una normale email.
La protezione automatica delle email aziendali
L’attenzione dell’utente è indispensabile, ma da sola non basta — soprattutto in azienda, dove un solo clic sbagliato di un dipendente può compromettere l’intera rete. I moderni sistemi di posta professionali analizzano automaticamente i messaggi in arrivo, filtrando gran parte dei tentativi di phishing e delle email con allegati malevoli prima ancora che raggiungano la casella. Ma nessun filtro intercetta il 100% delle minacce: la difesa più efficace combina tecnologia e consapevolezza delle persone.
Per questo nessuna casella email aziendale dovrebbe operare senza un sistema gestito di protezione, affiancato dalla formazione del personale.
È esattamente ciò che offriamo con il servizio di Email Protection: filtri anti-malware e anti-phishing che bloccano le email pericolose prima che diventino un rischio.
Proteggi la posta elettronica della tua azienda
Da oltre 20 anni proteggiamo le imprese italiane dalle minacce via email: oltre 5.000 clienti, un SOC attivo 24 ore su 24 e le certificazioni ISO 9001 e ISO 27001.
Contatta i nostri esperti
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Difendo le imprese e semplifico la vita all’IT manager con un servizio di sicurezza informatica che garantisce le attività aziendali 24 ore su 24, 7 giorni su 7.
Sono l’interlocutore ideale per le aziende di produzione industriale con più di 50 dipendenti, con responsabile informatico interno e consapevoli che la sicurezza informatica sia un valore con cui tutelano i clienti.
La volontà di proteggere imprese, dati e persone, mi ha fatto fondare Onorato Informatica, azienda con oltre 20 anni di attività, più di 5.000 clienti e oltre un milione di attacchi informatici sventati.
La passione per il mio lavoro mi porta spesso ad essere chiamato come relatore in eventi formativi sul tema della sicurezza informatica presso associazioni di imprese, di professionisti e università.