Errare è umano, ma perseverare è diabolico. In quest’ottica, perché i dipendenti delle aziende, anche dopo aver seguito appositi corsi di formazione in materia di cybersicurezza, si ostinano a cliccare su link malevoli?
La domanda sorge spontanea: perché le persone continuano a cliccare su link pericolosi, esponendosi al rischio di phishing? La risposta più scontata è che non conoscono a sufficienza l’argomento. Resta il fatto che, anche in azienda, molti continuano a sbagliare.
- Perché i dipendenti cliccano su link pericolosi? Il fattore umano
- Il problema della formazione insufficiente o non efficace
- L’evoluzione degli attacchi
- L’avvento dell’Intelligenza Artificiale (IA)
- Cosa succede quando i dipendenti cliccano su link pericolosi?
- Come evitare che i dipendenti continuino a cliccare su link pericolosi?
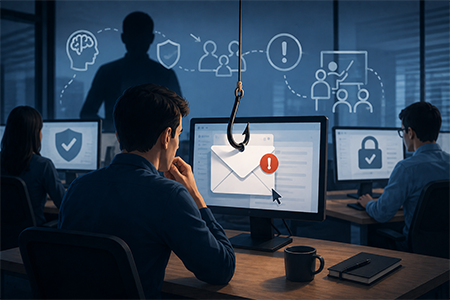
E qui cade la tesi delle conoscenze insufficienti: le imprese più attente alla sicurezza informatica organizzano periodicamente corsi di formazione e aggiornamento per insegnare ai dipendenti a riconoscere il phishing, difendersi ed evitarlo. Eppure sono ancora tanti, troppi i lavoratori che continuano a cascarci.
Perché i dipendenti cliccano su link pericolosi? Il fattore umano
Uno dei motivi per cui i dipendenti continuano a cliccare su link pericolosi è il fattore umano. Gli utenti, infatti, sono una delle componenti fondamentali dei sistemi informatici. Purtroppo, però, ne sono anche la parte più vulnerabile. Gli attacchi di ingegneria sociale (social engineering) hanno raggiunto livelli di sofisticazione molto elevati e sfruttano le debolezze umane, la fiducia, la fretta e il sovraccarico di lavoro per colpire.
Queste sono alcune delle cause legate al “fattore umano”:
- Distrazione. Spesso i dipendenti sono stanchi e sommersi di email. La soglia di attenzione si abbassa e cliccare su un link sospetto diventa quasi automatico, soprattutto quando sembra arrivare da una fonte autorevole.
- Urgenza. Una delle caratteristiche delle email di phishing è il senso di urgenza che trasmettono. Nel testo o nell’oggetto si leggono spesso frasi come “Il tuo account sarà sospeso“, “Fattura scaduta“, “Urgente: rilevato rischio di violazione dei dati“, “Il tuo account è bloccato! Tutte le foto e i video sono stati eliminati“. Frasi che spingono ad agire prima ancora di valutare la situazione con lucidità.
- Fiducia e autorità. Se l’email che contiene il link malevolo sembra arrivare da account falsi che imitano i dirigenti o il reparto IT, scatta la tendenza a obbedire alle richieste urgenti dei superiori. Così i dipendenti cliccano senza esaminare il link.
- Livello di conoscenza digitale. Alcuni dipendenti hanno competenze digitali basse e hanno bisogno di corsi per apprendere le basi della cybersecurity aziendale. Altri le basi le possiedono, eppure stress, fretta e carichi di lavoro elevati possono farli cadere ugualmente nelle trappole. C’è poi chi sovrastima le proprie conoscenze e persino chi, molto esperto, finisce vittima di un eccesso di sicurezza nelle proprie capacità.
Il problema della formazione insufficiente o non efficace
Un altro fattore riguarda la formazione poco efficace. Molte aziende organizzano corsi di sicurezza informatica. A volte, però, risultano inefficaci perché troppo teorici. Così non preparano davvero i dipendenti a riconoscere e fronteggiare le minacce reali. Ci sono corsi troppo “noiosi”, non adatti a tenere viva l’attenzione. Altri non sono al passo coi tempi. Le minacce, infatti, evolvono di continuo: un corso tenuto un paio di anni fa potrebbe non bastare più ad affrontare quelle di oggi.
L’evoluzione degli attacchi
Collegato al punto precedente c’è il fatto che gli attacchi si evolvono senza sosta. Ormai i truffatori non usano più soltanto le email. Esistono per esempio gli attacchi via SMS, il cosiddetto smishing, in cui i link malevoli arrivano da account che imitano in tutto e per tutto quelli ufficiali di aziende, banche o Poste.
Ci sono poi gli attacchi tramite QR code malevoli, il quishing. Sono più difficili da intercettare per i tradizionali sistemi di protezione delle email, perché il contenuto malevolo è nascosto dentro il QR code.
L’avvento dell’Intelligenza Artificiale (IA)
Da non sottovalutare, poi, le possibilità che l’intelligenza artificiale ha aperto a criminali e truffatori. Un tempo si poteva sospettare di email e messaggi fasulli perché spesso scritti in un linguaggio sgrammaticato. Quelle email erano piene di errori grammaticali e ortografici. Adesso, invece, i criminali sfruttano l’IA per creare email scritte alla perfezione, prive di errori. Così diventa difficile distinguere le email false dalle comunicazioni reali, soprattutto quando provengono da account che imitano quelli ufficiali.
Tra le minacce rese più efficaci dall’IA c’è anche il deepfake phishing, una forma evoluta di truffa informatica. Il cybercriminale usa l’IA e l’apprendimento automatico per creare immagini, audio o video falsi ma molto realistici. Può così impersonare personaggi noti e figure di autorità. Ma non solo: i truffatori potrebbero fingersi amici, familiari o colleghi durante chiamate vocali o videochiamate.
C’è poi la cosiddetta frode del CEO, una delle forme più note di Business Email Compromise (BEC). Qui i cybercriminali possono usare video o audio deepfake per impersonare un dirigente e ordinare a un dipendente di fornire dati sensibili o di effettuare bonifici urgenti verso conti fraudolenti.
Cosa succede quando i dipendenti cliccano su link pericolosi?
Cliccare su link malevoli o cadere vittima di un attacco informatico può comportare diversi danni all’azienda:
- perdite economiche (truffe, ricatti, frodi bancarie o furto di dati personali);
- danni di reputazione;
- arresto delle attività o della produzione;
- tempo perso per rimediare;
- costi aggiuntivi per ripristinare i sistemi e recuperare l’operatività;
- sanzioni e problemi legali, anche penali, in caso di fughe di dati o violazioni della sicurezza.
Un solo clic su un link pericoloso può mettere a rischio non solo il dispositivo del singolo dipendente. A essere esposta è l’intera azienda: fughe di dati, installazione di malware e ransomware, creazione di backdoor per spionaggio aziendale e controllo da remoto dei dispositivi.
Come evitare che i dipendenti continuino a cliccare su link pericolosi?
È possibile ridurre la probabilità che i dipendenti continuino a cliccare su link pericolosi, mettendo a repentaglio l’azienda? Sì, però bisogna puntare sul rafforzamento della cultura della sicurezza:
- Organizzare corsi di formazione continui, aggiornati e abbastanza frequenti.
- Prevedere simulazioni realistiche e pratiche.
- Rendere i corsi interattivi, capaci di tenere viva l’attenzione di chi li segue.
- Puntare su una difesa a più livelli, non affidata al solo fattore umano: passkey, filtri email più solidi, tecnologie di rilevamento.
- Premiare i comportamenti virtuosi, come la segnalazione di email e link sospetti, invece di punire chi solleva dubbi.
Un’ultima considerazione. Il fatto che un dipendente superi i corsi di sicurezza informatica o i test di simulazione non vuol dire che non sbaglierà mai. Fornire le risposte giuste a un test, in un ambiente controllato e privo di rischi reali, è ben diverso dal trovarsi davanti a una minaccia vera durante una giornata di lavoro stressante.
Il phishing, purtroppo, non richiede tecniche particolarmente sofisticate, eppure è molto efficace nello sfruttare le debolezze umane. Per arginarlo bisogna agire su più livelli, tenendo conto anche del fattore umano. Non basta saper riconoscere le minacce, ma anche saperle gestire con lucidità nell’istante in cui ci si trova davanti a una di esse. I dipendenti dovrebbero sapere, per esempio, a chi segnalare le email sospette in azienda, così da permettere al reparto IT o ai team di sicurezza di intervenire in fretta. Sempre più imprese, inoltre, adottano il modello Zero Trust, secondo cui nessuna comunicazione va considerata sicura in automatico, neppure quando sembra provenire dall’interno.
La cultura della sicurezza si costrusice nel tempo e con difese adeguate.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Veterinaria come formazione (dal 2001), content writer per passione (dal 2007) e nerd entusiasta (da sempre). Collaboro da anni con diverse testate online e blog occupandomi anche di tecnologia, cultura digitale e altri temi di divulgazione. Curiosa per natura, amo approfondire nuovi argomenti e trasformarli in contenuti chiari, precisi e piacevoli da leggere.