
Le vulnerabilità informatiche sono uno dei principali punti di ingresso per gli attacchi cyber.
Parliamo di errori, configurazioni errate o bug nei software che, se non corretti in tempo, possono trasformarsi in veri e propri punti deboli per sistemi, reti e infrastrutture. È quindi fondamentale rilevarle e correggerle rapidamente, prima che vengano sfruttate.
Per aiutare le organizzazioni in questo compito è nato il National Vulnerability Database (NVD), il database ufficiale gestito dal governo degli Stati Uniti che raccoglie, cataloga e fornisce informazioni dettagliate sulle vulnerabilità identificate a livello globale. In questa guida vediamo come funziona, quali dati contiene, quali limiti ha e come sta cambiando.

Le principali caratteristiche di NVD
Il National Vulnerability Database è stato istituito nel 2005 dal National Institute of Standards and Technology (NIST), come evoluzione dell’ICAT (Internet Category of Attack Toolkit), attivo dal 1999. L’obiettivo è offrire un repository centralizzato e accessibile a tutti, in cui raccogliere e diffondere informazioni tecniche sulle vulnerabilità note e sulle relative contromisure. Ad oggi l’NVD ospita oltre 270.000 voci, rappresentando una delle fonti più autorevoli al mondo per la gestione delle vulnerabilità.
Come vengono registrate le vulnerabilità
Ogni vulnerabilità presente nel NVD è collegata a un identificativo CVE (Common Vulnerabilities and Exposures), lo standard internazionale gestito dalla MITRE Corporation. Ma il vero valore dell’NVD sta nell’arricchire quel codice con una serie di informazioni fondamentali per la gestione del rischio, riassunte in questa infografica.
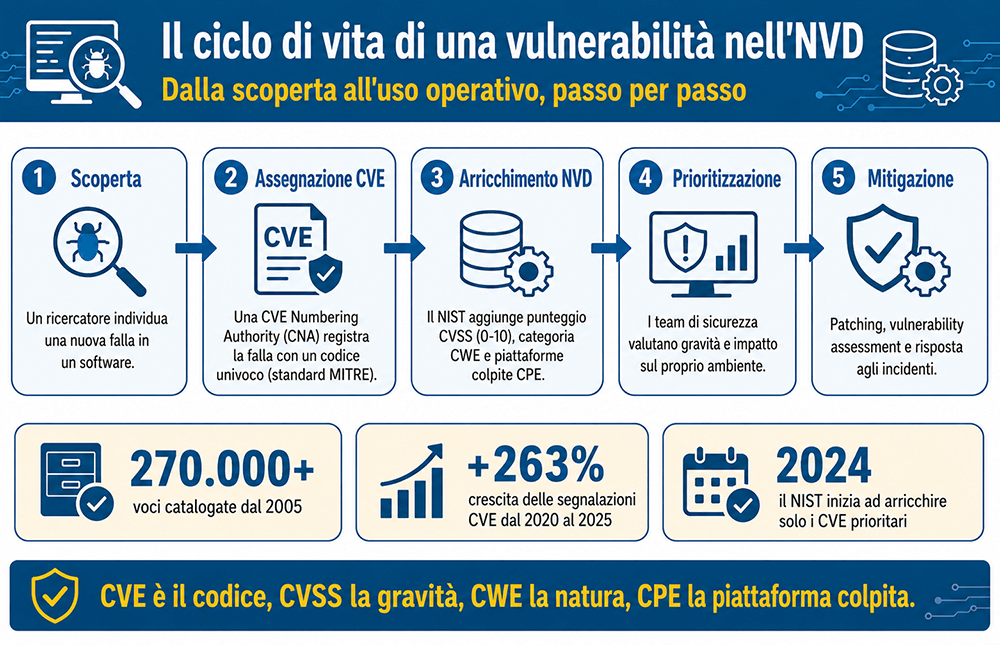
Nel dettaglio, ogni scheda comprende il punteggio CVSS (Common Vulnerability Scoring System), che indica la gravità su una scala da 0 a 10; l’identificativo CWE (Common Weakness Enumeration), che classifica la vulnerabilità secondo la sua natura (ad esempio buffer overflow o input non validato); l’etichetta CPE (Common Platform Enumeration), che definisce quali piattaforme risultano vulnerabili; e i dettagli tecnici su come la falla possa essere sfruttata. Il sito ufficiale offre inoltre un motore di ricerca avanzato per filtrare le vulnerabilità e un servizio di notifica via e-mail per restare aggiornati.
Le figure chiave e come viene impiegato
L’NVD è il risultato di una collaborazione strutturata tra attori pubblici e privati. In prima linea ci sono i ricercatori di sicurezza, che individuano nuove falle; le vulnerabilità scoperte vengono assegnate a una CVE Numbering Authority (CNA), l’organizzazione autorizzata a registrarle nel sistema CVE. La MITRE Corporation coordina lo standard, mentre le agenzie federali forniscono il supporto istituzionale. A valle, fornitori di software e produttori di soluzioni di sicurezza integrano i dati NVD nei propri strumenti.
Grazie a questa integrazione, il database diventa un asset operativo quotidiano. Viene usato per identificare gli asset vulnerabili, valutare i rischi, pianificare il patching, condurre vulnerability assessment e penetration test (grazie all’integrazione con gli scanner automatici) e gestire la risposta agli incidenti. I suoi dati servono anche a livello strategico, per mostrare a responsabili IT e aziende i rischi reali associati a determinate falle.
Con un Vulnerability Assessment le identifichiamo e ti indichiamo come correggerle.
RICHIEDI IL TEST
I limiti di NVD
Per quanto essenziale, l’NVD non è privo di criticità. In primo luogo si basa su vulnerabilità pubblicamente divulgate e dotate di CVE: tutte le falle non ancora scoperte o non segnalate — comprese le vulnerabilità zero-day — restano fuori dal tracciamento. In secondo luogo c’è un problema di tempistica: tra l’assegnazione del CVE e l’inserimento arricchito nel NVD possono passare giorni, un intervallo che gli attaccanti possono sfruttare. Infine, il punteggio CVSS misura l’impatto teorico, ma non tiene conto delle specificità ambientali: la gravità reale di una falla dipende dalla configurazione del sistema, dall’esposizione della rete e dal ruolo dell’host coinvolto.
Questi limiti sono diventati ancora più evidenti negli ultimi anni. A partire dall’inizio del 2024, l’NVD ha accumulato un grave arretrato di CVE non arricchiti, causato da tagli di budget al NIST e da un’impennata delle segnalazioni. Per questo l’NVD andrebbe sempre affiancato ad altri strumenti di analisi contestuale, come scanner avanzati e motori di prioritizzazione basati sull’ambiente reale.
Il ruolo di NVD nel prossimo futuro
Il futuro dell’NVD è segnato proprio dalla sfida dei numeri: le segnalazioni di CVE sono cresciute di oltre il 260% tra il 2020 e il 2025, un ritmo che il modello tradizionale non riesce più a reggere. Per questo, a partire dal 2024, il NIST ha annunciato un cambio di approccio: invece di arricchire ogni singolo CVE, concentra le risorse sulle vulnerabilità che rispettano criteri di priorità, mentre le altre restano catalogate ma con meno dettagli. È un cambiamento importante, che le organizzazioni devono conoscere per non affidarsi ciecamente al solo punteggio NVD.
Le direzioni evolutive vanno verso l’ampliamento della copertura ai domini ad alto rischio come Internet of Things e sistemi industriali, e verso l’integrazione di tecnologie di machine learning per automatizzare analisi e prioritizzazione. Ma la vera forza dell’NVD resta la comunità internazionale di ricercatori che lo alimenta: in un contesto di sicurezza collaborativa, è questo contributo la chiave per anticipare gli attaccanti.
Trasforma la conoscenza delle vulnerabilità in protezione concreta
Oltre 20 anni di esperienza, SOC attivo 24/7 e certificazioni ISO 27001 e ISO 9001.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Classe 1998, laureato in Informatica e Comunicazione Digitale, appassionato di informatica e scrittura. Scrivere per questo blog rappresenta per me un’occasione per divulgare la cultura della cybersecurity, oggi più che mai indispensabile. Scrivo di minacce informatiche, social engineering e digital awareness, impegnandomi attivamente a trasformare scenari complessi in contenuti accessibili per i nostri utenti.