
Dalla macrosegmentazione ai micro-perimetri: come il modello zero trust ridisegna la sicurezza delle reti aziendali moderne.
Con carichi di lavoro, applicazioni e dati distribuiti tra cloud, sedi distaccate e personale in lavoro da remoto, il concetto tradizionale di perimetro di rete ha perso significato. Il modello zero trust parte proprio da questa consapevolezza. Invece di tracciare un unico grande confine difensivo, impone che ogni utente, dispositivo o applicazione dimostri la propria identità e affidabilità ogni volta che tenta di accedere a una risorsa, indipendentemente da dove si trova.
Si tratta di un cambio di prospettiva radicale rispetto alla logica del “castello con fossato“, che considerava tutto ciò che era interno alla rete come intrinsecamente affidabile. Zero trust sposta l’attenzione dal perimetro alla protezione puntuale dei singoli sistemi e servizi. Lo strumento principale per realizzarlo è la segmentazione della rete e, in particolare, la microsegmentazione.
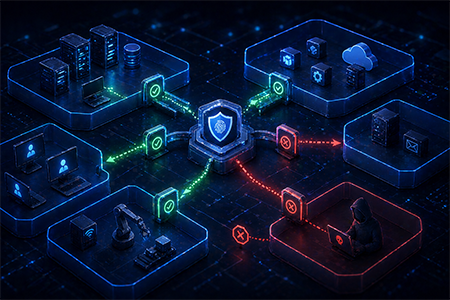
Che cosa si intende per segmentazione?
La segmentazione di rete, realizzabile sia a livello fisico sia virtuale, consiste nel suddividere un’infrastruttura in più porzioni autonome, chiamate segmenti. Questi raggruppano risorse affini, come infrastrutture, applicazioni, dati o servizi, comportandosi come reti o sottoreti indipendenti e offrendo un livello aggiuntivo di controllo e protezione.
La segmentazione serve a limitare l’accesso a dispositivi, informazioni e applicazioni, oltre a ridurre le comunicazioni non necessarie tra aree di rete differenti. In un’architettura Zero Trust, i Policy Enforcement Point (PEP) posti ai confini di ciascun segmento governano l’accesso alle risorse, convalidando e monitorando tutto il traffico in ingresso e in uscita.
La segmentazione può essere implementata tramite funzioni logiche dell’infrastruttura, nei sistemi operativi o direttamente nelle applicazioni. Un aspetto critico nella scelta dell’approccio è comprendere in che modo un avversario potrebbe tentare di aggirare questi controlli, così da poter monitorare o bloccare eventuali tentativi.
Segmentazione e microsegmentazione
La transizione a un modello Zero Trust e in particolare l’introduzione della microsegmentazione, richiede un forte allineamento tra i team di cybersecurity e IT e una comunicazione chiara all’interno dell’organizzazione. Conoscere i concetti e la terminologia di base è il punto di partenza.
Macrosegmentazione
La macrosegmentazione divide le aree logiche della rete in segmenti molto più piccoli, applicabili non solo all’infrastruttura interna ma a qualunque contesto: on-premises, cloud, ambienti ibridi. Può essere statica o dinamica e utilizza controlli più granulari rispetto ai soli meccanismi di rete tradizionali.
Microsegmentazione
La microsegmentazione estende e raffina ulteriormente il concetto precedente. Divide le aree logiche della rete in segmenti molto più piccoli, applicabili non solo all’infrastruttura interna ma a qualunque contesto, on-premises, cloud, ambienti ibridi. Come la macrosegmentazione, anche questa può essere statica o dinamica e impiega controlli specifici per il filtro del traffico di rete.
Trust Zones
Nelle reti tradizionali, il concetto di zona di fiducia deriva spesso dalla configurazione dei firewall. Alcune interfacce vengono considerate trusted, altre untrusted, con eventuali livelli intermedi. Le reti di gestione, ad esempio, sono solitamente collocate nel perimetro più protetto.
Con l’approccio Zero Trust, l’idea che la posizione in rete determini il grado di fiducia non è più sufficiente. Sebbene le trust zone continuino ad avere un ruolo, la microsegmentazione introduce confini costruiti sulla base di rischio, visibilità e necessità di controllo, ricorrendo a meccanismi più sofisticati rispetto alla sola topologia di rete.
Accesso controllato dalle policy
L’accesso dinamico basato su policy si fonda sull’interazione tra un PEP e un Policy Decision Point (PDP). Le decisioni tengono conto di molteplici elementi: identità dell’utente, stato del dispositivo, metadati della connessione, regole di autorizzazione. Il Policy Engine integra queste informazioni per determinare se una richiesta debba essere concessa o negata. Il PEP applica la decisione, operando a vari livelli dello stack OSI su endpoint, dispositivi di rete o sistemi. In alcuni casi più PEP collaborano nella stessa operazione di enforcement.
Surface Management
Nel modello tradizionale, la superficie di attacco rappresenta l’insieme delle risorse potenzialmente visibili a un attaccante, difficile da documentare accuratamente in ambienti complessi basati sulla macrosegmentazione. La microsegmentazione suddivide invece la superficie di attacco in porzioni più piccole e governabili: ogni microsegmento ha la propria protect surface, con policy costruite sul rischio specifico di quella porzione di rete.
Segmentazione tradizionale
Nei modelli di rete classici, i segmenti sono spesso ampi e rispecchiano la struttura fisica dell’infrastruttura, con la protezione concentrata soprattutto sul perimetro tra rete interna e Internet. In questo scenario un endpoint compromesso può diventare il punto di partenza per movimenti laterali dell’attaccante. Altri segmenti tipici includono ambienti di sviluppo, ricerca, backup o amministrazione.
L’importanza della microsegmentazione nelle architetture Zero Trust
La microsegmentazione consente di definire policy di accesso estremamente precise, applicando il principio del least privilege: utenti, dispositivi e processi ottengono solo le risorse strettamente necessarie. Questo limita in modo significativo i movimenti laterali in caso di compromissione, come dimostrato da attacchi recenti contro server Microsoft Exchange, dove account con visibilità indistinta sulla rete hanno amplificato l’impatto delle intrusioni.
Ogni microsegmento è circondato da un micro-perimetro con controlli calibrati sui rischi specifici di quell’ambiente. La protezione di un file server locale richiede misure diverse rispetto a un’applicazione su cloud pubblico, dove la responsabilità è condivisa e si estende alla protezione delle API e ai controlli orientati ai servizi. La microsegmentazione zero trust consente di applicare in ogni contesto il set di controlli più adeguato.
In più, tratta identità e fiducia come prerequisito all’accesso. In un ambiente microsegmentato le funzionalità IAM vengono integrate direttamente nei micro-perimetri, rendendo automatica la gestione delle differenze di privilegio: un dipendente junior può accedere a un’applicazione contabile nel cloud senza ottenere gli stessi diritti sul database finanziario locale, mentre un account di servizio SQL può avere accesso uniforme in entrambi gli ambienti.
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Classe 1990, dopo la laurea in Scienze Politiche mi sono trasferita in Inghilterra. Ho sempre amato la scrittura e ad oggi mi occupo, oltre che di digital marketing, di copywriting e Seo. La curiosità guida ogni ambito in cui opero, infatti non smetto mai di aggiornarmi e studiare.