
Per anni l’hacktivism è stato raccontato come il gesto dei “Robin Hood dello spazio virtuale”: collettivi che usano gli strumenti digitali per difendere ideali e sfidare i potenti. Ma il fenomeno è cambiato profondamente. Oggi l’hacktivism è una componente stabile dei conflitti geopolitici, e l’Italia si è ritrovata in prima linea: nel primo semestre del 2025, un incidente cyber grave su dieci a livello mondiale è avvenuto nel nostro Paese, e la principale motivazione degli attacchi in Italia è proprio l’attivismo digitale.
Ma chi sono davvero questi attori? Sono i “buoni” che scendono in campo per difendere i più deboli, o qualcosa di più complesso?
E soprattutto: perché dovrebbe interessare anche alle aziende?
Ecco un quadro aggiornato.
- Cosa si intende per hacktivism
- Statistiche e dati recenti
- Obiettivi e rischi dell’hacktivism
- Le grandi campagne: dagli anni 2000 a oggi
- La svolta: la guerra tra Russia e Ucraina
- L’Italia sotto attacco: Killnet e NoName057(16)
- Un problema di rilevanza legale
- Una questione di sicurezza personale
- Attivismo digitale ed etica
- Hacktivism e geopolitica

Cosa si intende per hacktivism
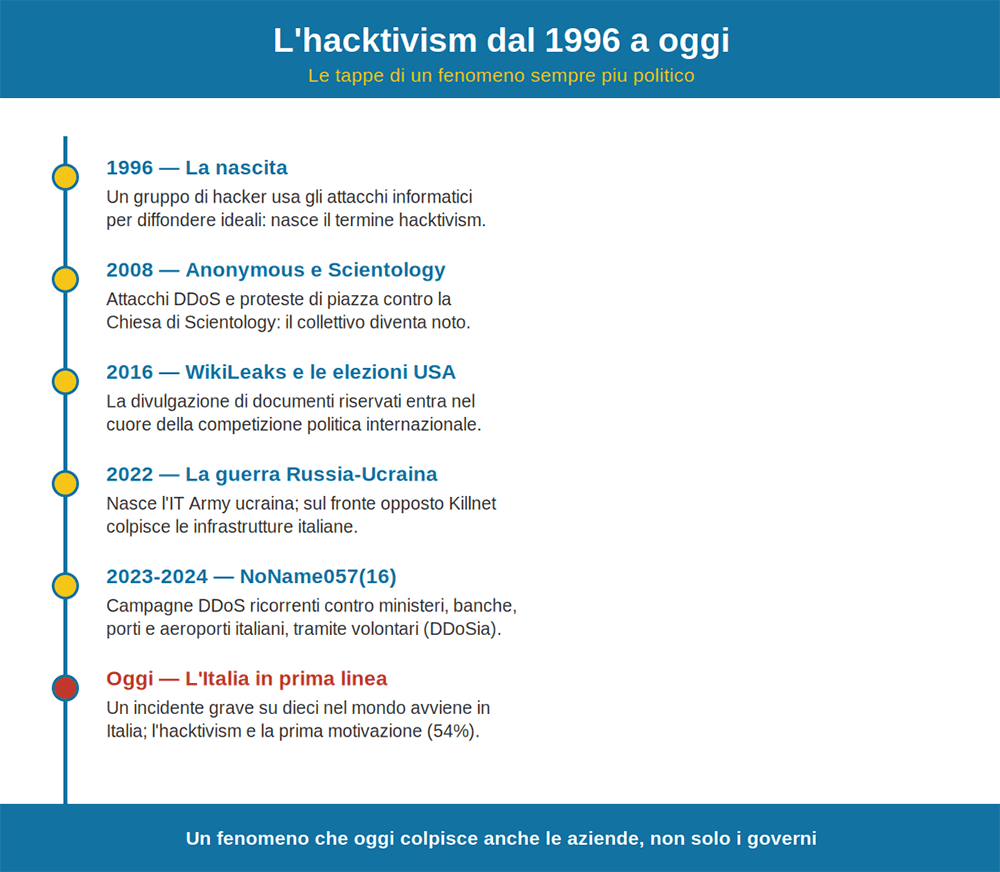
L’hacktivism (o hacktivismo) è una forma di attivismo digitale diffusasi a partire dal 1996, quando un gruppo di hacker sfruttò alcune tipologie di attacchi informatici per diffondere ideali. Riprende i temi classici della protesta — i cortei, il volantinaggio, le azioni dimostrative — trasferendoli però nell’ambiente digitale.
A differenza dei comuni pirati informatici, i cyberattivisti non agiscono per tornaconto personale, ma per motivi sociali, politici o religiosi. Va fatta però una precisazione importante: non tutto l’hacktivism è illegale allo stesso modo. Alcune azioni — come lo sviluppo di strumenti anti-censura — sono lecite; altre, come gli attacchi DDoS, gli accessi abusivi o il defacement di siti, costituiscono a tutti gli effetti dei reati informatici, per quanto motivati idealmente. Le tecniche più ricorrenti sono proprio il DDoS, le campagne di e-mail phishing e i defacement temporanei, usati per attirare l’attenzione pubblica su un tema.
Statistiche e dati recenti
Se un tempo l’hacktivism era considerato un fenomeno di nicchia, i dati più recenti raccontano una realtà molto diversa. Secondo le rilevazioni europee, nel perimetro UE i DDoS rappresentano la larghissima maggioranza degli incidenti, in gran parte di matrice hacktivista.
Il dato italiano è particolarmente significativo. Nel primo semestre del 2025 l’Italia ha concentrato oltre il 10% degli incidenti gravi mondiali, e — a differenza del resto del mondo, dove domina il cybercrime a scopo di lucro — da noi la prima motivazione degli attacchi è l’hacktivism, che pesa circa il 54% contro il 46% del cybercrimine. Un profilo anomalo, che fa dell’Italia uno dei bersagli prediletti delle campagne dimostrative a sfondo geopolitico.
Obiettivi e rischi dell’hacktivism
Tra gli obiettivi che più frequentemente motivano i sabotaggi degli hacktivisti troviamo:
- eludere la censura governativa in Paesi con regimi oppressivi;
- promuovere i diritti umani e innescare un cambiamento sociale;
- difendere la libertà di espressione online e la privacy;
- divulgare informazioni riservate di interesse pubblico;
- proteggere cittadini politicamente attivi da ritorsioni;
- sostenere rivolte o colpire infrastrutture pubbliche e militari;
- protestare contro globalizzazione, capitalismo, guerra e disuguaglianza sociale;
- influenzare o mobilitare l’opinione pubblica;
- sostenere o screditare una religione.
Il problema di fondo è che questa pratica causa spesso danni di sicurezza informatica ad aziende ed enti.
Un furto di dati, anche se per una “buona causa”, lede la privacy di qualcuno; manomettere un sito lede la libertà di espressione; divulgare materiale sensibile può compromettere operazioni strategiche o causare disordini. La domanda morale resta aperta: il fine giustifica i mezzi? E soprattutto, chi decide quali siano i fini legittimi?
Le grandi campagne: dagli anni 2000 a oggi
Sebbene sia un fenomeno online, molte campagne di hacktivism hanno avuto ripercussioni concrete nel mondo reale.
Attacco alla Chiesa di Scientology (2008)
Nel gennaio 2008 il collettivo Anonymous prese di mira la Chiesa di Scientology con numerosi attacchi DDoS, affiancati da manifestazioni e cortei. Vennero divulgati documenti sottratti ai computer dell’organizzazione, come atto di protesta contro la censura online.
WikiLeaks e le elezioni americane (2016)
Nel 2016 fece grande clamore il caso WikiLeaks, il cui scopo dichiarato era difendere la libertà di parola e promuovere la trasparenza. L’attività principale del gruppo fu però la divulgazione di documenti politici riservati: l’episodio più rilevante fu la pubblicazione di e-mail della campagna di Hillary Clinton, che secondo molti analisti contribuì alla sua sconfitta contro Donald Trump.
Black Lives Matter (2020)
Nel giugno 2020 Anonymous intervenne a sostegno del movimento Black Lives Matter, dopo l’uccisione di George Floyd. Fu pubblicato un video di accusa contro la polizia americana, seguito da attacchi DDoS verso alcune pagine governative.
Peekabooty (2001)
Già nel 2001, il gruppo Cult of the Dead Cow rese disponibile il browser Peekabooty, pensato per aggirare la censura governativa sull’accesso ai siti web: un esempio di hacktivism dai fini leciti.
La svolta: la guerra tra Russia e Ucraina
Con lo scoppio del conflitto tra Russia e Ucraina nel 2022, l’hacktivism ha conosciuto una trasformazione radicale. Pochi giorni dopo l’inizio della guerra, Anonymous dichiarò “guerra” alla Russia. Ma la novità più rilevante fu un’altra: il 26 febbraio 2022 il vice primo ministro ucraino Mykhaylo Fedorov lanciò un appello per formare un esercito di hacker volontari — la cosiddetta “IT Army” — coordinato dal governo ucraino. Per la prima volta in assoluto, uno Stato arruolava civili, anche stranieri, per combattere su un fronte informatico.
Sul fronte opposto si sono organizzati numerosi collettivi filorussi. Il primo a colpire duramente le infrastrutture italiane, nel 2022, è stato Killnet.
Cos’è la guerra cibernetica
Che la guerra non si combatta più solo per terra, acqua e aria non è una novità: le forze armate di quasi tutti i Paesi comprendono reparti di hacker impiegati per sabotare le tecnologie avversarie. Ciò che è cambiato è il coinvolgimento diretto di volontari civili, che ha reso il cyberspazio un campo di battaglia diffuso e difficile da governare.
Valutiamo la resilienza dei tuoi sistemi agli attacchi DDoS e non solo.
PARLA CON UN ESPERTO
L’Italia sotto attacco: Killnet e NoName057(16)
Dalla fine del 2022, Killnet ha progressivamente lasciato il testimone a NoName057(16), oggi il gruppo hacktivista più attivo a livello globale. Con costanza, il collettivo conduce campagne DDoS ricorrenti contro obiettivi italiani, presentandole come “punizioni” per le posizioni del nostro Paese a sostegno dell’Ucraina.
I bersagli si sono allargati ben oltre i siti governativi. Nelle diverse ondate — tra cui quelle di fine dicembre 2024 e gennaio 2025 — sono stati colpiti ministeri, i portali degli aeroporti di Malpensa e Linate, aziende di trasporto pubblico locale, ma anche gruppi finanziari come Intesa, Monte dei Paschi, Mediobanca e Nexi, porti come Trieste e Taranto e imprese industriali. È il segnale che l’hacktivism non è più un problema esclusivo delle istituzioni: qualsiasi azienda con una certa visibilità può diventare un bersaglio dimostrativo.
Un elemento distintivo di NoName057(16) è lo strumento DDoSia: una piattaforma che permette a chiunque di mettere a disposizione la potenza del proprio dispositivo per partecipare agli attacchi, rendendo le campagne accessibili a una vasta rete di volontari.
Un problema di rilevanza legale
Anche le guerre seguono, almeno in parte, leggi internazionali che distinguono ciò che è lecito da ciò che è crimine di guerra. Queste norme sono però ancora poco chiare quando si parla di conflitti informatici, un fenomeno relativamente nuovo. Secondo le regole internazionali, un governo può autorizzare attacchi cibernetici a scopo militare solo dall’interno del proprio perimetro nazionale, e può essere ritenuto responsabile anche di attacchi condotti da privati cittadini se non li ha impediti o puniti.
In termini semplici: un cittadino italiano che decidesse di partecipare volontariamente a un attacco informatico contro un Paese estero starebbe commettendo un reato, non potrebbe più essere considerato un civile e potrebbe esporre lo stesso governo italiano a conseguenze diplomatiche di rilievo.
Una questione di sicurezza personale
Alcune aziende hanno messo le proprie competenze al servizio del conflitto. Un caso emblematico è quello di software come DisBalancer o della piattaforma DDoSia: chi li installa trasforma il proprio computer in un dispositivo “zombie” utilizzabile per condurre attacchi Distributed Denial of Service. Trattandosi spesso di software non open source, nessuno — a parte gli sviluppatori — sa esattamente cosa faccia il programma sul dispositivo. Il rischio è evidente: se qualcuno vi fermasse per strada chiedendovi il computer in prestito per attaccare una delle potenze più esperte al mondo in cybercrimine, glielo dareste? Nessuno garantisce che la vostra privacy, e la vostra sicurezza, restino intatte.
Attivismo digitale ed etica
Anche accettando i rischi legali e informatici, restano forti obiezioni etiche:
- applicazioni non open source come DisBalancer potrebbero usare il vostro dispositivo per scopi diversi da quelli dichiarati, a vostra insaputa;
- l’adesione alle campagne ha spesso gonfiato il valore di criptovalute collegate, arricchendo pochi soggetti a fronte dell'”impegno etico” di molti;
- l’idea di “mandare in tilt” l’intera rete di un Paese, se generalizzata, produrrebbe gravi danni alla libertà di informazione, lasciando i cittadini alla mercé della propaganda;
- l’escalation del conflitto cibernetico rende lo spazio virtuale insicuro per tutti;
- non mancano esempi di errori clamorosi negli obiettivi o di attacchi con effetti opposti a quelli sperati.
Hacktivism e geopolitica
Il cyber attivismo non è un gioco. Anche quando si pensa di agire per una giusta causa, dietro un semplice “click” ci sono conseguenze reali: se ben organizzato e diffuso, l’hacktivism può modificare gli equilibri sociali di un Paese, innescare rivolte, causare disagi.
Chi stabilisce cosa sia giusto divulgare e cosa no? Chi decide quali siano i valori “giusti” per cui combattere? Il singolo utente non può prevedere le conseguenze delle proprie azioni, e i danni potrebbero superare i benefici. Il cyberspazio è ormai ufficialmente il quarto dominio di ogni Stato, dopo terra, mare e aria: in questo scenario, tutti — istituzioni, imprese e cittadini — dovrebbero dotarsi delle migliori tecnologie per proteggersi dagli attacchi informatici.
Proteggi la tua azienda dagli attacchi, anche quelli a sfondo geopolitico
Oltre 20 anni di esperienza, SOC attivo 24/7 e certificazioni ISO 27001 e ISO 9001.
Articoli che potrebbero interessarti:


- Autore articolo
- Ultimi articoli

Laureata in Fisica, sta proseguendo gli studi in “Fisica dell’atmosfera, climatologia e meteorologia” presso l’università di Roma Tor Vergata. Nel frattempo, unisce la sua passione per la scrittura a quella per la cybersecurity per promuovere la consapevolezza digitale attraverso il blog di Onorato Informatica.