
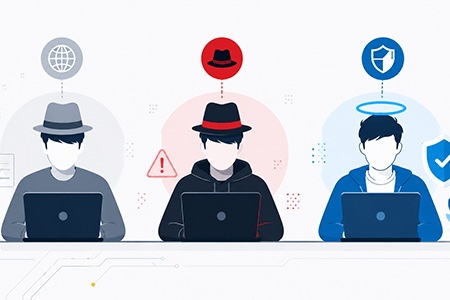
“Hacker” è probabilmente uno dei termini più usati — e più fraintesi — del lessico digitale. Nel linguaggio comune è diventato sinonimo di criminale informatico, ma chi lavora nella sicurezza sa che le cose sono molto più sfumate: esistono hacker, cracker ed ethical hacker, tre figure che i media tendono a confondere ma che hanno significati, motivazioni ed etica profondamente diversi.
In questo articolo chiariamo una volta per tutte la differenza tra questi termini, partendo dalla loro origine storica, perché capire chi c’è davvero dietro la parola “hacker” è il primo passo per orientarsi nel mondo della cybersecurity.
L’origine del termine hacker
Il termine hacker non nasce affatto in ambito criminale. Le sue radici risalgono agli anni ’50 e ’60, nei laboratori del MIT, dove indicava qualcuno capace di trovare soluzioni ingegnose e non convenzionali a un problema tecnico — un appassionato di tecnologia che “smontava” i sistemi per capirne il funzionamento e migliorarli. In quel contesto, essere chiamati hacker era un complimento: significava padronanza, creatività, curiosità.
È stato l’uso mediatico, a partire dagli anni ’80, a caricare la parola di un significato negativo, fino a renderla sinonimo di “pirata informatico”. Proprio per restituire chiarezza, intorno al 1985 la comunità tecnica ha coniato un termine distinto per indicare chi usa quelle stesse competenze per scopi illeciti: cracker.
Chi è davvero un hacker
Nel suo significato corretto, un hacker è un esperto di informatica con una profonda conoscenza dei sistemi, delle reti e della programmazione, capace di superarne i limiti e individuarne le debolezze. Ciò che definisce l’hacker non è l’intento criminale, ma la competenza e l’approccio: la capacità di guardare un sistema e capire come funziona davvero, spesso meglio di chi l’ha costruito.
L’attività di hacking, di per sé, è neutra. Può essere usata per proteggere un sistema o per violarlo, per scopi legittimi o illeciti. È esattamente questa neutralità che rende necessario distinguere le figure in base alle loro intenzioni — una classificazione (white hat, black hat, grey hat e altre) che abbiamo approfondito nella guida dedicata a quali e quanti tipi di hacker esistono.
Chi è il cracker
Il cracker è colui che usa le proprie competenze informatiche per scopi malevoli: violare sistemi, sottrarre dati, arrecare danni, ottenere un profitto illecito. È, in sostanza, quello che il linguaggio comune chiama erroneamente “hacker cattivo”.
La differenza non è solo tecnica, ma etica: il cracker non condivide l’etica della comunità hacker — fatta di curiosità, condivisione della conoscenza e rispetto dei sistemi — ma la tradisce, mettendo le stesse abilità al servizio del danno. È il cracker, non l’hacker, la figura dietro la maggior parte degli attacchi informatici alle aziende: ransomware, phishing, furto di dati. Spesso, oggi, organizzati in vere e proprie cybergang strutturate come aziende.
L’ethical hacker: l’hacker “buono”
L’ethical hacker — o hacker etico — è un professionista della sicurezza che usa le tecniche dell’hacking per scopi legali e difensivi: individuare le vulnerabilità di un sistema prima che lo facciano i criminali, così da correggerle. È l’hacker “buono”, che lavora al servizio di aziende e istituzioni per renderle più sicure.
Il suo lavoro è il cuore di servizi come il Penetration Test, in cui l’ethical hacker simula un attacco reale per misurare la tenuta delle difese, e il Vulnerability Assessment, che individua sistematicamente i punti deboli dei sistemi. In pratica, l’ethical hacker usa gli stessi strumenti del cracker, ma con il permesso del proprietario del sistema e con l’obiettivo opposto: difendere, non danneggiare.
Hacker, cracker ed ethical hacker: le differenze in sintesi
| Figura | Competenze | Intenzioni | Legalità |
|---|---|---|---|
| Hacker | Esperto di sistemi e reti | Neutre (dipendono dalla persona) | Variabile |
| Cracker | Elevate, usate per violare | Malevole, profitto o danno | Illegale |
| Ethical hacker | Elevate, usate per difendere | Difensive, proteggere i sistemi | Legale (su autorizzazione) |
Perché tutto questo conta per le aziende
Capire la differenza non è solo una questione di vocabolario. Per un’azienda significa sapere che le stesse competenze che la minacciano possono essere messe al suo servizio: affidarsi a un ethical hacker — o a un team che ne applica le tecniche — è oggi uno dei modi più efficaci per scoprire le proprie vulnerabilità prima che lo facciano i cracker.
È esattamente ciò che facciamo in Onorato Informatica: con oltre 20 anni di esperienza, più di 5.000 clienti e un SOC attivo 24 ore su 24, usiamo le tecniche dell’hacking etico — Penetration Test e Vulnerability Assessment — per mettere alla prova e rafforzare le difese delle aziende italiane.
I nostri ethical hacker mettono alla prova le tue difese con Penetration Test e Vulnerability Assessment, individuando le vulnerabilità prima dei criminali.
Richiedi una valutazione
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Sono una studentessa magistrale in Informatica Umanistica.
Durante il percorso di studi triennale in Lettere e filosofia ho avuto l’opportunità di svolgere un anno di Servizio Civile Nazionale e un semestre di Erasmus per studio in Francia, nonché un breve periodo di Servizio Volontario Europeo in Croazia.
Attualmente, con un gruppo di altri cinque ragazzi, porto avanti un progetto che aiuta start-up e piccole realtà imprenditoriali a delineare i primi step per le loro strategie social.