
Come gestire correttamente l’out-of-office aziendale: rischi, errori comuni e linee guida per proteggere dati e comunicazioni.
Il messaggio di out-of-office (OOO) è uno strumento indispensabile nella comunicazione aziendale per gestire la temporanea indisponibilità del personale e mantenere l’ordine nelle richieste operative. Tuttavia, dietro la sua apparente semplicità si nasconde un rischio di sicurezza informatica spesso sottovalutato. Le aziende investono ingenti risorse in firewall, antivirus e autenticazione multifattore, ma spesso dimenticano che una risposta automatica troppo dettagliata può trasformarsi in una miniera di informazioni per i cybercriminali. Oggi non basta più attivare un semplice autoresponder: è necessario regolamentarlo con precise linee guida e diffondere una maggiore cultura nel campo della cybersecurity.
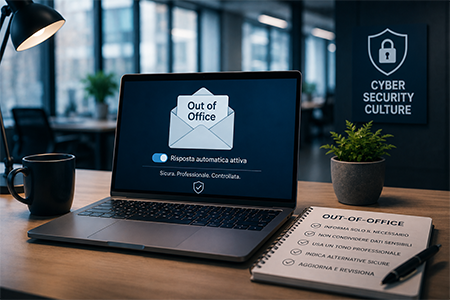
I rischi dei messaggi out-of-office
Quando un dipendente imposta un messaggio di assenza dettagliato, espone pubblicamente una serie di dati strategici sull’organizzazione interna:
- il periodo esatto di indisponibilità e di mancato controllo della posta;
- i ruoli operativi e la gerarchia aziendale;
- i nominativi dei colleghi e le relazioni interne.
Il phishing moderno non è più solo un invio massivo di email fraudolente, ma una pratica mirata che sfrutta informazioni reali per risultare credibile. Le risposte automatiche diventano così uno strumento di intelligence per gli attaccanti, che possono orchestrare campagne di ingegneria sociale o attacchi Business Email Compromise (BEC).
Sapendo che un responsabile amministrativo è assente, per esempio, un hacker può impersonarlo e inviare una falsa email urgente all’ufficio contabilità per richiedere bonifici o documenti riservati. Sfruttando la pressione psicologica, l’urgenza e la fiducia tra colleghi, il rischio che la truffa vada a buon fine aumenta sensibilmente. Una minaccia che interessa non solo aziende di ogni dimensione, ma anche studi professionali e realtà locali.
Cosa non inserire e come strutturare il messaggio out-of-office
L’obiettivo di un messaggio di out-of-office deve essere solo quello di comunicare la temporanea indisponibilità, senza raccontare programmi o logiche aziendali. Per ridurre la quantità di informazioni disponibili ai criminali informatici, è fondamentale evitare determinati errori:
- Date precise e motivazioni dell’assenza: indicare la durata esatta o dettagli personali (“sono in ferie alle Maldive” o “sono a un convegno a Berlino”) offre informazioni utili a chi prepara un attacco. Meglio usare formule vaghe e generiche.
- Contatti e nomi dei sostituti: esporre i colleghi responsabili li rende bersagli diretti. È preferibile reindirizzare a indirizzi di reparto generici (come [email protected] o [email protected]) per garantire la continuità operativa senza esporre i singoli.
- Dati privati e toni informali: cellulari privati e informazioni organizzative non devono essere accessibili all’esterno. L’uso di emoji o battute, inoltre, riduce la professionalità della comunicazione.
Un esempio di messaggio sbagliato
“Sarò in ferie dal 10 al 24 agosto alle Maldive. Per urgenze contattare Mario Rossi ([email protected]), responsabile amministrativo”.
Un esempio di messaggio corretto
“Grazie per il messaggio. Al momento non sono disponibile e potrei rispondere con ritardo. Per esigenze urgenti è possibile contattare il team all’indirizzo [email protected].”
Linee guida aziendali per l’out-of-office
Con la diffusione dello smart working, del lavoro ibrido e dei sistemi di collaborazione in cloud, le notifiche di assenza sono diventate continue, ampliando i punti di vulnerabilità. I criminali informatici sfruttano in particolare i periodi estivi o natalizi, sapendo che il personale è ridotto, i controlli sono meno rigorosi e i dipendenti rimasti tendono ad agire con maggiore fretta. La sicurezza informatica non può quindi dipendere solo dal buon senso del singolo e le aziende devono definire regole precise, che includano:
- Risposte differenziate per l’esterno e l’interno.
Configurare i sistemi di posta per inviare messaggi distinti a seconda del destinatario. Le principali piattaforme aziendali, come Microsoft 365 e Google Workspace, consentono di gestire facilmente risposte automatiche diverse per utenti interni ed esterni. Internamente si possono condividere dettagli operativi utili, mentre verso l’esterno il messaggio deve rimanere essenziale. - Una chiara policy aziendale.
Definire regole precise per gli autoresponder, superando la totale libertà che genera disomogeneità e rischi. La policy deve stabilire i dati da evitare, le informazioni condivisibili e fornire modelli standard approvati. - Formazione del personale.
Educare i dipendenti a comprendere che ogni dettaglio comunicativo quotidiano fa parte della strategia di cybersecurity aziendale.
Anche una semplice risposta automatica può diventare un punto debole per un’azienda. Gestire bene i messaggi di out-of-office non serve solo a comunicare con chi scrive, ma anche a ridurre i rischi e proteggere l’intera organizzazione.
Il phishing ha molte facce: per orientarti tra tutte, consulta la nostra guida completa al fenomeno.
L’out-of-office è oggi una necessità primaria!
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Giornalista pubblicista dal 2013 e attiva nell’editoria digitale dal 2005. Ha collaborato con diverse testate e piattaforme come autrice di articoli, guide e approfondimenti con un approccio che integra competenze SEO e storytelling per spiegare concetti complessi in modo chiaro e accessibile.