
Il CryptoWall è uno dei ransomware più aggressivi e redditizi della storia del cybercrimine: nato nel 2014 dalle ceneri del celebre CryptoLocker, ne ha ereditato il meccanismo — cifrare i file della vittima e chiedere un riscatto — perfezionandolo versione dopo versione fino a generare, si stima, centinaia di milioni di dollari di profitti.
In questa guida vediamo cos’è CryptoWall, come funziona, come si diffonde, come si è evoluto fino alla versione 4.0 e, soprattutto, come proteggere la tua azienda da questa minaccia e dalle sue eredi.
Cos’è CryptoWall
CryptoWall è un ransomware di tipo encryption che colpisce in modo particolarmente aggressivo i sistemi Windows. Una volta attivo, cifra tutti i file e i dati che incontra usando una combinazione di crittografia RSA e AES, rendendoli completamente inaccessibili all’utente. Per restituire i file, chiede il pagamento di un riscatto in criptovaluta, tipicamente Bitcoin.
Decifrare una chiave RSA a 2048 bit è, con le tecnologie odierne, di fatto impossibile: è questo a rendere CryptoWall così temibile. Come vedremo, l’unica difesa reale non sta nel recupero, ma nella prevenzione.
La storia e le origini
CryptoWall comparve all’inizio del 2014, proprio mentre il suo predecessore CryptoLocker veniva neutralizzato dall’operazione internazionale che ne smantellò l’infrastruttura. Gli autori di malware presero il modello di CryptoLocker e lo trasformarono in una nuova famiglia, destinata a diventare ancora più dannosa dell’originale.
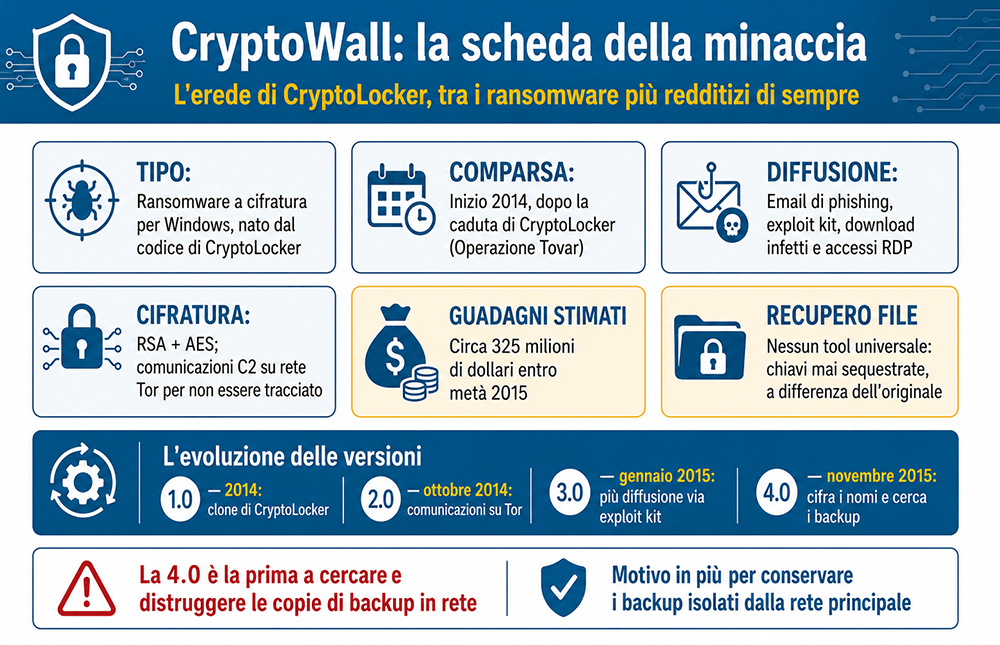
L’Italia fu tra i Paesi più colpiti: in pochi mesi una quota significativa delle imprese nazionali subì l’infezione. E i numeri globali sono impressionanti: si stima che entro la metà del 2015 CryptoWall avesse già fruttato ai suoi operatori circa 325 milioni di dollari, un record che lo colloca tra i ransomware più redditizi mai osservati. Questa infografica riassume l’identikit della minaccia e la sua evoluzione.
Come riconoscere CryptoWall
Nel bel mezzo di un attacco, la prima domanda di un imprenditore o di un IT manager difficilmente è “quale ransomware mi ha colpito?”. Tuttavia, identificare la minaccia può essere utile: esistono tool gratuiti e attendibili che, a partire da un file cifrato o dalla nota di riscatto, aiutano a identificare la famiglia di ransomware coinvolta.
Va detto però con onestà: identificare CryptoWall non equivale a poterlo sconfiggere. A differenza del CryptoLocker originale — le cui chiavi furono sequestrate dalle autorità, permettendo il recupero dei file — per CryptoWall non esiste un tool di decifratura universale, perché le sue chiavi private non sono mai state compromesse. Per questo sconsigliamo di perdere tempo prezioso in tentativi di sblocco fai-da-te.
Come ci si infetta
CryptoWall si diffonde attraverso quattro canali principali:
- Email: la stragrande maggioranza degli attacchi viaggia tramite email apparentemente legittime, con allegati infetti che l’utente apre in buona fede.
- Navigazione e download: capita di scaricare CryptoWall da siti compromessi, nascosto dentro un documento, un PDF o una presentazione all’apparenza innocui.
- Software pirata o gratuito: convertitori, estrattori di file e programmi “gratis” scaricati da fonti non affidabili possono contenere il ransomware nel file di installazione.
- Connessioni RDP: anche gli accessi tramite desktop remoto mal protetti possono diventare la porta d’ingresso di un’infezione.
Valutiamo la tua esposizione e ti proponiamo un piano di difesa su misura.
PARLA CON UN ESPERTO
Cosa succede al computer infetto
Una volta arrivato sul dispositivo, CryptoWall agisce lentamente e in silenzio, per non dare nell’occhio nell’immediato. Comincia a cifrare uno dopo l’altro tutti i file che incontra — sul computer e, se non viene bloccato, anche sulle risorse di rete condivise — bloccandoli con una cifratura impossibile da forzare senza la chiave privata degli attaccanti.
Il risultato è che, nel giro di poco tempo, documenti, video, immagini e cartelle diventano completamente inaccessibili. A quel punto compare la richiesta di riscatto: la vittima riceve un file di istruzioni, storicamente chiamato DECRYPT_INSTRUCTION, che spiega come pagare per (forse) riavere i propri dati.
CryptoWall 4.0: la generazione più pericolosa
Nel corso degli anni CryptoWall si è evoluto attraverso diverse versioni — dalla 1.0 del 2014 fino alla 4.0 del novembre 2015 — ognuna più insidiosa della precedente nell’evadere i sistemi di sicurezza. La versione 4.0 ha introdotto tre novità particolarmente pericolose.
La prima: non cifra solo il contenuto dei file, ma anche i loro nomi, rendendo impossibile persino capire quali documenti siano stati colpiti. La seconda: la tattica del “bastone e carota”, con cui il ransomware offre di decifrare gratuitamente un solo file come “prova” di poter mantenere la promessa, spingendo psicologicamente la vittima a pagare. La terza, e più insidiosa: la 4.0 è stata la prima versione a cercare attivamente le copie di backup sui dischi di rete per distruggerle, privando la vittima dell’unica vera ancora di salvezza. È proprio questa capacità a rendere indispensabile conservare i backup isolati dalla rete principale.
Cosa fare se si è stati attaccati
Se la tua azienda è stata colpita, la prima azione è staccare la spina, letteralmente: spegni il computer e scollega immediatamente il cavo di rete, isolandolo dal resto dell’infrastruttura. Questo eviterà che l’infezione si propaghi agli altri dispositivi connessi.
Sconsigliamo con forza di pagare il riscatto: nella maggior parte dei casi CryptoWall non restituisce alcuna chiave di decifratura, e il risultato è ritrovarsi senza i dati e con una somma in meno. Peggio ancora, ogni pagamento finanzia l’evoluzione tecnologica di questi ransomware. L’unica via d’uscita concreta resta il ripristino da un backup sano e isolato.
Perché l’antivirus da solo non basta
“Perché il mio antivirus non ha fermato CryptoWall?” è la domanda che si pongono in molti. La risposta sta nel fatto che di CryptoWall — come di ogni ransomware moderno — vengono generate continuamente nuove varianti. Anche i criminali informatici investono in ricerca e sviluppo, e le versioni più recenti sono progettate proprio per eludere il rilevamento degli antivirus.
Un software antivirus, da solo, spesso non riconosce l’infezione in tempo utile. Ecco perché non offre una garanzia di protezione completa a un’azienda: serve una difesa stratificata e gestita, monitorata da un SOC attivo 24 ore su 24 capace di intercettare le minacce in tempo reale.
Come proteggere l’azienda
La difesa efficace contro CryptoWall e i suoi simili poggia su più livelli che lavorano insieme. Il fondamento è il backup sicuro dei dati, conservato in modo isolato dalla rete — soprattutto considerando che le versioni più recenti cercano proprio di distruggere le copie di backup raggiungibili. A questo si affiancano una solida protezione della posta elettronica che blocchi gli allegati malevoli, soluzioni di endpoint protection capaci di riconoscere comportamenti sospetti, e la formazione del personale, dato che il vettore principale resta pur sempre l’email.
Difendi la tua azienda dal ransomware, prima che sia troppo tardi
Oltre 20 anni di esperienza, SOC attivo 24/7 e certificazioni ISO 27001 e ISO 9001.
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Difendo le imprese e semplifico la vita all’IT manager con un servizio di sicurezza informatica che garantisce le attività aziendali 24 ore su 24, 7 giorni su 7.
Sono l’interlocutore ideale per le aziende di produzione industriale con più di 50 dipendenti, con responsabile informatico interno e consapevoli che la sicurezza informatica sia un valore con cui tutelano i clienti.
La volontà di proteggere imprese, dati e persone, mi ha fatto fondare Onorato Informatica, azienda con oltre 20 anni di attività, più di 5.000 clienti e oltre un milione di attacchi informatici sventati.
La passione per il mio lavoro mi porta spesso ad essere chiamato come relatore in eventi formativi sul tema della sicurezza informatica presso associazioni di imprese, di professionisti e università.