
Analisi di una campagna di cryptojacking che sta colpendo i graphic designers, sfruttando le loro risorse per minare criptovalute.
Il cryptojacking è una minaccia informatica sempre più diffusa, in cui i cybercriminali infettano i dispositivi delle vittime con un cryptojacker. Questo è un particolare tipo di malware progettato per sfruttare le risorse hardware altrui per il mining di criptovalute. Questo tipo di attacco consuma potenza di calcolo a insaputa dell’utente, rallentando le prestazioni del dispositivo e compromettendone l’usabilità.
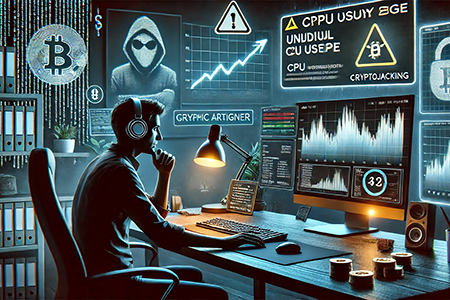
In questo articolo analizziamo una recente campagna di cryptojacking che ha preso di mira i graphic designers. Attraverso software legittimi manipolati, gli attaccanti sono riusciti a distribuire il malware in modo silenzioso, infettando i dispositivi delle vittime. Vedremo nel dettaglio le tecniche impiegate e le conseguenze di questa minaccia.
Panoramica della campagna malware
I cybercriminali hanno colpito graphic designer impiegati in settori come l’architettura, l’ingegneria, il manifatturiero e l’intrattenimento. Secondo i ricercatori di Cisco Talos, la campagna ha avuto inizio a novembre 2021 e si è diffusa attraverso installer compromessi di programmi di grafica molto popolari, inducendo le vittime a installare il malware senza sospetti.
Gli attaccanti hanno utilizzato Advanced Installer, un software legittimo per la creazione di pacchetti di installazione per Windows. Tramite questo strumento, hanno incorporato payload malevoli negli installer di applicazioni di grafica. In particolare:
- Adobe Illustrator;
- Autodesk 3DS Max;
- Sketch Up Pro;
In particolare, la funzione Custom Action di Advanced Installer ha consentito l’esecuzione automatica dei file dannosi all’interno del dispositivo compromesso, installando:
- M3_Mini_Rat, un client stub per l’installazione di backdoor e il controllo remoto della macchina infetta;
- PhoenixMiner, utilizzato per minare Ethereum;
- lolMiner, impiegato per il mining di altre criptovalute;
La campagna ha colpito prevalentemente Francia e Svizzera, dove sono stati individuati numerosi installer infetti in lingua francese. Tuttavia, ulteriori casi di infezione sono stati registrati anche in:
- Canada;
- Stati Uniti;
- Svezia;
- Germania;
- Algeria;
- Tunisia;
- Madagascar;
- Singapore;
- Vietnam;
Due diverse metodologie di attacco
I ricercatori di Cisco Talos hanno individuato due tecniche di attacco utilizzate per distribuire:
- Il client stub di M3_Mini_RAT;
- I miner di criptovaluta PhoenixMiner e lolMiner.
Entrambi i metodi seguono una sequenza ben definita. L’obiettivo è infettare il dispositivo della vittima con i file necessari per l’installazione del malware. Vediamo nel dettaglio le fasi di ciascun attacco.
Distribuzione del client stub di M3_Mini_RAT
L’attacco inizia quando la vittima esegue l’installer compromesso. Questo rilascia due file nella cartella Temp (all’interno di AppData):
- core.bat, un file di batch;
- viewer.exe, file Portable Executer.
Questi file sono essenziali per l’installazione di M3_Mini_RAT. Il processo legittimo di Windows msiexec.exe avvia viewer.exe, che a sua volta esegue core.bat tramite Custom Action di Advanced Installer.
Successivamente, viene creata una cartella chiamata webgard in Roaming, che contiene:
- core.ps1, uno script PowerShell malevolo;
- core.bin, un file cifrato.
A questo punto, il malware configura un’attività pianificata nel Task Scheduler. Il task, chiamato ViGEmBusUpdater, si avvia ogni minuto per eseguire cor.ps1. Quest’ultimo decripta core.bin, generando e avviando M3_Mini_RAT direttamente in memoria.
Una volta attivo, M3_Mini_RAT stabilisce una backdoor e si collega al server C2 degli attaccanti per scaricare altri malware. Tuttavia, durante l’analisi di Cisco Talos, il server risultava inattivo, impedendo di osservare ulteriori payload.
Distribuzione di PhoenixMiner e lolMiner
Il secondo metodo di attacco segue una dinamica simile, con alcune differenze.
L’installer rilascia nella cartella Temp tre file:
- core.bat, il file batch;
- viewer.exe, l’eseguibile;
- win.bat, un file batch aggiuntivo;
Anche in questo caso, viewer.exe avvia gli script sfruttando Custom Action. Successivamente, viene creata in Roaming la cartella Winsoft, dove vengono salvati:
- core.ps1, lo script PowerShell malevolo;
- core.bin, il file cifrato.
A differenza del primo metodo, il task scheduler viene configurato da win.bat, che crea il task MSI Task Host – Detect_Monitor. Questo viene eseguito ogni due ore per avviare core.ps1 e decifrare core.bin.
Il file decifrato genera uno script downloader PowerShell, che scarica un archivio .zip malevolo da un server controllato dagli attaccanti. Al suo interno sono presenti gli script e i file necessari per installare ed eseguire PhoenixMiner, o lolMiner.
Perché attaccare i graphic designers?
Questa campagna prende di mira i graphic designers per un motivo ben preciso: l’hardware che utilizzano. I professionisti della grafica si affidano a schede video ad alte prestazioni, progettate per gestire carichi di lavoro intensivi, come il rendering grafico e l’elaborazione di modelli complessi. Questo grazie alla presenza di CUDA Cores per il calcolo parallelo e di Tensor Cores per il rendering avanzato. Il pieno supporto ad algoritmi complessi come il Ray Tracing e il Monte Carlo Path Tracing, rende questi sistemi perfetti non solo per la grafica, ma anche per il mining di criptovalute.
Ed è proprio su questo principio che si basa l’attacco: sfruttare l’hardware delle vittime per minare nuova criptovaluta a vantaggio degli attaccanti. Il mining richiede enormi quantità di potenza di calcolo, con centinaia di schede video collegate in parallelo e operative 24 ore su 24 per generare un singolo Bitcoin. Dunque, quale soluzione migliore se non utilizzare l’hardware altrui a costo zero?
Uno dei primi segnali di un’infezione da cryptojacker è il progressivo degrado delle prestazioni del sistema. All’inizio, i software di grafica, come Adobe Illustrator o Autodesk 3ds Max, impiegano qualche secondo in più per avviarsi. Poi i tempi si allungano: 30 secondi, 40, fino a diventare interi minuti. Il problema si manifesta in modo ancora più evidente durante le operazioni di rendering, quando la VRAM e le risorse della GPU vengono completamente monopolizzate dal miner, impedendo al graphic designer di lavorare.
Conclusioni e raccomandazioni finali
La campagna malware che abbiamo analizzato dimostra ancora una volta come i cybercriminali possano sfruttare software legittimi per diffondere malware.
È fondamentale che sia gli utenti privati, che le aziende, siano consapevoli dei rischi di questi attacchi e sappiano come difendersi adeguatamente.
Per proteggersi, consigliamo di scaricare il software solo da piattaforme ufficiali e sicure. È importante evitare siti di terze parti e, soprattutto, scaricare software pirata, che espone a rischi molto gravi. Come abbiamo visto, infatti, questa pratica può portare all’installazione di malware, mettendo seriamente a rischio la sicurezza dei dispositivi e dei dati personali.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Classe 1998, laureato in Informatica e Comunicazione Digitale, appassionato di informatica e scrittura. Scrivere per questo blog rappresenta per me un’occasione per divulgare la cultura della cybersecurity, oggi più che mai indispensabile. Scrivo di minacce informatiche, social engineering e digital awareness, impegnandomi attivamente a trasformare scenari complessi in contenuti accessibili per i nostri utenti.