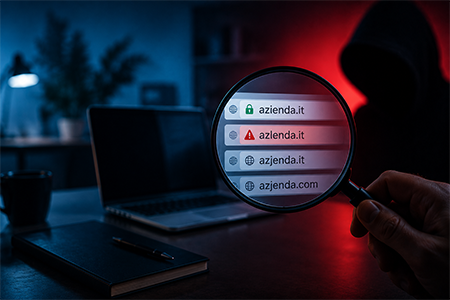
Mai sentito parlare di similar domain? Si tratta di una tecnica usata dai cybercriminali per ingannare gli utenti, inducendoli a navigare su siti falsi e malevoli.
Fra i modi più comuni con cui gli hacker ingannano gli utenti c’è la tecnica dei similar domain. Imitando i nomi di domini legittimi, i malintenzionati possono indurre le vittime a navigare su siti web malevoli. Questo tipo di attacco sfrutta le debolezze umane per reindirizzare il traffico web a scopi illegali. Gli obiettivi possono essere diversi, ma è innegabile che questi attacchi possano provocare ingenti danni alle aziende, non solo economici ma anche di reputazione.
Cosa si intende con similar domain
I similar domain, che potreste trovare indicati anche come domini lookalike, sono domini creati appositamente per imitare quelli legittimi, da cui differiscono solo per piccole variazioni. Si tratta di una tecnica molto efficace, in grado di ingannare gli utenti sfruttando diversi meccanismi. La disattenzione, così come la fiducia nei confronti di brand e nomi famosi, gioca un ruolo chiave: le vittime tendono a fidarsi di domini che, a ben guardare, presentano piccole differenze di ortografia, prefissi o suffissi.
Purtroppo, anche la presenza del protocollo HTTPS non garantisce automaticamente l’affidabilità di un sito. Il protocollo indica che la comunicazione è cifrata, ma i criminali informatici possono ottenere certificati validi anche per domini fraudolenti.
Come funzionano gli attacchi basati sui similar domain
Per creare questi similar domain, i malintenzionati sfruttano diversi principi. Per esempio, possono usare a loro vantaggio l’omografia, ovvero l’utilizzo di caratteri visivamente simili (anche appartenenti ad alfabeti diversi) per creare domini quasi indistinguibili da quelli originali. Possono anche utilizzare l’omofonia, sfruttando parole che hanno lo stesso suono ma grafia e significato differenti. Un meccanismo che può trarre in inganno quando il dominio viene comunicato a voce, inducendo l’utente a digitare un indirizzo errato.
Altri malintenzionati sfruttano il typosquatting: registrano domini usando errori di battitura comuni, sostituendo lettere o aggiungendo caratteri e parole. Ecco alcuni esempi classici:
- gogle.com al posto di google.com
- amzon.com al posto di amazon.com
- ad0be.com al posto di adobe.com
- ikea-italia.com al posto di ikea.com
L’idea alla base è che gli utenti distratti digitino erroneamente i nomi di questi siti, finendo dirottati sul sito malevolo. A volte, invece, l’utente riceve un’email apparentemente proveniente da un servizio noto e, cliccando sul link, viene reindirizzato a un dominio leggermente alterato. A prima vista il sito sembra identico, ma in realtà è progettato per sottrarre credenziali.
Similar domain e domain spoofing sono la stessa cosa?
No, tecnicamente similar domain e domain spoofing non sono la stessa cosa, anche se talvolta i due termini vengono usati impropriamente come sinonimi. La differenza sostanziale sta nel fatto che i similar domain consistono nella registrazione di un nuovo dominio simile a quello originale, ma con errori di battitura o piccole anomalie inserite per ingannare gli utenti.
Il domain spoofing, invece, consiste nella falsificazione dell’indirizzo del mittente di un’email o del dominio web, per far apparire quel messaggio o quel sito come legittimo. In questo caso, però, l’hacker non possiede il dominio originale: si limita a manipolarne l’intestazione per far credere alle vittime che il messaggio arrivi da fonti attendibili.
Casi celebri di similar domain
Fra i casi più celebri di similar domain ricordiamo walrmart44[.]com e samsungpr0mo[.]online, domini che imitano rispettivamente Walmart e Samsung ma distribuiscono spyware, adware ed estensioni per browser. Molto noto anche il caso di facebookwinners2020[.]com, che truffava gli utenti imitando Facebook e promettendo premi, e quello di amazon-india[.]online, creato per rubare le credenziali degli utenti.
Anche Wikipedia.org vanta diversi similar domain creati fraudolentemente, come wkiipedia.org, wiki.pedia.org, wikipediao.org e wikipediaonline.org.
Quali danni causano questo genere di attacchi?
Le conseguenze di attacchi sferrati con domini lookalike possono essere diverse. Per gli utenti, navigare su uno di questi siti fraudolenti significa mettere a rischio dati personali e credenziali di accesso. Spesso le vittime vengono indotte a inserire informazioni sensibili su pagine costruite ad arte, con il rischio concreto di furti d’identità, frodi finanziarie e sottrazione di credenziali riservate e aziendali.
Questi attacchi rappresentano spesso il punto di ingresso iniziale per minacce più complesse, come infezioni da ransomware o violazioni di dati (data breach). I malintenzionati possono inoltre sfruttare i similar domain come vettori per distribuire malware capaci di compromettere dispositivi o intere reti.
Per le aziende, invece, un attacco di questo tipo può tradursi in un danno potenzialmente irreparabile a livello di immagine e reputazione. L’uso di domini clone genera una progressiva sfiducia da parte di partner e clienti, con conseguenti perdite economiche e una diminuzione del valore del marchio. Talvolta i similar domain vengono sfruttati anche per il cybersquatting: la registrazione a scopi illegali di nomi di dominio corrispondenti a brand o personaggi famosi da parte di soggetti non autorizzati. Lo scopo, in questo caso, è rivendere il dominio al legittimo titolare oppure sfruttarne la fama.
Come difendersi dai similar domain
Come è possibile difendersi dai similar domain? Adottando alcune buone pratiche di cybersicurezza. Gli utenti possono:
- prestare maggiore attenzione quando si digitano i nomi dei siti e dei domini, per non incappare in errori di battitura involontari;
- verificare sempre con attenzione l’URL prima di inserire credenziali o dati sensibili, soprattutto quando si accede a servizi aziendali o bancari;
- utilizzare sistemi antimalware e antispam che possano ridurre il rischio di questi attacchi.
Per quanto riguarda le aziende e i brand, le strategie di protezione dovrebbero prevedere anche queste misure:
- avviare percorsi di formazione continua per utenti e dipendenti, insegnando a prestare attenzione anche ai minimi dettagli;
- registrare varianti simili del proprio dominio per prevenirne l’uso fraudolento da parte di terzi (defensive domain registration);
- valutare periodicamente il rischio, soprattutto nel caso dei brand più noti;
- adottare sistemi di rilevamento basati sull’intelligenza artificiale per identificare più velocemente i possibili casi di similar domain;
- monitorare costantemente il web alla ricerca di domini fraudolenti eventualmente registrati.
Ogni giorno migliaia di utenti continuano a cadere vittime di furti d’identità, frodi e sottrazione di credenziali, anche a causa di attacchi di tipo similar domain. La prevenzione rimane l’arma migliore: consapevolezza, attenzione ai dettagli e strumenti di sicurezza adeguati possono fare la differenza tra un semplice errore e un incidente informatico.
Sei in grado di riconoscere un dominio genuino, da uno fraudolento?
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Veterinaria come formazione (dal 2001), content writer per passione (dal 2007) e nerd entusiasta (da sempre). Collaboro da anni con diverse testate online e blog occupandomi anche di tecnologia, cultura digitale e altri temi di divulgazione. Curiosa per natura, amo approfondire nuovi argomenti e trasformarli in contenuti chiari, precisi e piacevoli da leggere.