
Tra tutte le minacce informatiche, il rootkit è quella progettata per non farsi trovare. Non danneggia i file in modo visibile, non chiede riscatti, non rallenta vistosamente il sistema: si nasconde in profondità nel dispositivo e consegna all’attaccante il controllo completo e invisibile della macchina, a volte per mesi o anni.
In questa guida vediamo cos’è un rootkit, come funziona, quali tipologie esistono, come si diffonde, con quali sintomi si manifesta, come si rileva e si rimuove e — soprattutto — come si previene.
- Cos’è un rootkit
- Come funziona: l’arte di nascondersi
- Le tipologie di rootkit
- Come si diffonde un rootkit
- Il ruolo del rootkit in un attacco informatico
- I sintomi di un’infezione da rootkit
- Come rilevare e rimuovere un rootkit
- Il rischio per le aziende
- Come prevenire un’infezione da rootkit
- Conclusioni

Cos’è un rootkit
Un rootkit è un malware — più precisamente un insieme di software malevoli — progettato per garantire a un attaccante accesso privilegiato e persistente a un dispositivo, nascondendo al tempo stesso la propria presenza al proprietario e ai software di sicurezza.
Il nome racconta già tutto: “root” è l’utente con i massimi privilegi nei sistemi Unix/Linux (l’equivalente dell’amministratore in Windows), “kit” indica l’insieme di strumenti che compongono il malware. Un rootkit, letteralmente, è il kit per diventare amministratori del computer di qualcun altro.
Chi controlla un dispositivo tramite rootkit può fare tutto ciò che farebbe un amministratore legittimo: leggere e sottrarre file, registrare ciò che viene digitato, attivare microfono e webcam, installare altri malware, usare la macchina come base per attacchi successivi. Il tutto a completa insaputa dell’utente.
Come funziona: l’arte di nascondersi
Ciò che distingue il rootkit dagli altri malware non è quello che fa, ma come evita di essere visto. Le tecniche di occultamento agiscono direttamente sui meccanismi con cui il sistema operativo “racconta” se stesso:
- intercettazione delle chiamate di sistema (hooking): quando un programma — antivirus compreso — chiede al sistema l’elenco dei processi attivi o dei file presenti, il rootkit intercetta la richiesta e rimuove se stesso dalla risposta. Il sistema mente, perché è il rootkit a parlare al suo posto;
- manipolazione di processi e servizi: i componenti malevoli vengono mascherati da processi legittimi o iniettati dentro processi di sistema autentici;
- persistenza profonda: i rootkit più avanzati si installano in aree che sopravvivono al riavvio e perfino alla reinstallazione del sistema operativo, come il settore di avvio o il firmware.
È questa capacità di alterare la percezione stessa del sistema a rendere i rootkit così difficili da rilevare: lo strumento che dovrebbe trovarli riceve informazioni già filtrate dal malware.
Le tipologie di rootkit
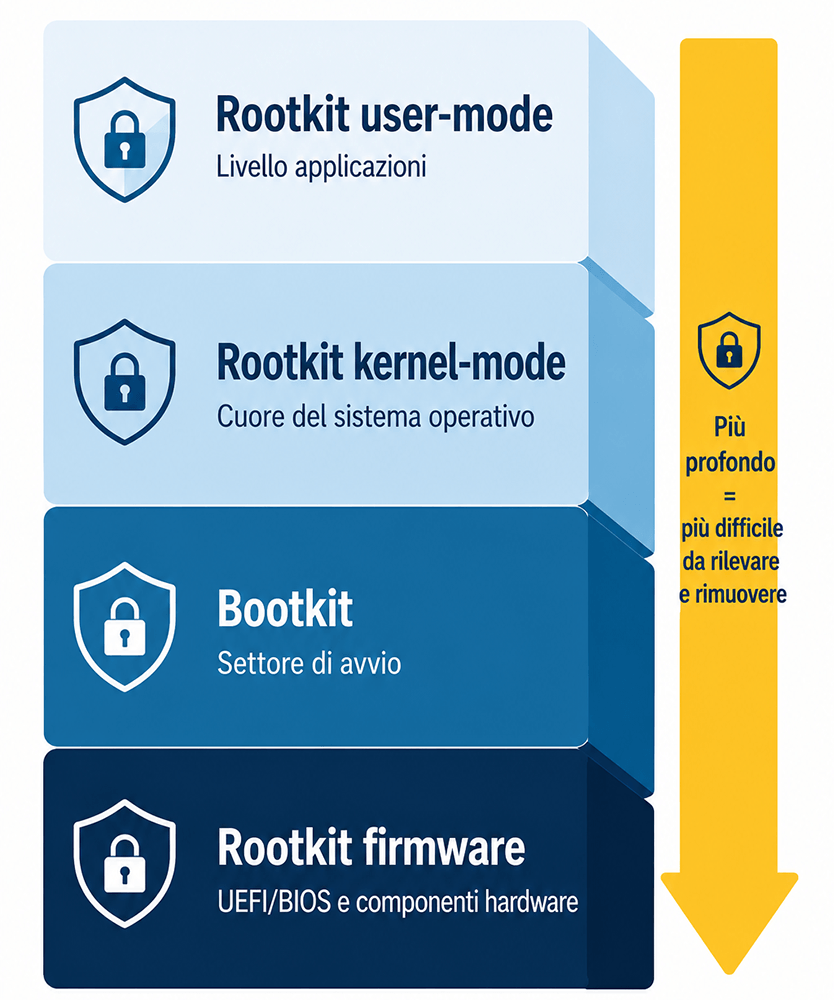
I rootkit si classificano in base alla profondità a cui si annidano nel sistema. Più il livello è basso, più il rootkit è potente e difficile da rilevare e rimuovere:
- rootkit user-mode (in modalità utente): operano al livello delle applicazioni, intercettando le funzioni dei programmi. Sono i meno profondi e i più facili da individuare, ma anche i più diffusi;
- rootkit kernel-mode (in modalità kernel): si installano nel cuore del sistema operativo, ottenendo gli stessi privilegi del sistema stesso. Possono alterare qualunque informazione e disattivare le difese; la loro rimozione è complessa e rischiosa;
- bootkit: infettano il processo di avvio del dispositivo (settore di boot o bootloader), caricandosi prima del sistema operativo e quindi prima di qualunque antivirus;
- rootkit firmware/hardware: si annidano nel firmware di componenti come UEFI/BIOS, schede di rete o dischi. Sopravvivono alla formattazione e alla reinstallazione del sistema operativo: spesso l’unica soluzione è sostituire il componente;
- rootkit virtualizzati: caricano un livello di virtualizzazione sotto il sistema operativo, che gira così — a sua insaputa — dentro una macchina controllata dall’attaccante;
- rootkit in memoria: risiedono solo nella RAM e spariscono al riavvio. Meno persistenti, ma quasi invisibili alle scansioni su disco.
Come si diffonde un rootkit
Un rootkit non arriva quasi mai da solo: viene installato sfruttando i canali classici dell’infezione.
I principali vettori sono:
- phishing e allegati email infetti, il vettore d’ingresso più comune;
- vulnerabilità software non corrette, sfruttate per ottenere i privilegi necessari all’installazione;
- software gratuiti contraffatti: programmi piratati, crack e falsi strumenti di pulizia che nascondono il rootkit al loro interno;
- abbinamento ad altri malware, come trojan che aprono la porta e installano il rootkit come secondo stadio dell’attacco;
- supporti rimovibili infetti, come chiavette USB compromesse.
Il ruolo del rootkit in un attacco informatico
Nella struttura di un attacco moderno, il rootkit non è quasi mai il primo passo: entra in gioco dopo la compromissione iniziale, quando l’attaccante ha già un piede nel sistema e vuole due cose: alzare i propri privilegi e non farsi scoprire. Da quel momento in poi, il rootkit copre tutte le attività successive — movimenti laterali, esfiltrazione di dati, installazione di altri malware — cancellandone le tracce.
Abbiamo dedicato un approfondimento specifico a questo tema: in quale fase di un attacco informatico un hacker potrebbe usare un rootkit.
Onorato Informatica protegge le infrastrutture aziendali con un SOC attivo 24/7: oltre 20 anni di esperienza e più di 5.000 clienti.
I sintomi di un’infezione da rootkit
Per sua natura, il rootkit lavora per non produrre sintomi. Alcuni segnali indiretti possono però tradirlo:
- comportamenti anomali del dispositivo e impostazioni di sistema che cambiano da sole;
- processi sconosciuti attivi o software mai installati che compaiono;
- rallentamenti improvvisi del sistema o della navigazione;
- antivirus o strumenti di sicurezza che si disattivano senza motivo — uno dei segnali più caratteristici;
- schermate blu di errore (BSOD) ricorrenti, tipiche dei rootkit kernel-mode che destabilizzano il sistema;
- traffico di rete anomalo verso destinazioni sconosciute.
Nessuno di questi sintomi, da solo, prova la presenza di un rootkit; la loro combinazione, però, giustifica sempre un accertamento professionale.
Come rilevare e rimuovere un rootkit
Il rilevamento è la vera sfida: come detto, un rootkit attivo filtra le informazioni che il sistema fornisce agli strumenti di analisi. Per questo le tecniche efficaci lavorano dall’esterno del sistema infetto: scansioni all’avvio (prima che il rootkit si carichi), analisi da supporti esterni puliti, analisi comportamentale e confronto tra ciò che il sistema dichiara e ciò che risulta a basso livello.
Quanto alla rimozione, dipende dalla profondità dell’infezione: un rootkit user-mode può essere eliminato da un buon software di sicurezza; per un kernel-mode spesso serve la reinstallazione completa del sistema; per un rootkit firmware può non bastare nemmeno quella. Un’avvertenza fondamentale: diffidare dei “pulitori rootkit” gratuiti trovati online — molti sono essi stessi veicoli di malware. Il fai da te, qui più che altrove, rischia di aggravare la situazione.
Alla procedura completa abbiamo dedicato una guida: come individuare e rimuovere un rootkit dal tuo computer.
Il rischio per le aziende
Se su un dispositivo personale un rootkit è un problema serio, su una rete aziendale è un’emergenza: il controllo invisibile di una macchina diventa la testa di ponte per compromettere l’intera infrastruttura. I dati a rischio sono quelli più critici — anagrafiche clienti, informazioni finanziarie, brevetti e know-how — con conseguenze che si estendono al piano legale: una violazione di dati personali non rilevata (o rilevata in ritardo) espone l’azienda anche alle sanzioni del GDPR.
Il rischio non riguarda solo PC e server: i rootkit colpiscono anche i dispositivi embedded e industriali — macchinari connessi, sistemi IoT, apparati di rete — dove le difese tradizionali spesso non possono essere installate. Ne parliamo nell’approfondimento sulla difesa dai rootkit nei sistemi embedded.
E la minaccia continua a evolvere: casi recenti come il rootkit Curing per sistemi Linux dimostrano che nessuna piattaforma può considerarsi immune.
Come prevenire un’infezione da rootkit
Contro una minaccia progettata per essere invisibile, la prevenzione vale doppio:
- aggiornare sistemi e software con regolarità: le vulnerabilità non corrette sono la porta d’ingresso preferita — un processo di patching strutturato chiude la strada alla maggior parte delle infezioni;
- proteggere gli endpoint con soluzioni di livello professionale, capaci di analisi comportamentale e scansione all’avvio;
- abilitare le protezioni di avvio sicuro (Secure Boot) sui dispositivi che le supportano, per bloccare i bootkit;
- limitare i privilegi: usare account amministratore solo quando serve davvero riduce ciò che un malware può fare al primo colpo;
- formare le persone a riconoscere phishing e software contraffatti, i due vettori principali;
- monitorare la rete in modo continuativo: contro un malware invisibile sul singolo dispositivo, le anomalie di traffico osservate da un SOC sono spesso l’unico segnale che emerge.
Conclusioni
Il rootkit è la dimostrazione che il pericolo maggiore, in sicurezza informatica, non è l’attacco che si vede ma quello che non si vede. La sua forza è tutta nella persistenza silenziosa: settimane o mesi di accesso indisturbato valgono, per un attaccante, molto più di qualsiasi danno immediato.
La direzione giusta resta una sola: prevenire piuttosto che curare — e affiancare alla prevenzione un monitoraggio continuo, capace di notare ciò che il singolo dispositivo, ormai compromesso, non può più raccontare.
Proteggi la tua azienda dalle minacce invisibili
Onorato Informatica protegge oltre 5.000 clienti con un SOC attivo 24 ore su 24, 7 giorni su 7: oltre 20 anni di esperienza e più di 1 milione di attacchi informatici sventati.
Articoli che potrebbero interessarti:


- Autore articolo
- Ultimi articoli

Difendo le imprese e semplifico la vita all’IT manager con un servizio di sicurezza informatica che garantisce le attività aziendali 24 ore su 24, 7 giorni su 7.
Sono l’interlocutore ideale per le aziende di produzione industriale con più di 50 dipendenti, con responsabile informatico interno e consapevoli che la sicurezza informatica sia un valore con cui tutelano i clienti.
La volontà di proteggere imprese, dati e persone, mi ha fatto fondare Onorato Informatica, azienda con oltre 20 anni di attività, più di 5.000 clienti e oltre un milione di attacchi informatici sventati.
La passione per il mio lavoro mi porta spesso ad essere chiamato come relatore in eventi formativi sul tema della sicurezza informatica presso associazioni di imprese, di professionisti e università.