
I codici QR si sono affermati come strumenti quasi d’uso quotidiano.
Grazie a questi pratici codici è possibile per noi:
- effettuare pagamenti con un semplice clic
- ottenere informazioni in tempo reale su prodotti e servizi
- connetterci rapidamente ad un sito web
Si tratta nello specifico di codici a matrice che hanno reso la nostra interazione con il mondo digitale più fluida. Eppure, come spesso accade, qualcuno ha saputo sfruttare questa tecnologia per generare una nuova minaccia cyber: il QRLJacking.

In questo articolo esploriamo in profondità il volto oscuro dei codici QR, attraverso lo studio di una forma di attacco che può trasformare uno strumento come i codici QR in un pericoloso vettore di minacce alla sicurezza.
- Definizione della minaccia
- Requisiti di un sistema che viene violato tramite tecnica QRLjacking
- Come funziona il QRLJacking
- Rilevamento e prevenzione
Definizione della minaccia
Il termine QRLJacking (abbreviazione di QR Code Login Jacking) descrive una tecnica di attacco che sfrutta i codici QR per compromettere le informazioni personali delle vittime. Infatti, gli aggressori riescono a dirottare le sessioni di autenticazione dei codici QR, tracciando un ponte diretto verso i dati sensibili degli utenti. Nonostante la sua natura tecnica, la comprensione del QRLJacking è essenziale non solo per i professionisti IT ma anche per l’utente medio, che potrebbe trovarsi inconsapevolmente esposto a rischi di sicurezza informatica.
Quali requisiti deve avere un sistema che viene violato tramite tecnica QRLjacking
Il QRLJacking è un attacco complesso che richiede una combinazione di fattori tecnici e sfruttamento delle vulnerabilità umane.
Inizialmente, l’attaccante deve creare o clonare un codice QR che, una volta scansionato dalla vittima, avvierà una sessione di accesso falsa o reindirizzerà a un sito di phishing.
Una volta che il codice QR malevolo è pronto, deve essere distribuito in maniera efficace. Gli attaccanti possono scegliere vari metodi, come:
- e-mail ingannevoli
- messaggi sui social media
- annunci pubblicitari
- sostituendo fisicamente i codici QR in luoghi di grande affluenza.
Il successo dell’attacco dipende poi dall’abilità dell’attaccante di rimanere nascosto e mantenere una sessione di ascolto attiva.
Questa sessione consente loro di intercettare le credenziali inviate dall’utente ignaro e di sfruttarle per ottenere accesso non autorizzato ai servizi online.
Come funziona il QRLJacking: tecnica e tattiche degli attaccanti
Per comprendere la minaccia del QRLJacking, è essenziale disporre di una chiara comprensione del suo funzionamento.
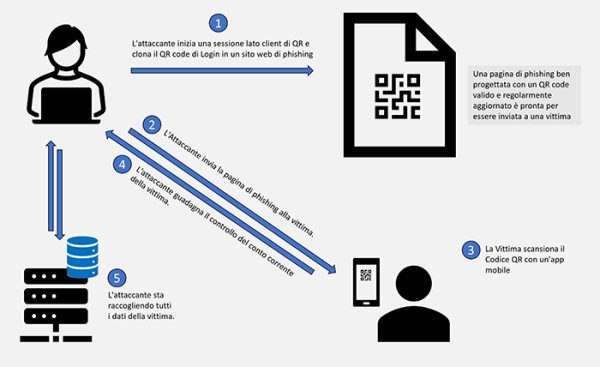
In termini semplici, l’attacco si sviluppa in più fasi:
- Creazione del codice QR malevolo: il cybercriminale genera un codice QR fraudolento che, una volta scansionato, reindirizza la vittima verso un sito web infetto o controllato dall’attaccante.
- Distribuzione: a questo punto il QR code viene poi camuffato o presentato in un contesto che sembra legittimo, come un login per il Wi-Fi, o la schermata di login a un sito web di un e-commerce.
- Intercettazione: quando la vittima tenta di autenticarsi scansionando il codice QR, le sue credenziali o la sessione di autenticazione vengono intercettate dall’attaccante.
- Sessione dirottata: in questo momento, l’attaccante sfrutta l’accesso ottenuto per compiere azioni dannose, che possono variare dal furto di dati personali all’accesso non autorizzato a servizi finanziari.
Rilevamento e prevenzione
Segnali di allarme: riconoscere un tentativo di QRLJacking
Per contrastare efficacemente il QRLJacking, è fondamentale saper riconoscere i segnali che possono indicare un tentativo di attacco. I seguenti indizi dovrebbero sollevare sospetti:
- Siti web sospetti: dopo la scansione di un codice QR, se il sito web che si apre presenta un URL insolita o non corrisponde a quello atteso, potrebbe trattarsi di un segnale d’allarme.
- Richieste impreviste: se, dopo la scansione, ti vengono chieste credenziali o informazioni personali in un contesto che normalmente non le richiederebbe, si potrebbe essere di fronte a un tentativo di QRLJacking.
- QR code fuori contesto: codici QR posizionati in luoghi insoliti o privi di spiegazioni chiare su cosa attivano o dove rimandano devono essere trattati con cautela.
- Lentezza del sistema: un dispositivo che diventa lento o si comporta in modo anomalo dopo la scansione di un codice QR potrebbe essere stato compromesso.
Migliori pratiche di sicurezza: prevenire il QRLJacking
Prevenire il QRLJacking richiede un approccio proattivo alla sicurezza dei codici QR. Di seguito sono elencate alcune delle migliori pratiche che utenti e organizzazioni possono adottare per proteggersi:
- Verifica l’origine del QR code: assicurati sempre che i codici QR provengano da fonti affidabili. Se sono stampati, considera la possibilità che possano essere stati sovrapposti o alterati.
- Utilizza App di scansione affidabili: alcune applicazioni di scansione dei codici QR sono dotate di funzionalità di sicurezza aggiuntive che possono rilevare URL sospetti o dannosi.
- Misure di sicurezza multi-livello: oltre alla scansione del codice QR, l’uso di un’autenticazione a più fattori può notevolmente ridurre il rischio di compromissione dei dati.
- Aggiornamenti regolari: mantenere aggiornati i sistemi e le applicazioni è vitale per proteggersi dalle ultime minacce alla sicurezza, compreso il QRLJacking.
Adottando questi semplici ma efficaci accorgimenti, sia i singoli utenti che le organizzazioni possono aumentare significativamente la loro resilienza contro il QRLJacking. Nel prossimo segmento, discuteremo gli impatti che il QRLJacking ha avuto su aziende e individui, e come il settore si sta adattando per affrontare questa minaccia in continua evoluzione.
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Sono CTO, socio della società Onorato Informatica e il Direttore del Security Operations Center.
Aiuto le imprese e i professionisti a progettare e implementare servizi di sicurezza informatica e a difendersi dagli attacchi informatici di hacker e virus.
Da oltre vent’anni mi occupo di linguaggi di programmazione: C, C++, C#, VB.NET, HTML, PHP e JAVA. Dirigo lo sviluppo e la gestione soluzioni di sicurezza informatica per aziende e enti tramite servizi di Web Security, Network Security, Anti-DDoS, Intrusion Prevention Systems, Perimeter Security, Network Segmentation, Security Information and Event Management, Threat and Vulnerability Management.
A differenza delle classiche soluzioni di sicurezza informatica, noi lavoriamo con servizi sviluppati internamente ad alte performance; utilizziamo solo tecnologie esclusive e certificate.
Inoltre, negli ultimi 10 anni ci siamo specializzati nella pianificazione, progettazione e implementazione dei servizi di Vulnerability Assessment e Penetration Test di sistemi e infrastrutture, comprese WebApp, Mobile e IoT.