
L’email è ancora il principale punto di ingresso per ransomware, phishing e BEC. Analisi dei rischi e buone pratiche per proteggerci.
Quando si parla di minacce informatiche, l’attenzione tende a concentrarsi sul ransomware. In realtà, quest’ultimo non è il punto di partenza dell’attacco, ma la fase finale di una compromissione iniziata molto prima, spesso attraverso la posta elettronica. L’email rimane il principale vettore di ingresso, non più di semplice spam, ma di campagne di phishing mirate e di attacchi di business email compromise (BEC). Attraverso questi, i criminali sfruttano relazioni di fiducia, sottraggono credenziali e inducono trasferimenti di denaro o divulgazione di informazioni riservate.
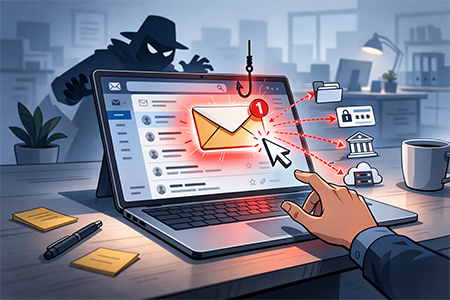
Secondo la Cybersecurity and Infrastructure Security Agency (CISA), la maggior parte degli attacchi riusciti ha origine da campagne di phishing. Il report State of Ransomware 2025 di Sophos evidenzia inoltre come la maggior parte degli incidenti ransomware abbia avuto come punto di ingresso iniziale un’email malevola.
L’email non è un vettore superato, ma uno strumento ancora estremamente efficace, perché combina tecnologia e fattore umano. Ed è proprio su questa combinazione che si fonda la sua pericolosità.
La trasformazione dello spam
Nonostante molti lo considerino un fenomeno superato, lo spam sta vivendo una nuova evoluzione. Oggi non si presenta più soltanto come posta indesiderata generica, ma come comunicazione costruita per superare i filtri tecnici e convincere il destinatario ad agire. L’email frausolenta accompagna la posta elettronica fin dagli anni ’90, quando comparvero i primi tentativi di phishing contro gli utenti AOL. Da allora le tecniche si sono affinate, soprattutto nella capacità di imitare comunicazioni legittime e inserirsi in flussi di lavoro reali.
Le analisi di Sophos X-Ops mostrano una crescita costante delle frodi BEC, in cui gli aggressori impersonano dirigenti, fornitori o partner per ottenere bonifici o informazioni riservate. Le perdite economiche associate a questo tipo di attacchi superano ormai i 3 miliardi di dollari l’anno a livello globale.
Il phishing continua inoltre a rappresentare uno dei principali punti di ingresso nelle violazioni. Secondo il Counter Threat Unit di Sophos X-Ops, è stato il vettore iniziale nel 43% degli interventi di risposta agli incidenti più gravi del 2025. Nelle attività di managed detection and response, dove le anomalie vengono intercettate prima che diventino compromissioni conclamate, il phishing compare nel 65% dei casi analizzati.
Evoluzione delle minacce veicolate tramite email
Il phishing non si presenta più soltanto come un’email con un link sospetto. Oggi sfrutta strumenti e abitudini di lavoro consolidate. Un esempio è il file-sharing phishing, in cui il collegamento malevolo viene inserito in documenti condivisi tramite servizi legittimi di archiviazione o collaborazione. Nei primi mesi del 2025 questo tipo di attacco è cresciuto in modo significativo. In ambienti dove la condivisione file è quotidiana, il messaggio appare coerente con il contesto operativo e quindi meno sospetto.
Un’altra evoluzione è il multi-channel phishing. L’email viene utilizzata come primo contatto, ma la conversazione prosegue via SMS o applicazioni di messaggistica, spesso su dispositivi personali. Spostando l’interazione fuori dall’infrastruttura aziendale, l’attaccante aggira i controlli applicati alla posta elettronica e riduce la probabilità di intercettazione. Nella maggior parte dei casi, l’obiettivo è l’accesso alla casella email.
Attraverso phishing mirato o tentativi di password spraying e brute force, gli aggressori ottengono le credenziali e assumono il controllo dell’account. Da quel momento possono leggere comunicazioni interne, reimpostare password, intercettare flussi finanziari o avviare ulteriori campagne di phishing verso colleghi e partner.
Tutto questo è reso ancora più credibile e pericoloso dall’impiego dell’IA, che migliora la qualità delle campagne malevole. Le email risultano più coerenti, meglio scritte e personalizzate sulla base delle informazioni pubbliche disponibili. Questo non cambia la natura dell’attacco, ma ne aumenta l’efficacia.
QR code negli allegati
Tra le tecniche più utilizzate negli ultimi mesi c’è l’inserimento di QR code all’interno degli allegati email. L’obiettivo è aggirare i controlli tradizionali e spingere l’utente a compiere un’azione fuori dal canale monitorato. I codici vengono incorporati in file comunemente usati in ambito aziendale, come PDF o documenti Microsoft 365. In molti casi rimandano a pagine di login contraffatte, spesso imitate da Microsoft 365, con lo scopo di sottrarre credenziali aziendali. Il meccanismo è semplice: l’utente apre l’allegato, scansiona il codice con lo smartphone e inserisce i propri dati su un sito che appare legittimo.
Il metodo è efficace per due motivi principali. Da un lato, i sistemi di sicurezza email sono progettati per analizzare URL e contenuti testuali. Un QR code è un’immagine e può non essere sottoposto agli stessi controlli. Dall’altro, la familiarità con questo strumento abbassa la soglia di attenzione. I QR code sono ormai parte della quotidianità e la scansione avviene spesso in modo automatico.
Ma c’è anche un altro aspetto, ossia che la scansione avviene di frequente tramite dispositivi mobili personali. Si tratta di dispositivi non sempre soggetti alle stesse politiche di sicurezza delle postazioni aziendali. In questo modo l’attacco si sposta fuori dal perimetro controllato, rendendo più difficile l’intercettazione.
Individuare un QR code malevolo non è immediato. Il contenuto resta invisibile finché non viene scansionato e molti strumenti di protezione non analizzano in modo approfondito le immagini incorporate nei documenti. Questo rende la tecnica particolarmente efficace come vettore iniziale di compromissione.
Buone pratiche per ridurre il rischio legato all’email
Poiché l’email continuerà a essere uno dei principali vettori d’attacco, la nostra difesa deve basarsi su una combinazione di controlli tecnici e disciplina operativa.
- Configurare e verificare realmente il gateway email.
È necessario controllare l’efficacia di SPF, DKIM e DMARC, verificare le policy di sandboxing degli allegati e monitorare i tentativi di spoofing del dominio aziendale. Un filtro attivo ma non verificato offre solo una protezione apparente. - Rendere obbligatoria l’autenticazione multifattoriale.
Le credenziali sottratte tramite phishing devono essere inutilizzabili. L’MFA va applicata a tutte le caselle aziendali, privilegiando metodi resistenti al phishing ed evitando eccezioni. - Limitare i privilegi degli account email.
Un account compromesso non deve poter accedere a sistemi critici o consentire movimenti laterali. La gestione dei privilegi minimi riduce l’impatto di una violazione. - Formare il personale su casi reali.
I dipendenti devono saper riconoscere phishing mirato, BEC, QR code malevoli e tecniche multi-canale. Le simulazioni hanno senso solo se accompagnate da spiegazioni tecniche chiare. - Proteggere i dati con backup isolati e testati.
I backup devono essere verificati periodicamente e conservati in modo separato dall’infrastruttura principale. Senza test di ripristino, la protezione resta teorica.
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Classe 1990, dopo la laurea in Scienze Politiche mi sono trasferita in Inghilterra. Ho sempre amato la scrittura e ad oggi mi occupo, oltre che di digital marketing, di copywriting e Seo. La curiosità guida ogni ambito in cui opero, infatti non smetto mai di aggiornarmi e studiare.