
Un bancomat è un computer con dentro cinquantamila euro.
Gira su Windows. Ha porte USB. Ha una rete. E spesso ha un software che nessuno aggiorna da anni, perché “funziona, non tocchiamolo”.
Questo articolo racconta come i criminali sfruttano tutto questo. Con i casi veri, quelli documentati. E con una domanda finale che riguarda anche chi non ha mai visto un ATM da dentro.
- Cos’è l’ATM jackpotting
- Attacchi malware agli ATM tramite rete bancaria
- Malware fisici contro gli ATM
- Attacchi black box: quando il computer viene sostituito
- Anatomia di un attacco fisico, fase per fase
- Come si rileva uno sportello compromesso
- Strategie di protezione contro i malware per gli ATM
- Perché questi attacchi riguardano anche le aziende non bancarie
- Domande frequenti
Cos’è l’ATM jackpotting
L’ATM jackpotting è una tecnica di attacco che sfrutta vulnerabilità fisiche e digitali dei bancomat per forzarli a erogare denaro in modo incontrollato. Può essere eseguito in pochi minuti, permettendo ai criminali di colpire rapidamente e scomparire senza lasciare tracce evidenti. Tale metodo è una combinazione di crimine informatico e intrusione fisica. L’aggressore si collega direttamente alla macchina tramite un dispositivo portatile e installa un malware capace di manipolare il meccanismo interno di distribuzione del contante. Il risultato è una fuoriuscita di denaro su comando, totalmente svincolata dal saldo di un conto specifico.
Per non destare sospetti, i criminali si travestono spesso da tecnici o addetti alla manutenzione, operando in zone poco sorvegliate o durante orari in cui gli ATM sono isolati. In questo modo possono agire indisturbati anche in aree pubbliche. Una volta ottenuto l’accesso fisico, è possibile svuotare completamente la riserva di contanti presente nel terminale. Se l’azione non viene rilevata in tempo reale e l’autore dell’attacco riesce a fuggire, il danno può superare facilmente le decine di migliaia di euro.
Il dispositivo utilizzato è determinante, poiché può simulare il comportamento del computer interno del bancomat e collegarsi direttamente al modulo erogatore o alla rete dell’ATM. Nel primo caso invia comandi diretti per la distribuzione di denaro; nel secondo può intercettare anche i dati delle carte, ampliando la portata del danno. In alcuni casi sono impiegate anche chiavette USB infette, collegate a porte di servizio accessibili. Queste installano automaticamente il malware sul disco rigido del terminale, garantendo all’aggressore il controllo totale della macchina e la possibilità di attivare l’erogazione del contante da remoto.
Attacchi malware agli ATM tramite rete bancaria
Gli attacchi malware contro gli ATM possono sfruttare la rete interna delle banche come entry point. In molti casi documentati, l’intrusione inizia con una semplice e-mail di phishing inviata ai dipendenti. Nonostante esistano altri metodi di compromissione, il phishing rimane il più diffuso per la sua efficacia e semplicità.
Una volta ottenuto l’accesso iniziale, i criminali si muovono lateralmente all’interno dell’infrastruttura, fino a raggiungere le sottoreti dedicate agli ATM. Sebbene le best practice impongano una separazione rigida tra rete aziendale e rete degli sportelli, tramite routing dedicato e firewall segmentati, in alcuni casi le banche mantengono architetture piatte, facilitando l’infiltrazione.
Di seguito, analizziamo cinque tra i più noti attacchi malware basati su compromissione della rete.
Il bancomat era l’obiettivo, non il punto di ingresso
In tutti i casi documentati l’accesso è arrivato da un’email e da una rete non segmentata. Verifichiamo quali percorsi sono aperti nella tua infrastruttura.
Attacco a Taiwan (2016)
Nel luglio 2016, 41 sportelli Wincor Nixdorf furono violati in 22 filiali della First Commercial Bank, con un danno di oltre 2,5 milioni di dollari. Gli hacker sottrassero credenziali di amministratore dalla filiale londinese, violarono la VPN e presero il controllo del server di aggiornamento degli ATM. Da lì, installarono un falso update che abilitava il servizio Telnet, collegandosi agli sportelli per comandarli da remoto. Dopo aver prelevato il denaro tramite muletti, cancellarono ogni traccia del malware.
Cobalt Strike
In questo caso, i cybercriminali abusarono di Cobalt Strike, uno strumento legittimo di penetration testing. Attraverso e-mail di phishing, violarono la rete interna di una banca russa, utilizzando Mimikatz per rubare credenziali e individuare i sistemi che gestivano gli ATM tramite RDP. Dopo aver ottenuto accesso remoto, installarono un software che comandava l’erogazione del denaro, attivata tramite codici a sei cifre ricevuti dai muletti via SMS.
Anunak/Carbanak
Con una tecnica simile al caso Cobalt Strike, il gruppo responsabile di Anunak, evolutosi in Carbanak, colpì diverse banche russe. L’attacco prevedeva phishing, exploit kit e privilege escalation, fino al controllo dei domain controller. Una volta raggiunta la rete ATM, gli aggressori installarono un software per testare l’erogazione del contante, consentendo ai muletti di agire al momento opportuno.
Ripper (2016)
Tra luglio e agosto 2016, un’ondata di attacchi colpì gli ATM NCR della Government Savings Bank in Thailandia. Il malware Ripper venne distribuito tramite una versione contraffatta di un sistema software di gestione. I muletti, con carte modificate, attivavano il malware e prelevavano fino a 40.000 baht per volta. Ripper era in grado di disattivare la rete ATM, eludere i controlli antifrode e cancellare le proprie tracce. Grazie all’uso dell’API XFS, risultava compatibile con più modelli di ATM, aumentando il potenziale d’impatto.
Malware fisici contro gli ATM
Gli attacchi fisici ai bancomat rappresentano una minaccia tuttora attiva e particolarmente insidiosa. Nonostante molte delle tecniche impiegate siano note da anni, i gruppi criminali continuano a perfezionarle, sviluppando nuove varianti di malware sempre più complesse e capaci di eludere le contromisure più comuni. L’approccio fisico prevede l’installazione manuale del malware direttamente sul terminale ATM, spesso attraverso una porta USB accessibile o utilizzando un supporto avviabile, come un CD.
Una volta attivato il codice malevolo, l’attaccante accede a un menu nascosto che consente l’interazione con i componenti interni del bancomat, grazie all’utilizzo dello standard XFS. Questo standard, adottato da diversi produttori, permette la comunicazione diretta con la cassa, il lettore di carte e la tastiera PIN, rendendo possibile il controllo completo della macchina. Di seguito, analizziamo tre dei malware fisici più emblematici.
Skimer: il malware pionieristico
Skimer è stato il primo malware per ATM mai individuato. Scoperto nel 2009, ma in circolazione già dal 2007, prendeva di mira esclusivamente i bancomat Diebold, infettati direttamente tramite accesso fisico, senza necessità di compromettere la rete bancaria. Skimer sfruttava un middleware proprietario, simile allo standard XFS, per interagire con i dispositivi interni della macchina e agire indisturbato. Questo approccio ha ispirato numerose campagne successive.
Ploutus
Ploutus è stato identificato per la prima volta nel 2013 in Messico. Progettato per colpire ATM NCR, ha dimostrato un livello tecnico superiore alla media. La variante Ploutus.B ha introdotto un’architettura modulare, capace di ricevere comandi via SMS grazie all’installazione di un telefono cellulare all’interno dello sportello automatico. Questa soluzione permetteva agli aggressori di impartire comandi a distanza, anche senza un’interazione fisica continua.
Le successive varianti, B e C, hanno esteso ulteriormente le funzionalità, fino a rendere possibile il controllo remoto completo del dispositivo. Sebbene molte banche riescano a disattivare rapidamente i terminali infetti, la continua evoluzione del malware dimostra come i cybercriminali adattino costantemente i loro strumenti per superare le difese implementate.
Padpin (Tyupkin)
Padpin, noto anche come Tyupkin, è stato scoperto nel 2014 ed è stato impiegato soprattutto in Europa e Asia. Ha preso di mira ATM NCR, sfruttando una finestra temporale strategica: tra l’1 e le 5 del mattino, nei giorni meno frequentati, come domenica e lunedì, per evitare l’intervento delle squadre di sicurezza. Questo malware era controllato direttamente attraverso la tastiera PIN dell’ATM e richiedeva una chiave temporanea di autenticazione, generata dal gruppo criminale, per attivare le funzioni di erogazione del denaro. Tale sistema a due fattori garantiva un controllo selettivo e limitava i rischi di uso improprio da parte di terzi.
Attacchi black box: quando il computer viene sostituito
Accanto agli attacchi basati su malware esiste una seconda famiglia, tecnicamente diversa e in crescita nei casi rilevati in Europa negli ultimi mesi. Viene chiamata black box e non prevede alcuna compromissione del sistema operativo del terminale.
L’attaccante non installa nulla. Scollega il computer che governa l’erogatore e collega al suo posto un dispositivo esterno costruito su misura, che ne simula il comportamento. Dal punto di vista dell’hardware della cassa non è cambiato nulla: continua a ricevere comandi conformi allo standard XFS da quello che ritiene essere il proprio controllore legittimo.
La differenza pratica rispetto al malware è rilevante sotto tre aspetti.
- Non lascia tracce software. Nessun file da analizzare, nessuna modifica al disco. L’analisi forense successiva dispone di molti meno elementi.
- Non dipende dal sistema operativo. Un terminale perfettamente aggiornato è vulnerabile quanto uno datato, perché il punto debole non è il software ma la fiducia implicita fra i componenti.
- Richiede però più tempo davanti alla macchina. Bisogna aprire il vano tecnico e intervenire sui cablaggi, esponendosi fisicamente per diversi minuti.
L’unica contromisura strutturale è l’autenticazione crittografica tra il controllore e l’erogatore: se la cassa verifica l’identità di chi le impartisce i comandi, il dispositivo sostitutivo non viene riconosciuto e l’attacco fallisce. I modelli più recenti supportano questa funzione, ma sui terminali di generazione precedente non è disponibile e non è aggiungibile via software.
Anatomia di un attacco fisico, fase per fase
Gli attacchi documentati seguono uno schema ricorrente. Ricostruirlo è utile perché ogni fase lascia tracce di natura diversa e offre una finestra di intervento distinta.
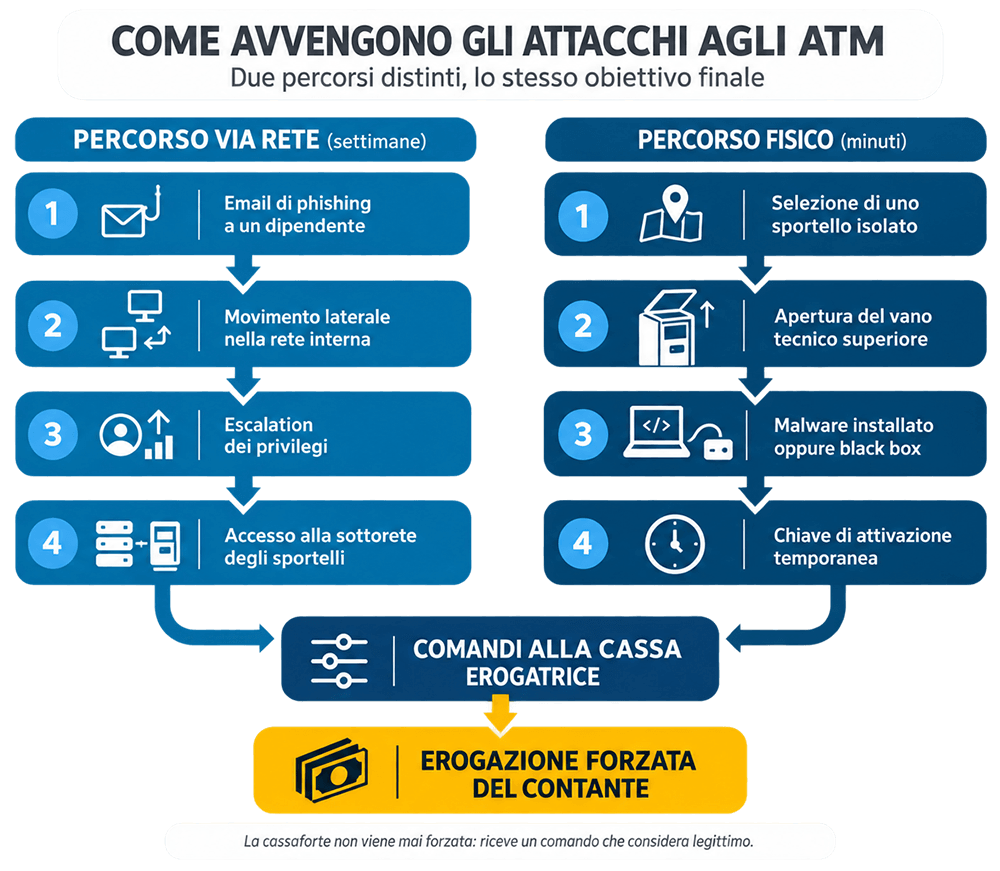
I due percorsi convergono sullo stesso punto: un comando che la cassa erogatrice considera legittimo.
Fase 1: selezione del bersaglio
Non tutti gli sportelli sono equivalenti. La selezione avviene su criteri prevedibili: posizione isolata, assenza di sorveglianza diretta, fasce orarie in cui la zona si svuota e, soprattutto, tipologia di installazione.
Un terminale incassato nel muro di una filiale, con accesso ai componenti solo dall’interno dei locali bancari, è un bersaglio difficile. Uno sportello stand-alone collocato in un centro commerciale, in una stazione di servizio o in un comune di piccole dimensioni presenta un frontale raggiungibile e nessun testimone dopo una certa ora.
Questa fase può durare settimane e comprende sopralluoghi ripetuti. È la ragione per cui i tentativi falliti sono un dato prezioso: raramente si tratta di episodi isolati, quasi sempre sono prove che precedono l’azione vera.
Fase 2: accesso al vano superiore
Qui sta l’elemento che sorprende chi non conosce l’architettura di uno sportello automatico.
La cassaforte che contiene le banconote è un contenitore certificato secondo standard antieffrazione precisi: forzarla richiede attrezzature pesanti, tempo e rumore. Il computer che la comanda, invece, si trova in genere nella parte superiore del terminale, separato dalla cassa e protetto da un pannello di servizio.
La logica costruttiva è comprensibile, perché i tecnici devono poter raggiungere l’elettronica per la manutenzione ordinaria senza aprire il caveau. Il risultato pratico, però, è che l’attaccante non deve scassinare nulla: deve solo arrivare al computer e fargli impartire alla cassaforte un ordine che la cassaforte considera legittimo.
È la differenza tra scardinare la porta di un magazzino e presentarsi al magazziniere con un buono di prelievo firmato.
Fase 3: esecuzione
Raggiunta l’elettronica, l’attaccante deve far girare il proprio codice sulla macchina oppure sostituirsi a essa, secondo le due modalità descritte nei paragrafi precedenti.
Il punto comune è che in questa fase il terminale viene trattato come un normale computer: si tenta l’avvio da supporto esterno, si collegano periferiche, si sfrutta l’assenza di controlli sull’integrità del software in esecuzione.
Fase 4: attivazione dell’erogazione
Le modalità di attivazione si sono raffinate nel tempo per una ragione che non è tecnica ma organizzativa: la diffidenza verso i propri complici.
Nelle varianti più semplici il comando viene impartito sul posto. In quelle più strutturate serve una chiave di autenticazione temporanea, generata altrove e comunicata a chi opera davanti alla macchina solo al momento dell’azione.
Questo sistema a due fattori non protegge l’istituto bancario. Protegge l’organizzazione criminale da chi esegue materialmente, che altrimenti potrebbe replicare l’attacco per conto proprio.
Fase 5: ritiro e allontanamento
Chi raccoglie il contante è l’anello più esposto della catena: resta davanti alla macchina per diversi minuti, in un luogo che prima o poi qualcuno osserverà.
È anche l’anello più sacrificabile. Quando un’operazione investigativa si chiude con arresti, riguarda quasi sempre questa figura, mentre chi ha sviluppato il software e coordinato l’azione resta fuori dal quadro.
Come si rileva uno sportello compromesso
Esistono segnali osservabili, e conviene distinguerli in due categorie perché si rivolgono a interlocutori diversi.
Segnali fisici, visibili a chiunque
- Pannelli del frontale allentati, disallineati o con viti mancanti
- Cavi, connettori o dispositivi esterni non riconducibili alla macchina
- Adesivi, coperture o elementi aggiunti attorno al lettore di carte o alla tastiera
- Schermate di errore anomale, incluso un messaggio di fuori servizio che compare in modo ricorrente
- Terminale che si svuota di contante con una frequenza inspiegabile
In presenza di uno di questi indizi è preferibile non utilizzare lo sportello e segnalare la situazione.
Segnali di sistema, che precedono il danno
Sono quelli che contano davvero, perché consentono di intervenire prima che il denaro esca.
- Erogazioni non correlate a transazioni. È l’indicatore più diretto in assoluto: la cassa si svuota, il circuito bancario non registra nulla.
- Riavvii non pianificati. Un terminale che si riavvia fuori dalle finestre di manutenzione merita sempre una verifica.
- Perdita di connettività seguita da attività. Il malware che disattiva la rete per operare indisturbato produce esattamente questa sequenza.
- Comparsa di nuove periferiche. Dispositivi di archiviazione, tastiere o interfacce di rete rilevate su una macchina che dovrebbe restare immutata.
- Discrepanze nella riconciliazione di cassa, anche per importi contenuti.
- Sessioni in orari anomali, in assenza di interventi programmati.
Nessuno di questi elementi, preso singolarmente, dimostra un attacco in corso. Correlati fra loro e osservati nel tempo, disegnano un quadro riconoscibile. È la ragione per cui il monitoraggio in tempo reale produce risultati che l’analisi dei registri a posteriori non può dare: un log consultato il lunedì mattina documenta un furto avvenuto sabato notte.
Strategie di protezione contro i malware per ATM
Contrastare il jackpotting è complesso, soprattutto per la continua evoluzione delle tecniche impiegate. Le contromisure efficaci si distribuiscono su tre livelli, e nessuno dei tre è sufficiente da solo.
Livello fisico
- Serrature di sicurezza sul vano tecnico, differenziate per terminale. Una chiave unica per l’intero parco macchine trasforma un singolo compromesso in un problema sistemico.
- Sensori di apertura con allarme in tempo reale, non semplicemente registrato e consultato in seguito.
- Videosorveglianza orientata sul frontale del terminale, oltre che sull’area circostante.
- Scelte di installazione consapevoli. Un terminale a muro con accesso dal lato protetto elimina alla radice l’intera categoria di attacco fisico.
Livello di sistema
- Disabilitare l’avvio da supporti esterni e proteggere il firmware con password. È la contromisura più economica e chiude la porta d’ingresso di buona parte degli attacchi basati su malware.
- Application whitelisting. Su una macchina che esegue sempre lo stesso software, consentire l’esecuzione del solo codice autorizzato è più efficace di un antivirus basato su firme.
- Cifratura del disco, che rende inefficace la manipolazione del sistema in modalità offline.
- Autenticazione crittografica fra controllore ed erogatore, dove il modello lo consente. È la sola difesa strutturale contro gli attacchi black box.
- Controllo delle porte fisiche, con blocco delle periferiche non previste.
- Aggiornamento costante di sistema operativo e soluzioni antivirus, con finestre di manutenzione pianificate e rispettate.
Livello organizzativo e di monitoraggio
- Segmentazione della rete. La sottorete degli sportelli non deve essere raggiungibile dai computer degli uffici. Gli attacchi su larga scala descritti in precedenza sono passati quasi tutti da architetture piatte.
- Gestione delle credenziali amministrative. Privilegio minimo, nessun riutilizzo fra sedi diverse, rotazione periodica. Nel caso di Taiwan sono bastate credenziali sottratte a una filiale per compromettere terminali in un altro continente.
- Controllo degli accessi di manutenzione, con tracciamento di chi apre un terminale, quando e con quale autorizzazione.
- Correlazione degli eventi in tempo reale, perché i segnali descritti sopra hanno valore solo se qualcuno li osserva mentre si producono.
- Formazione del personale su phishing e ingegneria sociale, che restano il vettore d’ingresso più utilizzato negli attacchi condotti via rete.
- Estensione della protezione al mobile banking, per evitare che compromissioni provenienti da dispositivi mobili raggiungano l’infrastruttura degli sportelli.
Perché questi attacchi riguardano anche le aziende non bancarie
Gli attacchi descritti finora hanno un elemento in comune: nessuno di essi è iniziato dal bancomat. L’accesso iniziale è arrivato da un’email di phishing aperta da un dipendente, da credenziali amministrative riutilizzate o da una rete interna priva di segmentazione. Il terminale ATM è stato soltanto l’obiettivo finale di un percorso cominciato altrove.
È lo stesso schema che colpisce le imprese di qualsiasi settore. Sostituendo il bancomat con un server gestionale o con i sistemi di supervisione di una linea produttiva, le fasi dell’attacco restano identiche: accesso iniziale, movimento laterale, escalation dei privilegi, raggiungimento del bersaglio.
Anche le contromisure sono le stesse. Il filtraggio della posta elettronica blocca il vettore di ingresso più utilizzato. La segmentazione della rete impedisce che una compromissione nell’area amministrativa raggiunga i sistemi di produzione. Il patch management chiude le vulnerabilità note anche sui sistemi che non vengono mai riavviati perché considerati critici per la continuità operativa.
Resta un ultimo elemento, ed è il più significativo. Nei casi documentati, tra la compromissione iniziale e il prelievo del denaro trascorrono settimane: un intervallo durante il quale l’attaccante è già all’interno dell’infrastruttura e si muove per raggiungere il proprio obiettivo. È in quella fase che un attacco può ancora essere fermato prima che produca danni, ed è esattamente ciò che il nostro SOC attivo 24 ore su 24 è progettato per rilevare.
Quanto tempo passerebbe prima di accorgersi di un’intrusione?
Analizziamo la tua infrastruttura e individuiamo i punti in cui un attaccante potrebbe muoversi senza essere rilevato.
Domande frequenti
Il jackpotting rappresenta ancora una minaccia attuale?
Sì, anche se in Europa i rendimenti per i criminali sono contenuti. Gli standard di sicurezza del settore bancario europeo sono elevati e la maggior parte dei bancomat è installata a muro, con accesso dal lato filiale. I gruppi criminali continuano tuttavia ad aggiornare i propri strumenti e a sviluppare nuove varianti.
Il denaro dei clienti è a rischio durante un attacco di jackpotting?
No. Il jackpotting svuota la riserva di contanti del terminale, che appartiene all’istituto bancario, e non incide sui conti correnti. Il rischio diretto per il cliente è rappresentato dallo skimming, cioè dalla copia dei dati della carta, e da quelle varianti di malware che intercettano anche le informazioni delle carte inserite.
Che cos’è lo standard XFS?
XFS è lo standard che consente al software di comunicare con i componenti hardware del bancomat: cassa erogatrice, lettore di carte e tastiera PIN. È stato sviluppato per garantire l’interoperabilità tra produttori diversi, ma la stessa caratteristica lo rende sfruttabile da un malware compatibile con più modelli di terminale.
Perché i bancomat utilizzano sistemi operativi datati?
Gli ATM sono sistemi embedded con cicli di vita molto lunghi e aggiornarli richiede di metterli fuori servizio, con un costo operativo diretto. Per questa ragione molti terminali operano su versioni non più supportate, condizione che amplia la superficie di attacco.
Chi sono i muletti citati nei casi documentati?
Sono le persone incaricate di ritirare materialmente il contante erogato dai terminali compromessi. Rappresentano l’anello più esposto della catena criminale: sono infatti i soggetti che operano fisicamente sul posto e che vengono identificati con maggiore frequenza dalle forze dell’ordine.
Per una panoramica più ampia su come i criminali colpiscono il denaro fisico e digitale, leggi attacchi ai bancomat e ai sistemi di pagamento.
Che differenza c’è tra un attacco black box e uno basato su malware?
Nel primo caso il computer del terminale viene scollegato e sostituito da un dispositivo esterno che ne imita il comportamento, senza installare nulla. Nel secondo il codice malevolo viene eseguito sul sistema operativo della macchina. Il black box non lascia tracce software e funziona anche su terminali perfettamente aggiornati, perché sfrutta la fiducia implicita fra i componenti hardware.
Perché si dice che questi attacchi arrivano in serie?
Perché la fase di ricognizione richiede tempo e sopralluoghi ripetuti. Una volta studiato un territorio, un’organizzazione tende a sfruttarlo con più azioni ravvicinate prima di spostarsi. Per questa ragione un tentativo fallito rappresenta un’informazione da condividere rapidamente, non un episodio da archiviare.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Classe 1990, dopo la laurea in Scienze Politiche mi sono trasferita in Inghilterra. Ho sempre amato la scrittura e ad oggi mi occupo, oltre che di digital marketing, di copywriting e Seo. La curiosità guida ogni ambito in cui opero, infatti non smetto mai di aggiornarmi e studiare.