
La truffa del CEO — nota anche come CEO fraud — è una delle frodi aziendali più semplici e al tempo stesso più redditizie per i criminali. Un attaccante si finge l’amministratore delegato o un dirigente e ordina al reparto amministrativo un bonifico urgente e riservato. Nessun malware, nessun link malevolo: solo manipolazione psicologica. Ed è proprio questo a renderla così difficile da fermare.
Rientra nella famiglia più ampia degli attacchi BEC (Business Email Compromise) e continua a colpire soprattutto le piccole e medie imprese.
In questo articolo vediamo come funziona, perché fa così presa sulle vittime, un caso reale che abbiamo gestito e come un’azienda può difendersi.

Che cos’è la truffa del CEO
La truffa del CEO è un attacco informatico altamente mirato in cui il criminale impersona una figura apicale dell’azienda — l’amministratore delegato, il titolare, un direttore — per indurre un dipendente con potere di spesa a effettuare un pagamento fraudolento o a comunicare dati riservati.
A differenza di un attacco di phishing di massa, la CEO fraud è cucita su misura: l’attaccante studia l’organigramma, i nomi, i rapporti gerarchici e i tempi dell’azienda, spesso raccogliendo informazioni da LinkedIn e dai social. La richiesta arriva nel momento giusto — magari mentre il vero dirigente è in trasferta — e con il tono giusto per non destare sospetti.
Come funziona: il modus operandi
Lo schema classico si sviluppa in poche fasi. L’attaccante invia un’email al reparto amministrativo facendola sembrare proveniente dal CEO, con una richiesta di bonifico urgente legata a una presunta operazione riservata. Il testo è quasi sempre di questo tenore:
“Sto concludendo un’operazione riservata e ho bisogno che tu proceda con un pagamento urgente. Contatta l’ufficio per le coordinate e mantieni la massima riservatezza fino a conferma avvenuta.”
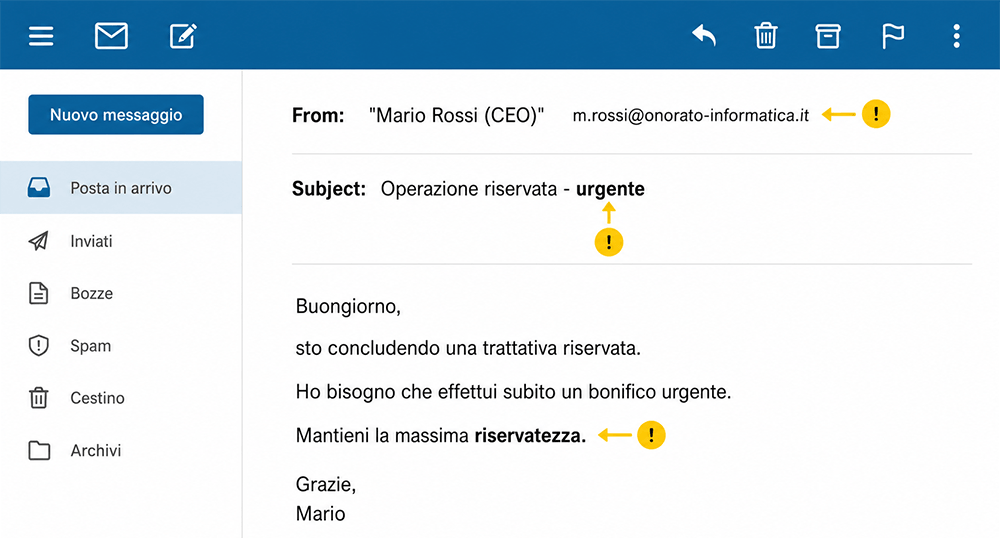
Spesso all’email segue una telefonata del finto dirigente (o di un presunto consulente o direttore di filiale estera) per aumentare la pressione e la credibilità. Con l’avvento dell’intelligenza artificiale, questa fase si è fatta ancora più insidiosa: esistono casi documentati di voci clonate di dirigenti usate per rendere la richiesta indistinguibile da quella autentica.
Un punto tecnico importante da chiarire: nella maggior parte dei casi l’account del CEO non viene affatto violato. All’attaccante basta falsificare il mittente o usare un dominio quasi identico a quello aziendale. La compromissione reale della casella è solo una delle varianti possibili, come vedremo.
Le leve psicologiche che la rendono efficace
La truffa del CEO non sfrutta una vulnerabilità informatica, ma una serie di leve psicologiche. È un esempio da manuale di manipolazione della mente applicata al contesto aziendale:
- Autorità: la richiesta arriva (apparentemente) dal capo. Disattendere un ordine di un superiore è psicologicamente difficile, e l’attaccante lo sa.
- Urgenza: la pressione temporale (“entro oggi”, “prima che chiuda la banca”) impedisce alla vittima di fermarsi a verificare.
- Riservatezza: l’invito a non parlarne con nessuno isola la vittima e le impedisce proprio quel confronto con i colleghi che smaschererebbe la truffa.
La combinazione di questi tre elementi crea una tempesta perfetta: la persona si sente sotto esame, teme di sbagliare e agisce in fretta, da sola.
Proteggi la tua azienda
BEC: il punto di vista tecnico
La truffa del CEO è una delle forme del Business Email Compromise (BEC). Sul piano tecnico, gli attaccanti arrivano a impersonare un dirigente attraverso tre strade principali:
- Spoofing dell’email: si falsifica il campo mittente per far apparire il messaggio come proveniente da un indirizzo legittimo, sfruttando l’assenza di corrette configurazioni di autenticazione (SPF, DKIM, DMARC).
- Domini lookalike: si registra un dominio quasi identico a quello aziendale (ad esempio con una lettera cambiata) che a un’occhiata distratta sembra autentico.
- Compromissione reale dell’account: tramite spear phishing o furto di credenziali, l’attaccante accede davvero alla casella del dirigente. È la variante più pericolosa, perché l’email parte dall’indirizzo vero.
Tutte queste tecniche si appoggiano all’ingegneria sociale: la parte tecnica serve solo a rendere credibile l’inganno, ma il colpo si mette a segno sulla persona.
I numeri del fenomeno
Il BEC non è una minaccia di nicchia. Secondo l’Internet Crime Report 2024 dell’FBI (IC3), il Business Email Compromise ha causato circa 2,8 miliardi di dollari di perdite in un solo anno, risultando la seconda tipologia di crimine informatico per danno economico, con oltre 21.000 denunce. Considerando solo il triennio 2022-2024, le perdite da BEC segnalate all’FBI sfiorano gli 8,5 miliardi di dollari.
Il dato più preoccupante è la crescita: l’adozione dell’IA generativa da parte dei criminali ha reso le email fraudolente sempre più curate e prive degli errori che un tempo le tradivano. Non è più un problema di “email scritte male”: oggi il testo è impeccabile e contestualizzato.
Un caso reale: azienda mantovana colpita
Abbiamo visto questa truffa all’opera da vicino. Il direttore amministrativo di un’azienda meccanica mantovana ha ricevuto un’email, apparentemente dall’amministratore delegato, che chiedeva di versare con urgenza una somma a un fornitore in vista dell’arrivo di nuovi materiali. Il messaggio raccomandava di mantenere riservata l’operazione fino a conferma del pagamento.
A salvare l’azienda è stato il buon senso: insospettito dal tono e dalla richiesta di segretezza, il direttore ha alzato il telefono e chiamato direttamente l’amministratore delegato, che si è detto totalmente all’oscuro della cosa. La truffa è stata sventata prima del bonifico.
L’azienda ci ha poi contattati per verificare la presenza di eventuali intrusioni in rete, mettere in sicurezza il servizio di posta elettronica e pianificare la formazione sulla sicurezza per il personale. Il caso ha un insegnamento chiaro: in questa circostanza è stata la consapevolezza di una persona a fare la differenza. Ma affidarsi alla sola prontezza del singolo dipendente è una difesa fragile.
Cosa fare se ricevi un’email sospetta
Se ricevi una richiesta di pagamento o di dati che ti mette fretta e ti chiede riservatezza, comportati così:
- Verifica su un canale diverso: chiama direttamente il presunto mittente a un numero che già conosci, non a quello indicato nell’email. È la contromisura più efficace in assoluto.
- Non rispondere e non cliccare: se sospetti una truffa, metti il messaggio in quarantena.
- Segnala subito all’IT o al responsabile: meglio un falso allarme che un bonifico perso.
- In caso di pagamento già effettuato, contatta immediatamente la banca (una segnalazione tempestiva può consentire il blocco del trasferimento) e sporgi denuncia alle autorità.
Come prevenire la truffa del CEO
La difesa efficace agisce su due fronti, quello umano e quello tecnologico.
Sul fronte umano, la formazione continua del personale è decisiva: i dipendenti devono sapere che questa truffa esiste, conoscerne i meccanismi psicologici e sentirsi autorizzati a verificare qualsiasi richiesta, anche se sembra arrivare dal vertice. È utile definire una procedura chiara: nessun bonifico straordinario viene eseguito senza una verifica su un secondo canale, punto.
Sul fronte tecnologico, servono misure concrete: corretta configurazione dei protocolli di autenticazione email (SPF, DKIM, DMARC) per contrastare lo spoofing, un servizio di protezione della posta elettronica che filtri i messaggi fraudolenti, e l’autenticazione a più fattori su tutti gli account per impedire la compromissione delle caselle.
Il punto è questo: la truffa del CEO non si batte con un solo strumento, ma con la combinazione di persone consapevoli e tecnologia adeguata.
Non lasciare che un’email costi cara alla tua azienda
Da oltre 20 anni Onorato Informatica protegge le imprese italiane: oltre 5.000 clienti, oltre un milione di attacchi sventati, SOC attivo 24/7, certificazioni ISO 9001 e ISO 27001, soci CLUSIT e ISACA. Protezione della posta, formazione del personale e difesa dalle frodi BEC su misura.
Contatta i nostri esperti
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Difendo le imprese e semplifico la vita all’IT manager con un servizio di sicurezza informatica che garantisce le attività aziendali 24 ore su 24, 7 giorni su 7.
Sono l’interlocutore ideale per le aziende di produzione industriale con più di 50 dipendenti, con responsabile informatico interno e consapevoli che la sicurezza informatica sia un valore con cui tutelano i clienti.
La volontà di proteggere imprese, dati e persone, mi ha fatto fondare Onorato Informatica, azienda con oltre 20 anni di attività, più di 5.000 clienti e oltre un milione di attacchi informatici sventati.
La passione per il mio lavoro mi porta spesso ad essere chiamato come relatore in eventi formativi sul tema della sicurezza informatica presso associazioni di imprese, di professionisti e università.