
La maggior parte delle attività svolte su Internet comportano un continuo scambio di dati tra i dispositivi che comunicano tra di loro.
Perciò, è fondamentale che le connessioni siano in grado di proteggere i dati trasmessi ed impedire che vengano intercettati e rubati.
Non è da escludere, tuttavia, che anche le misure di sicurezza possano essere violate.
Alcuni ricercatori dell’università di Leuven, in Belgio, hanno infatti individuato nel 2016 una tipologia di attacco informatico in grado di fare breccia nello standard di sicurezza WPA2 delle reti Wi-Fi, che prende il nome di Key Reinstallation Attack (abbreviato, KRACK). Il suo scopo è quello di intercettare e rubare i dati trasmessi tra due o più dispositivi connessi tra di loro.
In questo articolo viene descritto come opera, ma soprattutto come riesce ad aggirare il livello di sicurezza delle connessioni wireless.
- Il protocollo WPA2 e l’handshake a quattro vie
- Quando entra in azione il Key Reinstallation Attack
- La risposta all’attacco KRACK
- Come prevenire questo tipo di minacce
Il protocollo WPA2 e l’handshake a quattro vie
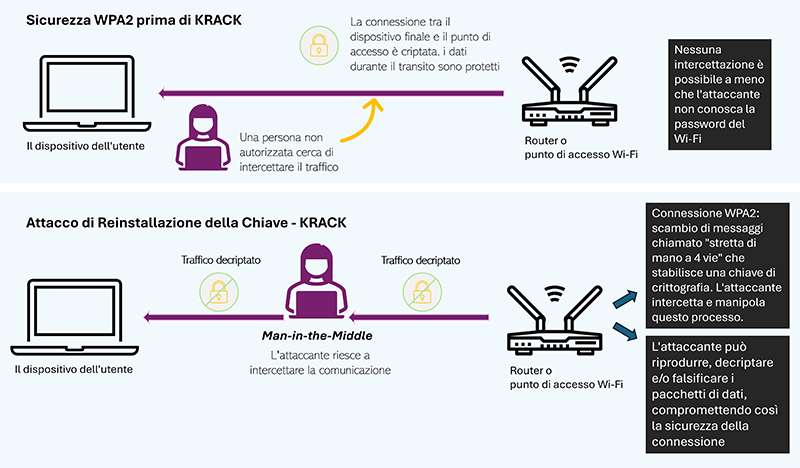
Il WPA2 è un protocollo di sicurezza che utilizza un sistema di crittografia per proteggere la comunicazione tra i dispositivi connessi al Wi-Fi.
In questo modo, nel caso in cui qualcuno intercettasse la comunicazione, non saprebbe cosa viene tramesso perché i dati sono appunto criptati.
Nel WPA2 è presente un altro protocollo, chiamato handshake a quattro vie o 4-way handshake. Esso entra in funzione ogni volta che un dispositivo vuole stabilire una connessione, autenticandosi presso un access point. Durante questa operazione, il dispositivo e l’access point si scambiano quattro messaggi. Ognuno di essi ha una funzionalità specifica che serve a garantire un’autenticazione sicura. Dunque, il compito del 4-way handshake è quello di confermare che il dispositivo e l’access point abbiano entrambi le stesse credenziali.
Questo consente di ottenere sicurezza e velocità durante le connessioni e durante gli accessi. L’handshake a quattro vie viene utilizzato da tutte le connessioni private e protette, a differenza delle connessioni pubbliche.
Le quattro fasi del 4-way handshake sono:
- Richiesta di associazione (Request);
- Risposta (Response);
- Conferma (Acknowledge);
- Finestra aperta (EAPOL- Key 4/4);
Quando entra in azione il Key Reinstallation Attack
L’attacco KRACK agisce sulla terza fase del 4-way handshake, quella di conferma.
In questa fase viene installata una chiave di crittografia, ma non è stato implementato correttamente il riconoscimento della chiave stessa.
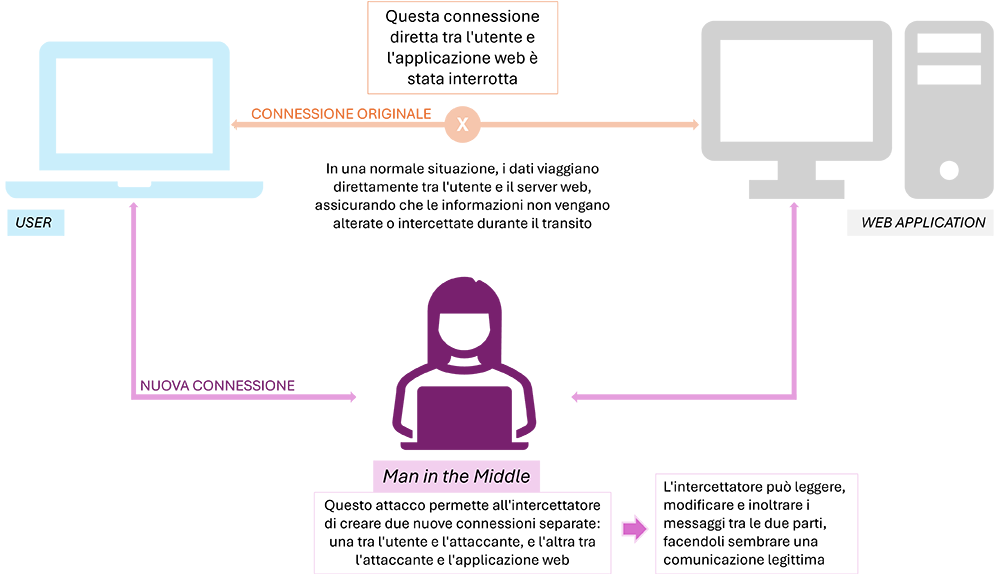
Il 4-way handshake prevede che ad ogni connessione venga creata una nuova chiave crittografica. Gli hacker però manipolano questo procedimento per ottenere l’installazione di una chiave già in uso (da qui il nome dell’attacco). La reinstallazione della chiave fa tornare ai valori originali altri parametri associati ad essa, cioè il numero di pacchetto di trasmissione originale (chiamato nonce) e il contatore di replay.
Questi reset continui comportano la ripetizione delle trasmissioni della terza fase del protocollo, anziché passare alla quarta fase.
La reinstallazione della stessa chiave, inoltre, porta alla decriptazione dei dati trasmessi attraverso la rete, aprendo la strada a numerose operazioni illecite.
Come è stato già detto, lo scopo principale è il furto di dati sensibili.
Chi conosce il mondo della sicurezza informatica, sa bene che le informazioni ricercate dai cybercriminali sono:
- Credenziali di accesso ad account online;
- Dati di carte di credito;
- Chat private;
- Altre informazioni che l’utente invia attraverso la rete.
Una volta ottenute tutte queste informazioni, gli hacker possono utilizzarle per ricattare la vittima, oppure rivenderle sul dark web. È possibile, inoltre, eseguire altre operazioni illecite, tra cui l’iniezione di malware o di codice malevolo all’interno di una pagina web.
Dato che la vulnerabilità riguarda il protocollo di sicurezza delle reti WPA2, ad essere in pericolo sono tutti i dispositivi che sono in grado di connettersi ad una rete Wi-Fi. Parliamo non solo di PC, smartphone, tablet e router, ma anche quelli che vengono definiti come dispositivi IoT (acronimo di Internet of Things).
Il Key Reinstallation Attack richiede una vicinanza fisica al sistema da violare da parte dell’hacker. Sotto certi aspetti, la si può considerare una buona notizia, in quanto un’operazione su larga scala sarebbe molto difficile da eseguire. Tuttavia, la vicinanza dell’hacker può comportare un grosso rischio per la sicurezza dal punto di vista fisico.
La risposta all’attacco KRACK
Fortunatamente gli interventi effettuati per arginare il problema sono stati tempestivi. Sono state rilasciate, infatti, patch di sicurezza per i vari dispositivi in grado di collegarsi al Wi-Fi. Queste impediscono al Key Reinstallation Attack di entrare in azione. Inoltre, la Wi-Fi Alliance, l’organizzazione che si occupa di certificare i dispositivi Wi-Fi da qualche anno a questa parte ha rilasciato un nuovo protocollo di sicurezza. Si tratta del WPA3 e fornisce un maggiore livello di sicurezza rispetto al suo predecessore.
Come prevenire questo tipo di minacce
Nonostante ciò, non si può dire di essere completamente fuori pericolo dalla minaccia degli attacchi KRACK. Inoltre, ci sono molti altri attacchi informatici che colpiscono le connessioni di rete, e non è escluso che in futuro possano nascerne di altri. Bisogna quindi essere preparati a prevenire questo tipo di minacce.
Ecco alcuni importanti consigli da seguire.
- È fondamentale mantenere sempre aggiornati i propri dispositivi all’ultima versione disponibile.
Usare dispositivi non aggiornati può lasciare aperte delle vulnerabilità che gli hacker possono utilizzare a loro vantaggio. Non bisogna dimenticare di mantenere aggiornati anche i propri router e i propri dispositivi IoT. Infatti, molti utenti si dimenticano (o più semplicemente non si preoccupano) di farlo. - Bisogna evitare di connettersi a reti Wi-Fi pubbliche. Queste non sono sicure come le reti private, e le probabilità che un hacker riesca ad intercettare il traffico di dati è molto alta. Anche se alcune connessioni pubbliche possiedono una password, questa è nota a molte persone, non garantendo così un buon livello di sicurezza.
- Se si vuole avere un livello di sicurezza maggiore durante la navigazione, è consigliato anche l’utilizzo di un servizio VPN.
Onorato Informatica fornisce inoltre servizi di network e website security.
Entrambi i servizi garantiscono un monitoraggio costante delle infrastrutture di rete e delle pagine web, per impedire eventuali attacchi da parte dei cybercriminali. In questi servizi sono anche incluse operazioni di analisi e risposta alle varie minacce informatiche.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Classe 1998, laureato in Informatica e Comunicazione Digitale, appassionato di informatica e scrittura. Scrivere per questo blog rappresenta per me un’occasione per divulgare la cultura della cybersecurity, oggi più che mai indispensabile. Scrivo di minacce informatiche, social engineering e digital awareness, impegnandomi attivamente a trasformare scenari complessi in contenuti accessibili per i nostri utenti.