
È fondamentale comprendere che il classico antivirus non è più sufficiente a respingere tutti gli attacchi informatici odierni. La sensibilizzazione e la formazione continua in tema di sicurezza informatica sono cruciali per tutti gli utenti che lavorano nelle organizzazioni.
Purtroppo, secondo le stime più recenti, circa l’80-90% degli incidenti informatici è riconducibile a errori umani: ecco perché è fondamentale imparare a riconoscere un attacco informatico e dare una spinta decisiva alla cyber security awareness in azienda.
In questo articolo vediamo perché è importante formare i propri collaboratori e prepararli a gestire ogni tentativo di minaccia. Senza il supporto di tecnologie di sicurezza, anche l’utente più attento resterebbe scoperto; ma sapere a cosa si va incontro è una risorsa preziosa.
La formazione, elemento cruciale per riconoscere una minaccia
I cyber attacchi vengono spesso agevolati da errori umani legati a disattenzione e disinformazione: un click involontario su un allegato, l’apertura di messaggi PEC infetti, il download di minacce da siti web malevoli.
La crescente sofisticazione degli attacchi, sia nel contenuto che nella forma visiva, richiede un grado di consapevolezza dei collaboratori che non si può più sottovalutare. Il rischio dei comportamenti superficiali è incappare in attacchi vishing, phishing, smishing e ransomware. La posta in gioco, dunque, è molto elevata.
Vediamo quindi come strutturare un percorso di formazione capace di fornire a tutti i collaboratori gli strumenti per riconoscere i sintomi degli attacchi informatici quando si presentano. Ma da dove partire con la cyber security awareness?
Conoscere gli aggressori che operano su Internet
Per costruire un primo strato di difesa, è essenziale che gli utenti conoscano le categorie di attori malevoli che agiscono in rete:
- gruppi organizzati di criminali informatici, motivati principalmente dal profitto economico;
- hacktivisti, guidati da ideologie politiche o sociali;
- hacker “lupi solitari”, che agiscono da soli per guadagno economico senza far parte di un’organizzazione strutturata;
- minacce interne (insider threat): dipendenti o collaboratori che possono agire per guadagno personale o per vendetta.
È importante che i membri di un’organizzazione comprendano quante e quali tipologie di attaccanti esistono e quali sono le loro motivazioni. Il passo successivo consiste nel capire quali sono le minacce più diffuse che possono colpire ogni punto dell’organizzazione.
Identificare le minacce che colpiscono le organizzazioni
Si passa quindi ad analizzare, insieme ai membri dell’organizzazione, quali sono concretamente le situazioni di pericolo che possono generare attacchi informatici. Nel processo di formazione è fondamentale dedicare una sezione a come identificare le minacce partendo dai sintomi dell’eventuale infezione.
Un buon percorso dovrebbe includere:
- una guida al riconoscimento delle email sospette;
- i parametri per identificare una chiamata potenzialmente pericolosa;
- come riconoscere un’email truffa arrivata via PEC;
- come lavorare con le connessioni da remoto senza esporsi ad attacchi;
- come gestire in sicurezza gli account social dell’organizzazione.
I segnali di un attacco informatico
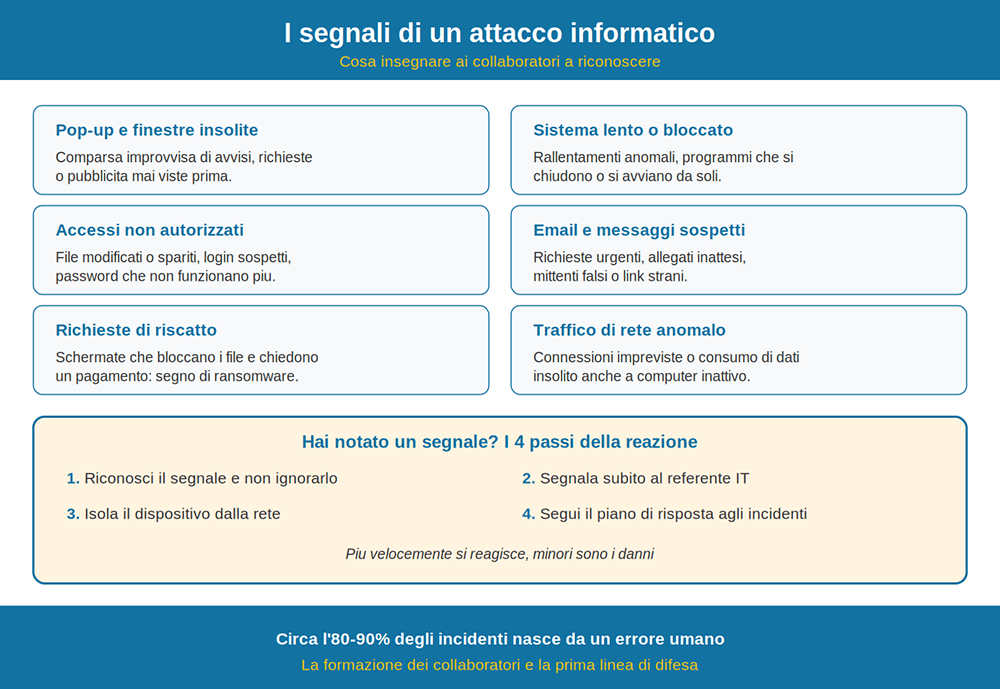
Il cuore della formazione è insegnare a riconoscere i sintomi concreti di un attacco in corso. Questa infografica riassume i segnali più comuni e i passi da compiere quando se ne nota uno.
Ti aiutiamo a costruire un percorso di security awareness su misura per la tua azienda.
PARLA CON UN ESPERTO
Come reagire correttamente a un attacco informatico
La reazione corretta è cruciale per minimizzare i danni e ripristinare i sistemi compromessi nel minor tempo possibile. Formare tutto il personale che entra in contatto con le tecnologie su come reagire è quindi un aspetto fondamentale della strategia di sicurezza. Ecco i passaggi chiave da insegnare.
1. Riconoscere l’attacco
Formare i dipendenti a riconoscere i segnali di un possibile attacco — pop-up insoliti, lentezza del sistema, accessi non autorizzati ai file, richieste di riscatto. La consapevolezza è la chiave: più velocemente un attacco viene riconosciuto, più rapidamente si può reagire per limitarne l’impatto.
2. Segnalare immediatamente
I dipendenti devono sapere a chi segnalare un sospetto attacco: il responsabile IT, il team di sicurezza o un contatto dedicato. Una comunicazione aperta e tempestiva aiuta a innescare le procedure di risposta e a prevenire ulteriori danni.
3. Isolare il sistema compromesso
Se possibile, isolare il sistema o il dispositivo compromesso per prevenire la diffusione del malware o l’accesso non autorizzato ad altre parti della rete, scollegandolo fisicamente o disattivando le connessioni wireless.
4. Seguire le procedure di risposta agli incidenti
Ogni organizzazione dovrebbe avere un piano di risposta agli incidenti che descriva i passaggi specifici da seguire. La formazione deve includere la conoscenza di questo piano e del ruolo di ciascun dipendente.
5. Partecipare al ripristino
Una volta contenuto l’attacco, i dipendenti possono essere coinvolti negli sforzi di ripristino: recupero dei dati da backup, reinstallazione dei software, modifica delle password, seguendo le best practice per un ripristino sicuro.
In conclusione
Mentre tecnologie avanzate e protocolli di sicurezza svolgono un ruolo cruciale nel difendere le organizzazioni, la consapevolezza e la preparazione di ogni singolo collaboratore rappresentano la prima linea di difesa contro le minacce.
La sicurezza informatica è una responsabilità condivisa, che richiede l’impegno di tutti. Solo promuovendo una cultura della sicurezza, che valorizzi la formazione continua e l’adattabilità di fronte alle nuove minacce, è possibile mitigare i rischi e proteggere gli asset dell’azienda. La lotta contro gli attacchi informatici, del resto, è un percorso continuo.
Trasforma i tuoi collaboratori nella prima linea di difesa
Oltre 20 anni di esperienza, SOC attivo 24/7 e certificazioni ISO 27001 e ISO 9001.
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Sono un giovane italo-tunisino appassionato della camminata. Da piccolo cambiavo sempre il mio tragitto per andare a scuola e nel 2008 mi trasferivo in Italia per iniziare un nuovo cammino.
Questa passione mi ha consentito di raggiungere importanti traguardi formativi, quali il diploma come perito tecnico industriale con il massimo dei voti e la laurea triennale in ingegneria biomedica.
Attualmente, sono uno studente laureando alla magistrale di Biomedical Engineering. Di recente ho vinto l’assegnazione della Cybersecurity Scholarship 2021 – 2022 Cisco.