
Gli attacchi informatici possono arrivare dalle direzioni più inaspettate. Inclusa la procedura di recupero delle password dimenticate.
Il web nasconde insidie insospettabili. Persino un’azione apparentemente semplice e innocua, come la procedura di recupero di una password dimenticata, può diventare un punto debole prontamente sfruttato dai cybercriminali. Perché sì, anche un reset della password può veicolare un attacco informatico.
Principali tecniche di cracking delle password
Con il termine password cracking si indica l’insieme delle tecniche utilizzate per individuare o compromettere una password in modo da ottenere accessi non autorizzati. Ne avevamo già parlato in precedenza. Qui ricordiamo che questa pratica malevola cerca di ricavare le password per accedere in maniera fraudolenta ad account, piattaforme o sistemi. E lo fa tentando di decifrare le credenziali di accesso.
I cybercriminali sfruttano diverse tecniche per il cracking delle password:
- Attacchi di forza bruta (Brute-Force Attack): gli hacker provano ogni singola combinazione possibile. Le password deboli sono le più esposte a questa tecnica.
- Dictionary Attack: prevede l’uso di elenchi di password, combinazioni e frasi comuni, prevedibili e semplici.
- Rainbow Table Attack: questi attacchi sfruttano tabelle precompilate di valori hash per identificare le password che corrispondono al testo in chiaro.
- Phishing: i cybercriminali creano email o siti web fasulli per ingannare gli utenti, inducendoli a condividere le credenziali.
- Credential stuffing: i truffatori sfruttano combinazioni di username/password trapelate da precedenti data breach.
- Malware e keylogger: i truffatori installano, tramite malware, keylogger che registrano i tasti premuti per intercettare password e dati sensibili.
- Password spraying: tecnica che prova un ristretto numero di password molto comuni su un gran numero di account diversi.
Come fa il reset password a diventare una minaccia informatica?
C’è una tecnica particolarmente subdola che sfrutta un meccanismo che tutti conosciamo bene: la procedura di reset password. Siamo onesti: chi non ha mai dovuto reimpostare una password a causa di una credenziale dimenticata? Capita a tutti. E proprio per questo gli hacker l’hanno individuata come ottimo punto di accesso: se il processo di reimpostazione non è protetto a sufficienza, può diventare un modo per aggirare alcuni controlli di sicurezza, in certi casi persino l’autenticazione multifattore. Il nocciolo è semplice: perché faticare con tecniche lunghe e grossolane come il brute force, quando si può entrare ingannando l’utente con un reset fraudolento?
Ma come funziona questo attacco? In modo piuttosto semplice, a dire il vero. Molte piattaforme usano strumenti di self-service password reset (SSPR) per non sovraccaricare gli operatori con le richieste di reimpostazione. Se il truffatore riesce ad aggirare questi strumenti oppure a convincere un operatore a resettare la password, ottiene credenziali legittime e perfettamente funzionanti.
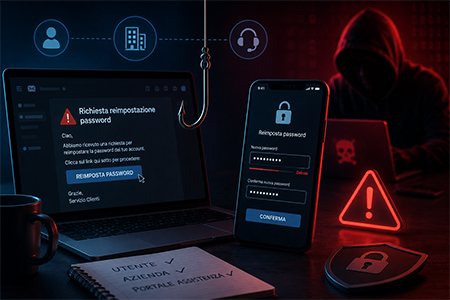
Esiste poi una variante ancora più insidiosa. L’utente riceve un’email truffa che lo avverte di dover reimpostare la password o che segnala una richiesta di reset mai effettuata. Il messaggio sembra arrivare da un account ufficiale, così l’utente ci casca: clicca sul pulsante di reset e finisce su una pagina malevola, dove gli viene chiesto di inserire la password attuale e di sceglierne una nuova. A quel punto le credenziali digitate arrivano dritte al truffatore, che le sfrutta per entrare negli account e proseguire la frode.
Cosa succede se il reset password diventa punto di ingresso per i cybercriminali?
Qualora un attacco di reset password andasse a buon fine, esporrebbe le vittime a diverse conseguenze:
- blocco dell’account: entrando nel profilo, l’hacker cambia la password ed estromette il legittimo proprietario;
- furto e diffusione di dati sensibili: informazioni personali e riservate possono essere sottratte, esposte in una fuga di dati o usate contro la vittima;
- rivendita delle credenziali nel dark web, dove vengono comprate e riutilizzate per altri attacchi;
- diffusione dell’attacco: invio di link malevoli ad amici e contatti, sfruttando la fiducia nel mittente;
- danni economici e di reputazione, dalle perdite dirette al danno d’immagine per una persona o un’azienda.
Il caso Marks & Spencer
Un caso di attacco tramite reset password è quello che nel 2025 ha coinvolto Marks & Spencer. La catena britannica sarebbe stata vittima di un attacco del gruppo Scattered Spider. I cybercriminali sarebbero riusciti a ottenere l’accesso fingendo di essere un dipendente dell’azienda e contattando il service desk esterno per richiedere un reset della password.
Il service desk avrebbe così avviato la procedura di reimpostazione, permettendo agli attaccanti di assumere il controllo dell’account con credenziali legittime. Una volta entrati (senza bisogno di ulteriori exploit), gli hacker avrebbero utilizzato Active Directory per recuperare il file NTDS.dit, che conteneva gli hash delle password di tutti gli account del dominio. Da lì sarebbero riusciti a ricavare altre credenziali.
Sfruttando strumenti tecnicamente legittimi, gli hacker hanno potuto proseguire in silenzio la loro azione, mettendo in crisi anche l’e-commerce e la logistica dell’azienda. L’attacco ransomware che ne è seguito ha causato poi il blocco operativo, con ingenti danni economici e reputazionali.
Cosa sono gli hash?
Per rendere più chiaro la base di una password, faremo una breve digressione. Una funzione di hash è un algoritmo crittografico che trasforma dati di lunghezza variabile in una stringa di lunghezza fissa, il cosiddetto “digest”. La lunghezza dipende dall’algoritmo impiegato. La particolarità degli hash è di non essere invertibili: dall’hash non si può risalire al dato di partenza.
Reset della password di Instagram
Più recente è invece il caso di Instagram. All’inizio del 2026 moltissimi utenti hanno ricevuto email che chiedevano il reset della password, senza averlo mai richiesto. A renderle credibili era il fatto che arrivavano davvero dall’indirizzo ufficiale [email protected] e mostravano i loghi di Meta e Instagram. Difficile, per chi le riceveva, distinguerle da un avviso autentico.
Instagram è intervenuta sul proprio account X spiegando di non aver subito alcuna violazione dei sistemi. Secondo la piattaforma, una parte esterna aveva sfruttato una falla, poi corretta, che permetteva di far partire le email di reset per alcuni utenti. Gli account, ha assicurato, erano al sicuro e quelle email si potevano ignorare. Sullo sfondo, alcune ricostruzioni collegano la vicenda a un vecchio archivio di dati Instagram raccolti tramite scraping (nomi utente, email e numeri di telefono, senza password) rimesso in vendita sui forum criminali e utilizzabile per campagne di phishing mirate.
Il caso però è istruttivo proprio per il rischio che porta con sé. Quando email così verosimili generano confusione e ansia, i truffatori hanno gioco facile: basta inviare un messaggio del tutto simile, con un link che rimanda a una pagina di reset contraffatta. Lì all’utente viene chiesto di digitare la password attuale e di sceglierne una nuova. In quel momento le credenziali finiscono dritte ai criminali, che possono prendere il controllo dell’account. La regola, allora, resta sempre la stessa: non cliccare mai i link di queste email e arrivare al sito digitando l’indirizzo a mano.
Come difendersi dagli attacchi di reset password?
Gli attacchi di reset password sono particolarmente subdoli perché, dal punto di vista dell’utente, spesso sono difficili da riconoscere. Sul fronte dell’assistenza, invece, il problema è che le richieste di recupero inviate dai truffatori sembrano normali richieste di supporto.
Per gli utenti, difendersi da questi attacchi è possibile adottando buone pratiche di sicurezza, soprattutto in tema di password:
- Non cliccare sui link presenti nelle email che chiedono il reset della password (meglio contattare direttamente l’assistenza);
- Scegliere password forti e diverse per ogni servizio;
- Attivare l’autenticazione a più fattori;
- Aggiornare regolarmente sistemi e software di protezione;
- Affidarsi a un password manager.
Sul fronte dell’assistenza, invece, sarebbe utile:
- Adottare meccanismi di verifica dell’identità che non si possano simulare;
- Inviare codici temporanei su dispositivi già registrati prima di procedere al reset.
Per le aziende, infine, può essere d’aiuto:
- Organizzare corsi di formazione e aggiornamento sulla cybersecurity;
- Limitare i privilegi degli utenti;
- Verificare con regolarità l’efficacia delle misure di sicurezza, comprese quelle sulle password.
In un panorama in cui anche una semplice (e apparentemente innocua) email di reset password può trasformarsi in una trappola, dobbiamo ricordare che la sicurezza informatica non dipende solamente dalla tecnologia ma anche dalla capacità di riconoscere comportamenti sospetti e reagire con prudenza.
La tua organizzazione ha una procedura contro il reset password?
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Veterinaria come formazione (dal 2001), content writer per passione (dal 2007) e nerd entusiasta (da sempre). Collaboro da anni con diverse testate online e blog occupandomi anche di tecnologia, cultura digitale e altri temi di divulgazione. Curiosa per natura, amo approfondire nuovi argomenti e trasformarli in contenuti chiari, precisi e piacevoli da leggere.