
Le celle frigorifere del servizio trasfusionale francese manomesse da remoto. Ecco cosa è successo, chi rivendica gli attacchi e cosa devono verificare le aziende.
Nella notte tra l’1 e il 2 novembre 2026 qualcuno ha preso il controllo delle celle frigorifere che custodiscono campioni di sangue e plasma congelato dell’Établissement français du sang, il servizio trasfusionale nazionale francese. La temperatura impostata è passata da -30 a 110 gradi.
Un tecnico di turno se n’è accorto in tempo e, secondo il ministero della Salute francese, non ci sono state conseguenze sanitarie.
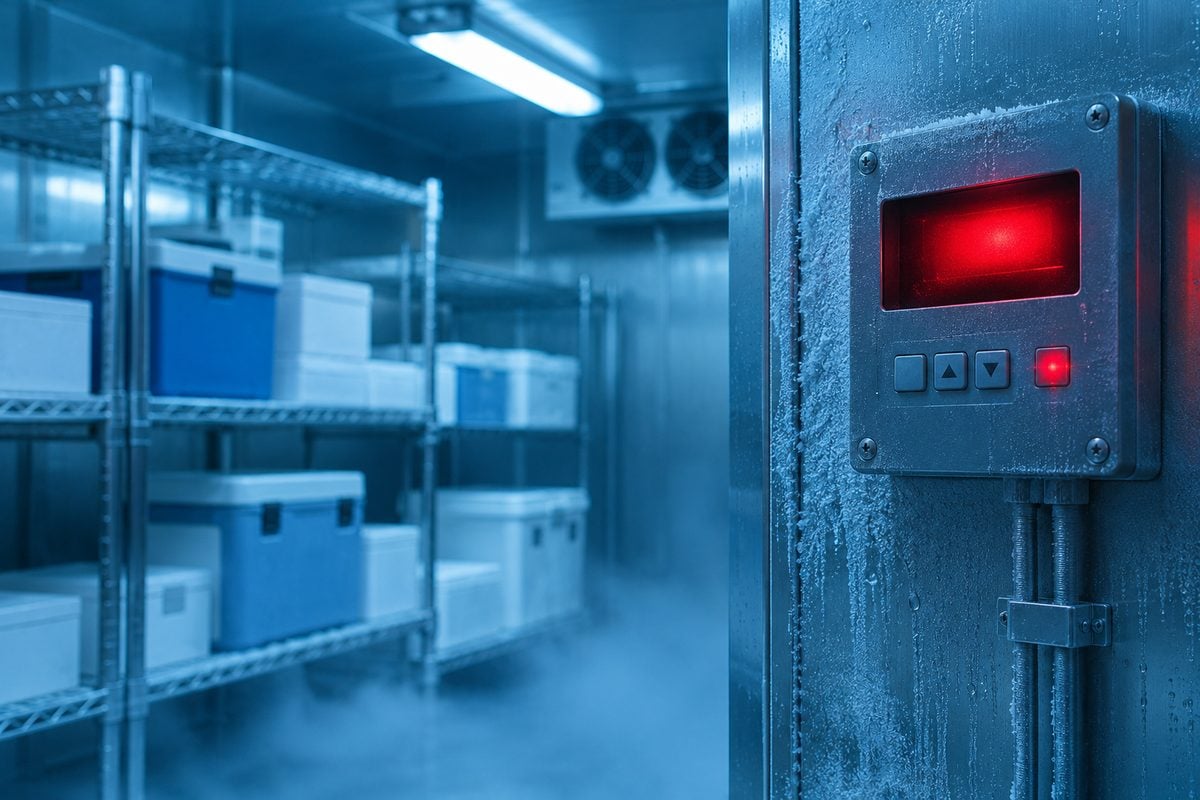
L’episodio arriva dopo settimane di frigoriferi hackerati nei supermercati di mezza Europa, Italia compresa. Gli attaccanti puntano dritti agli impianti fisici collegati a Internet, quelli che regolano temperature e allarmi.
Cosa è successo all’istituto del sangue francese
L’attacco ha colpito celle frigorifere usate dall’Établissement français du sang, soprattutto nella regione Borgogna-Franca Contea. Contenevano campioni di sangue e plasma congelato destinato alle trasfusioni.
Secondo le prime ricostruzioni, l’accesso è avvenuto attraverso il fornitore che gestisce la manutenzione delle celle. È il classico rischio delle terze parti: un’azienda può essere ben protetta e restare esposta attraverso chi le fornisce un servizio.
Un dettaglio va chiarito. I 110 gradi sono il valore impostato sul sistema di controllo, non la temperatura raggiunta dai prodotti. La temperatura ha iniziato a salire e il tecnico di turno è intervenuto. Il ministero della Salute e l’istituto parlano di nessun impatto sanitario e hanno avviato un’indagine.
Il settore della sanità è da anni tra i più colpiti dagli attacchi informatici. Di solito gli attaccanti cercano dati e cartelle cliniche. Questa volta hanno puntato a un congelatore.
Gli attacchi ai frigoriferi dei supermercati
L’istituto del sangue è solo l’ultimo caso di una serie. A ottobre in Francia gli attaccanti hanno preso il controllo dei sistemi di refrigerazione di circa 700 supermercati. All’inizio di novembre sono arrivate segnalazioni da Belgio, Lussemburgo, Svezia e Germania. In un negozio di Stoccolma i congelatori hanno toccato i 50 gradi e la merce è stata buttata.
In Italia i casi noti sono pochi ma reali. Almeno quattro supermercati in Sicilia, un’azienda di ristorazione collettiva in Toscana, un produttore di surgelati in Emilia. Dopo la riunione con l’Agenzia per la Cybersicurezza Nazionale, il Governo ha parlato di impatto limitato su poche unità, per lo più con sistemi di sicurezza obsoleti. Finora non sono emersi rischi per la salute.
Avevamo già parlato dei rischi per la filiera agroalimentare, dove un’alterazione della temperatura può compromettere la sicurezza del prodotto. Gli impianti fisici erano già finiti nel mirino anche nel caso delle reti idriche.
Chi c’è dietro
Due gruppi filorussi, NoName057(16) e Z-Pentest, hanno rivendicato in un video gli attacchi ai frigoriferi dei supermercati. Nel messaggio minacciano anche reti idriche, centrali elettriche, impianti industriali e magazzini alimentari.
Una rivendicazione non è una prova. Gli esperti invitano alla cautela: i vari episodi potrebbero avere origini e autori diversi, e l’attribuzione tecnica non è ancora confermata. Per l’attacco all’istituto del sangue le autorità francesi non hanno indicato responsabili.
Resta il quadro della cosiddetta guerra ibrida: azioni che mescolano sabotaggio informatico e propaganda per creare allarme. Nella nostra panoramica sui gruppi più attivi trovi chi sono e come operano.
Perché i sistemi di refrigerazione sono vulnerabili
Le celle frigorifere moderne sono gestite da controllori collegati in rete. Spesso il fornitore li segue da remoto per manutenzione e assistenza. Ogni accesso remoto è anche una porta d’ingresso.
I punti deboli ricorrono sempre:
- pannelli di controllo e interfacce di teleassistenza raggiungibili direttamente da Internet;
- apparecchi vecchi, con firmware mai aggiornato o non più supportato;
- password di fabbrica o deboli, account dei tecnici mai disattivati;
- impianti sulla stessa rete dei computer aziendali o del Wi-Fi ospiti.
C’è poi un problema più sottile. Un guasto tradizionale di solito si vede. Un attacco può invece colpire proprio gli strumenti di verifica, cioè sensori, registrazioni e allarmi, su cui si basano i controlli HACCP. Se chi attacca cambia anche le soglie di allarme, nessuno riceve l’avviso.
Sono gli stessi rischi che riguardano tutti i sistemi SCADA e industriali: progettati per funzionare a lungo, raramente pensati per resistere a un attacco.
Il vero problema è l’esposizione
Dopo questi episodi si legge spesso che la risposta è segmentare la rete degli impianti e rendere il traffico unidirezionale. Sono misure corrette, ma rischiano di far perdere di vista il punto centrale: il problema è l’esposizione. Il controllore di una cella frigorifera è progettato per regolare temperature e cicli di sbrinamento, non per difendersi. Ha un sistema ridotto all’essenziale, spesso non può ospitare un antivirus o un agente di monitoraggio, e i suoi aggiornamenti dipendono dal produttore, quando esistono. Se il pannello web o la porta di teleassistenza sono raggiungibili da Internet, bastano un servizio vulnerabile o una password di fabbrica per bloccarlo o prenderne il controllo.
Per questo la protezione di questi dispositivi non si costruisce sul dispositivo, ma davanti e attorno a esso. Significa toglierli da Internet, renderli raggiungibili solo attraverso un punto controllato, come un firewall o un accesso remoto con autenticazione a più fattori riservato ai fornitori autorizzati, e sorvegliare quel punto: chi si collega, quando, da dove e che cosa modifica. La segmentazione serve a evitare che un problema si propaghi. Eliminare l’esposizione serve a evitare che cominci.
Le verifiche chieste dall’ACN
Il 13 ottobre l’Agenzia per la Cybersicurezza Nazionale ha pubblicato un bollettino con misure urgenti per la distribuzione alimentare e la filiera del freddo. Il 3 e il 4 novembre l’ha riproposto in primo piano dopo nuovi episodi rilevati in Italia. Le verifiche sono sei.
- Inventario. Elencare controllori, pannelli, sistemi di supervisione, gateway e strumenti di teleassistenza, compresi i router dei fornitori, con modello, versione ed esposizione su Internet.
- Rete. Togliere l’accesso pubblico alle funzioni di amministrazione e separare la rete degli impianti da quella degli uffici e degli ospiti.
- Accessi remoti. Usare VPN o accessi controllati con autenticazione a più fattori, permessi minimi, elenco dei fornitori autorizzati e registro delle sessioni.
- Credenziali. Eliminare gli account inutilizzati, cambiare le password di fabbrica o compromesse, chiudere le sessioni sospette.
- Integrità. Confrontare temperature, cicli di sbrinamento, soglie di allarme e destinatari degli avvisi con le configurazioni approvate, usando dove possibile misure indipendenti.
- Aggiornamenti. Controllare firmware e stato del supporto, installare le patch e programmare la sostituzione dei dispositivi non più supportati.
L’Agenzia indica anche cosa cercare nei log, andando indietro fino a 90 giorni se sono disponibili: accessi da indirizzi insoliti, account creati di recente, privilegi modificati, parametri cambiati e allarmi disattivati. Gli eventi degli impianti vanno confrontati con quelli di VPN, firewall e strumenti di teleassistenza.
Prima di riavviare o ripristinare un dispositivo bisogna salvare log e configurazioni, perché servono a capire cosa è successo. Se emergono anomalie, l’indicazione è attivare la gestione dell’incidente e segnalarlo al CSIRT Italia, il gruppo di risposta agli incidenti dell’Agenzia.
Federconsumatori aggiunge un consiglio pratico: affiancare al sistema in rete sensori e registratori di temperatura non collegati a Internet, perché è proprio il sistema connesso quello che viene manomesso.
Capire cosa è esposto su Internet è il lavoro di un Vulnerability Assessment. Separare le reti e proteggere gli accessi remoti è il compito della network security.
Quali aziende devono preoccuparsi
Il 4 novembre l’ACN ha pubblicato un secondo bollettino, con livello di criticità “critico”. Estende il richiamo a chiunque usi impianti per la catena del freddo, in qualsiasi settore, e più in generale a chi usa strumenti di telecontrollo industriale. Tra i sistemi da proteggere cita anche climatizzazione, impianti idrici, impianti di produzione di energia e videosorveglianza.
Il tema quindi non riguarda solo i supermercati. Qualsiasi impianto connesso che controlla temperatura, accessi o produzione può diventare un bersaglio. Le più esposte sono le aziende della grande distribuzione e della logistica del freddo, i produttori alimentari, la ristorazione collettiva, le aziende farmaceutiche, i laboratori e le strutture sanitarie.
Molte di queste rientrano anche nella NIS2, che include la produzione e la distribuzione di alimenti tra i settori da proteggere. Per loro la sicurezza degli impianti è anche un obbligo di legge.
Il caso francese insegna un’ultima cosa, e l’ACN la ripete nel bollettino del 4 novembre: i sistemi vanno monitorati in modo costante. L’anomalia è arrivata di notte ed è stata notata da un tecnico di turno. Senza qualcuno che guarda, la stessa anomalia sarebbe emersa al mattino, a danno fatto. Il nostro SOC sorveglia reti e sistemi 24 ore su 24, festivi compresi, proprio per non lasciare scoperte queste ore.
I tuoi impianti sono separati dalla rete aziendale?
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Sono laureata in Relazioni Pubbliche e Comunicazione d’Impresa all’università IULM di Milano.
Sin dall’inizio della mia carriera ho avuto modo di curare le attività tipiche dell’ufficio Marketing: monitoraggio della concorrenza e dei cambiamenti del settore | gestione relazioni con i media |
creazione di materiale informativo | attività di digital marketing | editing di contenuti per i canali social | monitoraggio SEO | curo con grande soddisfazione due spazi blog apprezzati e seguiti da migliaia di lettori.