
Proteggi il tuo sito dagli attacchi di defacement: scopri cos’è, come funziona e quali misure adottare per evitarne le conseguenze più gravi.
Un sito web compromesso è come una facciata imbrattata: entrambi minano la credibilità dell’organizzazione che rappresentano. Se consideriamo un graffito offensivo come un atto di vandalismo, il defacement ne è l’equivalente digitale. Un attacco che non colpisce solo il sistema, ma l’identità pubblica di un’azienda.
Alterare la homepage di un sito istituzionale, inserire messaggi provocatori o immagini distorte non è soltanto un gesto dimostrativo. Si tratta di un’azione mirata a danneggiare la reputazione, seminare sfiducia e, in alcuni casi, inviare un messaggio politico o ideologico.
In questo articolo analizzeremo come avviene un defacement, quali tecniche vengono impiegate dagli attaccanti, cosa li spinge ad agire e quali misure adottare per evitare che il volto digitale della propria azienda venga deturpato.
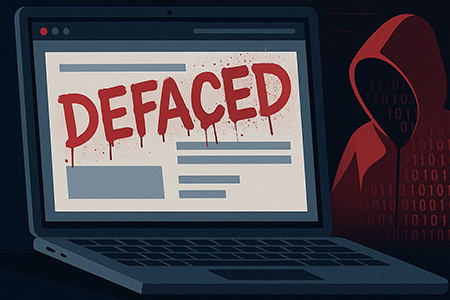
Che cos’è il defacement
Il website defacement, o deturpazione di un sito web, è un attacco informatico che mira a modificare il contenuto visibile di una pagina, spesso la homepage, sostituendolo con messaggi provocatori, immagini offensive o slogan ideologici. Il responsabile, detto defacer, ottiene l’accesso non autorizzato al sito e ne altera aspetto grafico, testi o funzionalità.
Le motivazioni alla base di questo tipo di attacco sono diverse. In alcuni casi si tratta di attivismo digitale, meglio conosciuto come hacktivism, volto a promuovere ideologie politiche, sociali o religiose. In altri, il gesto ha lo scopo di dimostrare abilità tecniche, colpire un’azienda concorrente o semplicemente danneggiare l’immagine pubblica di un’organizzazione.
A prescindere dal movente, il risultato è sempre lo stesso: un danno diretto alla reputazione online del sito colpito.
Come avviene un defacement
Un defacement inizia quasi sempre con un accesso non autorizzato al sito web. I punti di ingresso principali sono due: il Content Management System (CMS) utilizzato per gestire il sito oppure il server che lo ospita.
Nel primo caso, gli attaccanti sfruttano credenziali compromesse, configurazioni errate o vulnerabilità note per ottenere il controllo del CMS. Una volta dentro, possono modificare testi, immagini, layout o caricare web shell. Queste ultime sono strumenti malevoli che consentono di eseguire comandi da remoto. In molti casi, il CMS compromesso diventa anche un trampolino per penetrare direttamente nel server sottostante.
Ma il danno non si ferma all’aspetto grafico. I defacer possono inserire codice dannoso all’interno del sito compromesso. Un esempio frequente è l’iniezione di JavaScript sniffers, script in grado di intercettare i dati inseriti dagli utenti nei moduli online (credenziali, numeri di carta, indirizzi email). In tal caso quello che parte come un attacco dimostrativo, si trasforma in una violazione di dati su larga scala.
Implicazioni e rischi più ampi
Un attacco di defacing non si limita a colpire l’immagine pubblica di un’azienda. Quando il sito compromesso è collegato ad altri sistemi interni, o condivide credenziali con ambienti sensibili, il rischio si amplia notevolmente. Basta poco perché una semplice violazione della homepage si trasformi in un entry point verso l’intera infrastruttura aziendale.
La crescente disponibilità di credenziali rubate nei circuiti underground ha reso questi attacchi più accessibili che mai. Oggi è possibile acquistare accessi già pronti o tool automatici che permettono a chiunque, anche senza competenze avanzate, di lanciare un’operazione di defacement.
Un metodo sempre più diffuso prevede l’uso di bot automatizzati che scansionano migliaia di siti alla ricerca di vulnerabilità note. Quando ne viene rilevata una, l’intero processo, dall’accesso alla modifica del sito, avviene in modo completamente automatico, senza alcun intervento umano. Grazie a questi, anche chi non possiede competenze avanzate può lanciare un attacco efficace.
Esempi noti di attacchi di website defacement
Il defacement è uno degli indicatori più evidenti di compromissione. Quando compare, il danno d’immagine è immediato. Anche dopo la rimozione dei contenuti inseriti dagli attaccanti, la fiducia verso l’organizzazione resta compromessa. Non è un caso che anche realtà di primo piano siano finite nel mirino.
NHS – Regno Unito (2018)
Nel 2018, un sito del Servizio Sanitario Nazionale britannico (NHS), utilizzato per raccogliere i feedback dei pazienti, è stato deturpato da un attacco firmato “Hacked by AnoaGhost”. Il contenuto offensivo è rimasto online per alcune ore, ma secondo fonti della BBC il sito avrebbe potuto restare compromesso fino a cinque giorni. L’incidente ha riacceso il dibattito sulla protezione dei dati in ambito sanitario.
Google.ro e PayPal.ro – Romania (2012)
Nel 2012, gli utenti che tentavano di accedere alla versione rumena di Google venivano reindirizzati a una pagina alterata, firmata da un hacker noto come MCA-CRB, affiliato a un gruppo algerino. L’attacco, basato su una compromissione DNS, ha consentito di deviare il traffico verso server controllati dagli aggressori. Lo stesso schema è stato utilizzato per colpire il dominio rumeno di PayPal. Si stima che il gruppo abbia violato oltre 5.000 siti in tutto il mondo, inclusi portali governativi.
Georgia – attacco su scala nazionale (2019)
Nel 2019, circa 15.000 siti web georgiani, tra cui portali governativi, banche, media e emittenti televisive, sono stati contemporaneamente deturpati e messi offline. Il punto di accesso era un provider locale di hosting, Pro-Service, il cui sistema è stato sfruttato per colpire l’intero ecosistema digitale del Paese. Un caso che mostra come la debolezza di un solo anello possa mettere a rischio l’intera catena.
Best practices contro il defacement
Difendere il sito web da attacchi di defacement richiede una combinazione di misure preventive, configurazioni mirate e strumenti di protezione attiva. Di seguito le principali pratiche consigliate per ridurre la superficie di attacco e rafforzare la sicurezza complessiva.
- Applicare il principio del minimi privilegio (POLP). Assegnare ai collaboratori, interni o esterni, solo i permessi strettamente necessari. Rimuovere gli account non più in uso e limitare l’accesso amministrativo alle sole figure autorizzate.
- Evitare nomi predefiniti per cartelle account admin. Cambiare i nomi standard delle cartelle di amministrazione e degli indirizzi email amministrativi riduce l’esposizione a brute force, phishing o attacchi mirati.
- Limitare l’uso di plugin e componenti esterni. Ogni plugin installato è un potenziale punto debole. Mantenere solo le estensioni strettamente necessarie, sempre aggiornate, e applicare tempestivamente le patch di sicurezza.
- Controllare la gestione degli errori. Evitare messaggi di errore dettagliati che potrebbero rivelare informazioni sul back-end o sulle configurazioni del server.
- Limitare il caricamento di file. Consentire il caricamento solo per file sicuri, con estensioni verificate. Eseguire una scansione antivirus e assicurarsi che non siano eseguibili.
- Imporre l’uso di HTTPS. Tutto il sito dovrebbe essere accessibile solo tramite HTTPS. I certificati SSL/TLS proteggono da attacchi man-in-the-middle e garantiscono l’integrità dei contenuti trasmessi.
- Eseguire regolari scansioni delle vulnerabilità. L’uso di scanner automatizzati consente di rilevare falle nei CMS, plugin o configurazioni del server. Meglio identificare i punti deboli prima che lo facciano altri.
- Proteggere da SQL Injection e Cross-Site Scripting (XSS). Validare e filtrare tutti gli input dell’utente. Bloccare script indesiderati, comandi SQL e contenuti inseriti dinamicamente con sistemi di sanitizzazione lato server.
- Gestire i bot con soluzioni dedicate. Il defacing viene spesso automatizzato e i sistemi di bot management permettono di bloccare bot malevoli analizzando intestazioni HTTP, comportamenti anomali e richieste automatizzate.
- Utilizzare firewall applicativi e soluzioni integrate. Un Web Application Firewall (WAF) aiuta a bloccare exploit noti, richieste sospette e attività malevole. Soluzioni come quelle offerte da Imperva o Cloudflare integrano anche protezione DDoS e gestione dei bot.
Il defacing non è l’unica minaccia per i siti web: tecniche più subdole come l’HTML Form Protocol Attack e l’arbitrary command injection agiscono senza lasciare segni visibili.
Due in un colpo (HTML form protocol + command injection). Dimmi quando fatto.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Classe 1990, dopo la laurea in Scienze Politiche mi sono trasferita in Inghilterra. Ho sempre amato la scrittura e ad oggi mi occupo, oltre che di digital marketing, di copywriting e Seo. La curiosità guida ogni ambito in cui opero, infatti non smetto mai di aggiornarmi e studiare.