
Il tuo sito web è online, funziona, i clienti lo visitano.
Poi, all’improvviso, smette di rispondere: pagine lentissime, errori, servizio irraggiungibile. Nessun guasto tecnico: qualcuno lo sta bombardando di richieste fino a metterlo in ginocchio. È un attacco DDoS, una delle minacce più diffuse contro siti web, e-commerce e servizi online di ogni dimensione.
In questa guida completa vediamo cos’è un attacco DoS e DDoS, come funziona, quali tipi esistono, come riconoscere un attacco in corso e, soprattutto, come proteggere il tuo sito e la tua azienda.
- Cos’è un attacco DoS e DDoS
- Come funziona: botnet e computer zombie
- I tipi di attacco DDoS
- Come capire se il tuo sito è sotto attacco
- Gli attacchi DDoS più famosi
- Chi sono i bersagli
- Ransom DoS: quando il DDoS diventa estorsione
- Come difendersi da un attacco DDoS
- Domande frequenti sugli attacchi DDoS
Cos’è un attacco DoS e DDoS
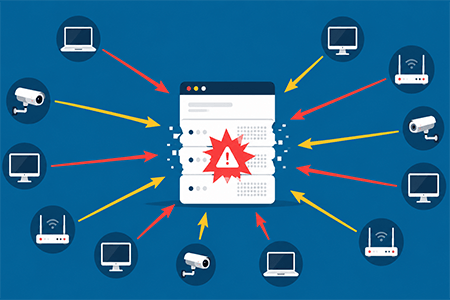
Un attacco DoS (Denial of Service, negazione del servizio) mira a rendere irraggiungibile un sito web, un server o un servizio online sovraccaricandolo di richieste fino a esaurirne le risorse. Le risorse di qualsiasi sistema sono limitate: possono gestire un numero finito di richieste simultanee. Superata quella soglia, il servizio rallenta, funziona a singhiozzo e infine crolla.
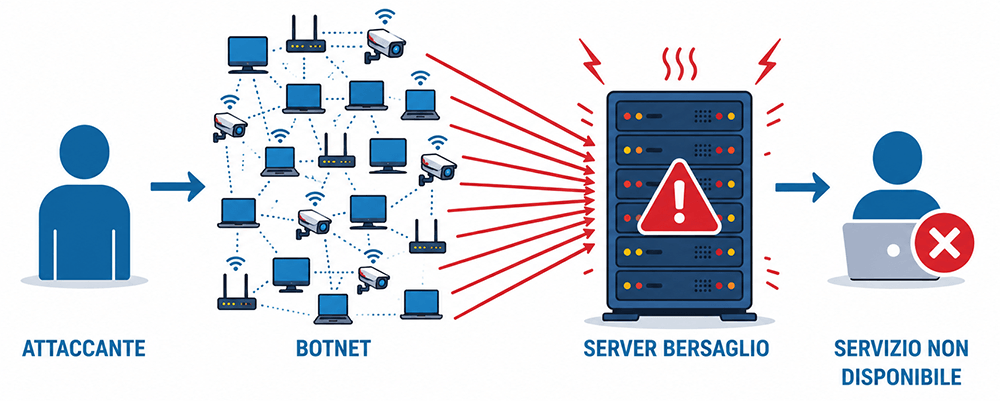
La variante più potente e diffusa è il DDoS (Distributed Denial of Service): la stessa tecnica, ma con il traffico malevolo generato da migliaia di fonti diverse contemporaneamente. La natura distribuita rende l’attacco molto più difficile da bloccare: non basta filtrare un singolo indirizzo, perché le richieste arrivano da ogni parte del mondo, mescolate al traffico legittimo.
Una precisazione importante: l’obiettivo del DDoS è l’interruzione del servizio, non il furto di dati. A differenza di altri attacchi, non punta a violare il sistema o a copiarne i database, ma a renderlo inutilizzabile — con danni economici e reputazionali che, per un e-commerce o un servizio online, possono essere pesantissimi. Talvolta, però, il DDoS viene usato come diversivo: mentre il team IT è concentrato sull’emergenza, gli attaccanti tentano intrusioni su altri fronti.
Come funziona: botnet e computer zombie
Per generare il volume di traffico necessario, gli attaccanti costruiscono una botnet: una rete di computer zombie composta da centinaia, migliaia o milioni di dispositivi infettati da malware, all’insaputa dei proprietari, e governata tramite bot automatizzati. Non solo PC: anche server, router, telecamere connesse e dispositivi IoT di ogni tipo, spesso i più facili da compromettere perché mal protetti.
Al segnale dell’attaccante, tutti i dispositivi della botnet iniziano a inviare richieste verso il bersaglio, simultaneamente. Il sito vittima si trova a gestire un volume di traffico enormemente superiore alla sua capacità, e collassa. Un dettaglio che rende il fenomeno ancora più insidioso: oggi esistono veri e propri servizi di DDoS a noleggio (DDoS-for-hire) nel mercato nero, che permettono anche a criminali senza competenze tecniche di lanciare un attacco per poche centinaia di euro — magari su commissione di un concorrente sleale.
Va detto con chiarezza: lanciare un attacco DDoS è un reato penale, perseguito come danneggiamento di sistemi informatici, con pene severe. Questa guida spiega come funzionano gli attacchi per aiutarti a difenderti, non certo a realizzarli.
I tipi di attacco DDoS
Gli attacchi DDoS non sono tutti uguali. Si distinguono in tre grandi famiglie, in base a quale risorsa del bersaglio puntano a esaurire:
- Attacchi volumetrici: i più comuni. Saturano la banda di rete del bersaglio con un’enorme quantità di traffico spazzatura (flood UDP, amplificazione DNS). Si misurano in gigabit o terabit al secondo;
- Attacchi di protocollo: sfruttano le debolezze dei protocolli di rete (come il TCP) per esaurire le risorse dei server e delle apparecchiature intermedie, firewall compresi. L’esempio classico è il SYN flood, che apre migliaia di connessioni lasciandole a metà;
- Attacchi applicativi (layer 7): i più subdoli. Imitano il comportamento di utenti reali, inviando richieste apparentemente legittime (caricamenti di pagina, ricerche) che però consumano molte risorse del server. Sono più difficili da distinguere dal traffico genuino e richiedono volumi molto inferiori per essere efficaci.
Gli attacchi moderni spesso combinano più tecniche contemporaneamente, proprio per rendere la difesa più complessa.
Come capire se il tuo sito è sotto attacco
Dal punto di vista di chi gestisce un sito o un servizio, i segnali tipici di un attacco DDoS in corso sono:
- il sito diventa improvvisamente lentissimo o irraggiungibile, senza guasti o picchi di visite spiegabili;
- i log mostrano un’impennata anomala di traffico, spesso da aree geografiche insolite o con pattern ripetitivi (stesse richieste, stessi user agent);
- il server restituisce errori di servizio non disponibile (come il 503) o esaurisce le risorse;
- la rete aziendale che ospita il servizio rallenta fino al blocco.
Attenzione a non confondere: un picco di traffico legittimo (una promozione andata virale, un passaggio in TV) può produrre sintomi simili. La differenza la fa l’analisi del traffico: quello di un DDoS ha caratteristiche riconoscibili, ed è qui che gli strumenti di monitoraggio e mitigazione fanno la differenza.
Parla con un esperto
Gli attacchi DDoS più famosi
La storia dei DoS viene fatta risalire al 1997, quando durante un evento DEF CON un attacco interruppe per oltre un’ora i servizi internet della Strip di Las Vegas. Ma è con l’era delle botnet che il fenomeno è esploso.
Il caso più celebre resta Mirai: un malware capace di scandagliare la rete alla ricerca di dispositivi IoT mal protetti (telecamere, router) da arruolare nella propria botnet. Nell’ottobre 2016 la botnet Mirai colpì Dyn, uno dei più importanti fornitori DNS al mondo: il risultato fu il blocco a catena di colossi come Twitter, Netflix, Airbnb e Spotify, irraggiungibili per ore in mezzo mondo. Fu il momento in cui il pubblico scoprì quanto un DDoS potesse colpire l’infrastruttura stessa di internet.
Da allora la potenza degli attacchi non ha smesso di crescere: dai gigabit al secondo di dieci anni fa si è passati ad attacchi da terabit al secondo, e la crescita del fenomeno anche in Italia è documentata anno dopo anno — ne abbiamo parlato analizzando il rapporto Clusit sulla crescita degli attacchi DDoS. La direzione è chiara: attacchi sempre più brevi, frequenti e potenti, che non lasciano al bersaglio il tempo di reagire.
Chi sono i bersagli
Un attacco DDoS può colpire qualsiasi sistema connesso alla rete che eroghi un servizio: siti web, e-commerce, piattaforme di streaming, server di posta, servizi bancari online, persino i server di gioco.
Se in passato i bersagli principali erano istituzionali — banche, enti governativi, grandi infrastrutture — oggi nessuna azienda è troppo piccola. Le PMI sono anzi bersagli frequenti, proprio perché considerate meno protette: un e-commerce fermo un giorno intero perde fatturato e clienti, e per un concorrente sleale il DDoS a noleggio è tristemente accessibile. A ciò si aggiungono le motivazioni ideologiche (hacktivismo) e, sempre più spesso, quelle estorsive. Il DDoS è del resto solo una delle forme di violazione che possono colpire un sito: una panoramica completa la trovi nell’approfondimento sul website hacking.
Ransom DoS: quando il DDoS diventa estorsione
Una tendenza in crescita è il RDoS (Ransom Denial of Service): l’attaccante contatta l’azienda minacciando un attacco DDoS imminente — o dandone una dimostrazione con un attacco breve — e chiede un riscatto per non procedere. È il modello dell’estorsione applicato alla disponibilità del servizio, invece che ai dati come nel ransomware.
La regola è la stessa: non pagare. Pagare non dà garanzie, segnala che l’azienda è disposta a cedere e finanzia i prossimi attacchi. La risposta giusta è prepararsi prima, con difese adeguate. Al tema abbiamo dedicato un approfondimento su cosa sono gli attacchi Ransom Denial of Service.
Come difendersi da un attacco DDoS
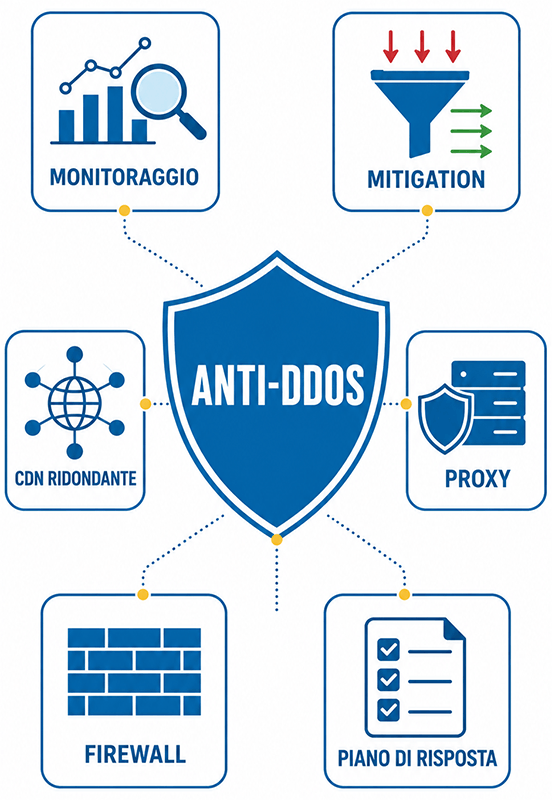
La difesa dal DDoS non è un singolo strumento, ma una strategia a più livelli che va predisposta prima dell’attacco, non durante:
- Monitoraggio del traffico: conoscere il proprio traffico normale è il prerequisito per riconoscere subito le anomalie e reagire in tempo;
- Servizi di DDoS mitigation: soluzioni che analizzano il traffico in arrivo, filtrano quello malevolo e lasciano passare gli utenti legittimi, garantendo la continuità operativa anche durante un attacco;
- Infrastrutture distribuite e ridondanti: CDN e architetture su più nodi assorbono meglio i picchi di traffico e non offrono un singolo punto di rottura;
- Proxy e filtraggio: un reverse proxy ben configurato scherma i server reali e filtra le richieste sospette. Abbiamo dedicato un approfondimento al ruolo del proxy nella protezione anti-DDoS;
- Hardening e prevenzione: configurazioni corrette di rete e firewall, limitazione delle richieste e protezione dei protocolli riducono la superficie attaccabile. Le misure di base le trovi nella guida alle misure preventive contro gli attacchi DoS;
- Piano di risposta: sapere in anticipo chi fa cosa durante un attacco (contatti dell’hosting, procedure di mitigazione, comunicazione ai clienti) riduce drasticamente i tempi di ripristino.
Per un’azienda, la scelta più efficace è affidare il monitoraggio e la protezione a un partner specializzato: un attacco DDoS si gioca in minuti, e la differenza tra un disservizio di un’ora e uno di giorni sta tutta nella preparazione.
Domande frequenti sugli attacchi DDoS
Qual è la differenza tra DoS e DDoS?
Il DoS proviene da un’unica fonte; il DDoS (Distributed) da migliaia di fonti contemporaneamente, coordinate tramite una botnet. Il DDoS è molto più potente e difficile da bloccare, ed è oggi la forma nettamente prevalente.
Un attacco DDoS può rubare i miei dati?
No: il DDoS satura il servizio, non viola i sistemi né copia i dati. Attenzione però al suo uso come diversivo: mentre l’IT gestisce l’emergenza, gli attaccanti possono tentare intrusioni su altri fronti. Per questo durante un attacco è bene alzare la guardia su tutto, non solo sul traffico.
Quanto dura un attacco DDoS?
Da pochi minuti a giorni. La tendenza attuale è verso attacchi brevi, intensi e ripetuti, che mettono sotto pressione la capacità di reazione della vittima. Senza protezioni, anche un attacco di un’ora può significare un’intera giornata di disservizio, tra crollo e ripristino.
Le piccole aziende sono davvero a rischio?
Sì. I servizi di DDoS a noleggio hanno reso questi attacchi accessibili a chiunque, e le PMI — spesso meno protette — sono bersagli frequenti, per estorsione o concorrenza sleale. La dimensione dell’azienda non è una difesa.
Cosa devo fare se il mio sito è sotto attacco adesso?
Contatta subito il tuo hosting provider o il tuo partner di sicurezza: hanno strumenti di mitigazione che tu, da solo, non hai. Non spegnere i sistemi in preda al panico, documenta l’accaduto e, se arriva una richiesta di riscatto, non pagare e denuncia alla Polizia Postale. E soprattutto: usa l’esperienza per dotarti di una protezione strutturata, perché chi ha attaccato una volta spesso riprova.
Proteggi il tuo sito e la tua azienda dagli attacchi DDoS
Da oltre 20 anni difendiamo le imprese italiane: oltre 5.000 clienti, oltre un milione di attacchi sventati, un SOC attivo 24 ore su 24 e le certificazioni ISO 9001 e ISO 27001.
Contatta i nostri esperti
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Difendo le imprese e semplifico la vita all’IT manager con un servizio di sicurezza informatica che garantisce le attività aziendali 24 ore su 24, 7 giorni su 7.
Sono l’interlocutore ideale per le aziende di produzione industriale con più di 50 dipendenti, con responsabile informatico interno e consapevoli che la sicurezza informatica sia un valore con cui tutelano i clienti.
La volontà di proteggere imprese, dati e persone, mi ha fatto fondare Onorato Informatica, azienda con oltre 20 anni di attività, più di 5.000 clienti e oltre un milione di attacchi informatici sventati.
La passione per il mio lavoro mi porta spesso ad essere chiamato come relatore in eventi formativi sul tema della sicurezza informatica presso associazioni di imprese, di professionisti e università.