
Con il termine computer zombie non si intende una macchina morta e risorta, ma un dispositivo perfettamente funzionante che è stato compromesso da un attaccante: un criminale può controllarlo da remoto senza che il proprietario legittimo se ne accorga.
Il computer continua a funzionare normalmente, o quasi. Ma nel frattempo esegue gli ordini di qualcun altro: invia spam, partecipa ad attacchi, ospita contenuti illegali. E il suo proprietario non ne sa nulla.

Cos’è un computer zombie
Un computer zombie è un dispositivo connesso a Internet che, a insaputa del proprietario, è controllato da remoto da un attaccante attraverso un malware. Il termine rende bene l’idea: la macchina obbedisce a comandi esterni, come uno zombie al suo padrone.
Qualsiasi dispositivo connesso può diventare uno zombie: computer, server, smartphone e sempre più spesso i dispositivi IoT — telecamere, router, elettrodomestici smart — spesso protetti da password di fabbrica mai cambiate.
Il singolo zombie, però, vale poco. La sua forza sta nel numero: gli attaccanti ne raccolgono migliaia, a volte milioni, in un’unica rete controllata centralmente.
Computer zombie e botnet
Quella rete si chiama botnet, dall’unione di “robot” e “network”: una rete di dispositivi compromessi — i bot, o appunto computer zombie — che esegue i comandi di un’unica regia per commettere crimini informatici.
Una botnet si compone di tre elementi fondamentali:
- il botmaster: il criminale (o gruppo) che progetta il malware, gestisce la rete e lancia gli attacchi, nascondendosi dietro i suoi stessi zombie per non essere rintracciato;
- il centro di comando e controllo (C&C): l’infrastruttura che impartisce gli ordini ai bot e scherma il botmaster. Può essere centralizzata (i bot contattano un server, spesso via traffico web che si confonde con quello legittimo) o distribuita su architettura peer-to-peer, in cui i bot comunicano tra loro senza un server centrale;
- i bot: i dispositivi infetti che eseguono gli ordini.
Due caratteristiche rendono le botnet particolarmente difficili da estirpare: l’infezione può restare silente per mesi prima che il botmaster la attivi, e la rete può auto-espandersi cercando nuove vittime senza intervento umano diretto.
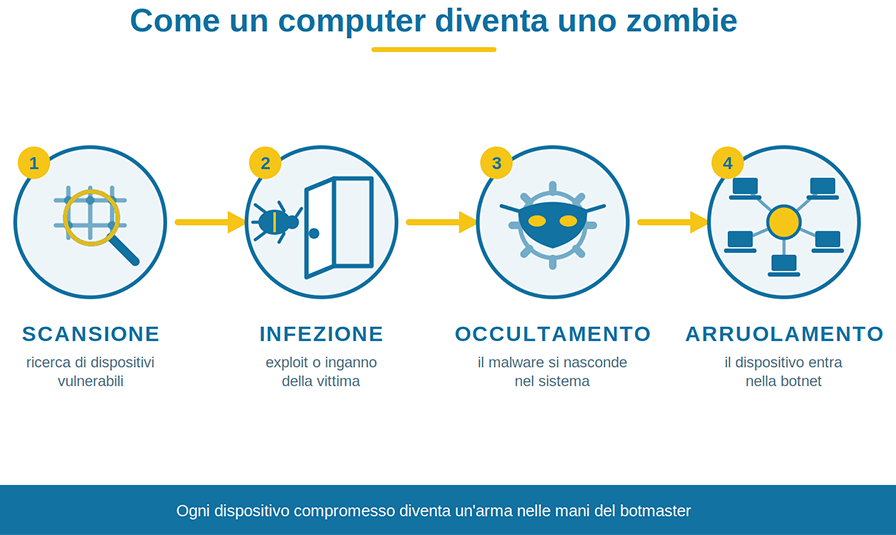
Come un computer diventa uno zombie
Il reclutamento di uno zombie segue in genere questo percorso:
- Scansione: bot automatici setacciano la rete alla ricerca di dispositivi vulnerabili, sondando le porte esposte e le versioni software non aggiornate.
- Infezione: individuata la falla, un exploit la sfrutta per installare il malware. In molti casi, però, non serve nemmeno l’exploit: è la vittima stessa ad aprire la porta, cliccando su un allegato email infetto, scaricando software pirata o installando inconsapevolmente un trojan.
- Occultamento: il malware si nasconde, spesso con tecniche da rootkit — strumenti che ottengono privilegi di amministrazione e si caricano all’avvio del sistema, occultandosi ai normali controlli.
- Arruolamento: il dispositivo si connette al centro di comando e controllo ed entra nella botnet, pronto a ricevere ordini e a cercare nuove vittime.
Storicamente anche i worm hanno costruito botnet enormi proprio grazie alla capacità di propagarsi da soli: il caso Mirai, che nel 2016 arruolò centinaia di migliaia di dispositivi IoT, è l’esempio più noto.
Richiedi un’analisi
A cosa servono i computer zombie
La botnet è lo strumento; gli usi criminali sono molti. I principali:
- attacchi DDoS: migliaia di zombie inondano contemporaneamente un server di richieste per saturarne le risorse e renderne indisponibili i servizi. È l’uso più noto: lo spieghiamo nella nostra guida agli attacchi DDoS;
- campagne di spam e phishing: le botnet sono la piattaforma privilegiata per inviare milioni di email fraudolente da mittenti sempre diversi;
- furto di dati: il botmaster può spiare l’attività degli utenti dei dispositivi infetti, dalle credenziali digitate ai siti visitati;
- frodi pubblicitarie: gli zombie simulano clic su inserzioni per generare introiti illeciti, un meccanismo affine al malvertising;
- hosting illegale: contenuti illeciti caricati sui dispositivi delle vittime, che ne diventano inconsapevoli distributori;
- noleggio: la botnet stessa, o una sua parte, viene affittata a terzi nel cybercrime-as-a-service.
Come capire se il tuo dispositivo è uno zombie
Premessa onesta: un’infezione ben fatta è quasi asintomatica — è il suo scopo. Alcuni segnali, però, devono insospettire:
- rallentamento marcato e improvviso delle prestazioni;
- ventole in funzione o attività del disco anche a dispositivo inattivo;
- traffico di rete anomalo, connessioni in uscita inspiegabili;
- comparsa di messaggi d’errore o comportamenti insoliti;
- email inviate dal tuo account che non hai mai scritto.
In presenza di questi segnali serve un’indagine più approfondita: scansione anti-malware completa, verifica dei processi in esecuzione e delle connessioni attive, controllo dei programmi impostati per l’avvio automatico.
Come difendersi
Per evitare che i tuoi dispositivi vengano arruolati in una botnet:
- mantieni aggiornati sistema operativo e software: gli exploit sfruttano quasi sempre falle già note e già corrette;
- usa un antivirus con protezione anti-malware in tempo reale;
- cambia le password di fabbrica di router e dispositivi IoT;
- non aprire allegati da mittenti sospetti e non scaricare software da fonti non ufficiali;
- in azienda, monitora il traffico di rete: le comunicazioni tra bot e centro di comando lasciano tracce che un presidio di sicurezza può intercettare.
Per un’azienda il rischio è doppio: subire un attacco lanciato da una botnet, ma anche scoprire che i propri sistemi ne fanno parte — con conseguenze legali e reputazionali oltre che tecniche.
Nessuno zombie nella tua rete aziendale
Da oltre 20 anni Onorato Informatica protegge le aziende italiane: oltre 5.000 clienti, oltre un milione di attacchi sventati, SOC attivo 24/7, certificazioni ISO 9001 e ISO 27001. Monitoraggio continuo della rete e rilevamento delle compromissioni.
Contatta i nostri esperti
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Sono una studentessa magistrale in Informatica Umanistica.
Durante il percorso di studi triennale in Lettere e filosofia ho avuto l’opportunità di svolgere un anno di Servizio Civile Nazionale e un semestre di Erasmus per studio in Francia, nonché un breve periodo di Servizio Volontario Europeo in Croazia.
Attualmente, con un gruppo di altri cinque ragazzi, porto avanti un progetto che aiuta start-up e piccole realtà imprenditoriali a delineare i primi step per le loro strategie social.