
I rootkit entrano inosservati a bordo dei personal computer, celano la loro presenza e conquistano silenziosamente il controllo completo del sistema, aprendo la strada ad una serie di azioni malevole. Questa famiglia di minacce informatiche si presenta sotto una gamma diversificata di varianti, alcune delle quali sfuggono in maniera subdola alla rilevazione da parte degli informatici e da parte delle tecnologie di difesa, mentre altre operano in modo più evidente ma altrettanto dannoso.
Ecco il nostro contenuto che si dedica in tutto e per tutto a istruire i tecnici informatici su come riconoscere e rimuovere i rootkit dai computer dei loro dipendenti.
- Che cosa sono i rootkit?
- Che cosa fanno i rootkit?
- Rootkit malware: tutte le varianti della minaccia
- Come scoprire la presenza di un rootkit nel proprio PC?
- Come rimuovere un rootkit: la procedura passo passo
- Quando la reinstallazione non basta: bootkit e rootkit firmware
- Il rischio del fai da te: i falsi “pulitori rootkit”
- Come prevenire una nuova infezione
- Conclusioni

Che cosa sono i rootkit?
I rootkit costituiscono una categoria di malware estremamente pericolosa, la cui rilevazione risulta spesso elusiva da parte dei tradizionali programmi antivirus o addirittura dagli anti rootkit. Questi sofisticati malware sono progettati per ottenere accesso privilegiato al sistema operativo del computer bersaglio, senza destare alcun sospetto nell’utente proprietario.
Il termine “root” è utilizzato in ambito tecnico per indicare l’utente con pieni poteri di amministrazione sul sistema, consentendogli di eseguire qualsiasi operazione. I cyber criminali si avvalgono dei rootkit per celare il loro passaggio all’interno del dispositivo, garantendo così un’attività di spionaggio o furto di dati lunga e silenziosa, che può protrarsi per anni senza essere rilevata.
È importante sottolineare che esistono due categorie di rootkit:
- quelli basati sul sistema operativo;
- quelli che colpiscono il firmware del dispositivo.
Entrambe queste varianti sono altamente pericolose. Nella peggiore delle ipotesi, i rootkit riescono ad essere così evoluti da disattivare sistemi di protezione, aprire porte (backdoor), accedere a dati sensibili o addirittura sfruttare il dispositivo infettato per lanciare attacchi su altri sistemi, perlopiù attacchi DDoS. Ma analizziamo nello specifico quali tipologie di rootkit esistono.
Che cosa fanno i rootkit?
I rootkit, una volta infiltrati in un PC, permettono agli aggressori di ottenere controllo sul sistema. Possono mascherare processi, file e connessioni di rete, oltre a fornire un accesso remoto agli hacker, che possono rubare dati, installare ulteriori malware o eseguire comandi arbitrari sul sistema compromesso.
Rootkit malware: tutte le varianti della minaccia
Come spieghiamo nella nostra guida completa sui rootkit, esistono diverse tipologie di questa minaccia, ciascuna con le proprie peculiarità e modalità di attacco:
- Rootkit user-mode: operano negli strati utente del sistema e richiedono comunque privilegi di root per modificare la memoria delle applicazioni, nascondere processi o filtri API, e mascherare la loro presenza;
- rootkit in modalità kernel: si insediano direttamente nel kernel del sistema operativo, ottenendo accesso completo ai servizi di sistema, alla memoria e alle istruzioni della CPU. Sono altamente efficaci nel nascondere la loro presenza;
- bootkit: una variante di rootkit in modalità kernel, i bootkit infettano il codice di avvio di un computer, come il Master Boot Record (MBR) o il Volume Boot Record (VBR). Possono essere utilizzati per attaccare i sistemi di crittografia del disco;
- rootkit del firmware o dell’hardware: sfruttano il firmware di dispositivi come router, schede di rete o BIOS del sistema per installare immagini persistenti del malware. Il firmware raramente è soggetto a controlli di integrità del codice, rendendo difficile il rilevamento.
Come scoprire la presenza di un rootkit nel proprio PC?
Riconoscere un rootkit nel proprio computer può essere complicato per un utente alle prime armi ma anche per un tecnico informatico navigato. Se non si possiedono strumenti e tecnologie di sicurezza informatica in azienda, per identificare un rootkit ci si deve affidare unicamente ad alcune attività. Ecco di che cosa stiamo parlando:
- Utilizzare strumenti di rilevamento rootkit dedicati: inutile girarci attorno, la vita dell’informatico è di gran lunga più semplice se per identificare un rootkit si ricorre a software appositi: il loro costo è irrisorio e i benefici per l’intera organizzazione sono incalcolabili. Ricorrete a GMER, RootkitRevealer e RKHunter se possibile;
- confrontare i processi di un sistema potenzialmente infetto con quelli di uno che certamente non lo è: eventuali discrepanze possono essere indicative di un rootkit in azione;
- monitorare il traffico di rete in entrata e in uscita dal sistema, che può rivelare connessioni sospette o non autorizzate;
- verificare l’integrità dei file di sistema confrontando gli hash dei file con quelli noti di una versione pulita del sistema operativo. Qualsiasi discrepanza potrebbe indicare la presenza di un rootkit;
- monitorare il comportamento del sistema per anomalie come l’utilizzo insolito della CPU, della memoria o dell’I/O del disco, o modifiche non autorizzate ai file di sistema o alle configurazioni.
Come rimuovere un rootkit: la procedura passo passo
Rimuovere un rootkit è un’operazione delicata, proprio per la natura furtiva e profonda di questa minaccia.
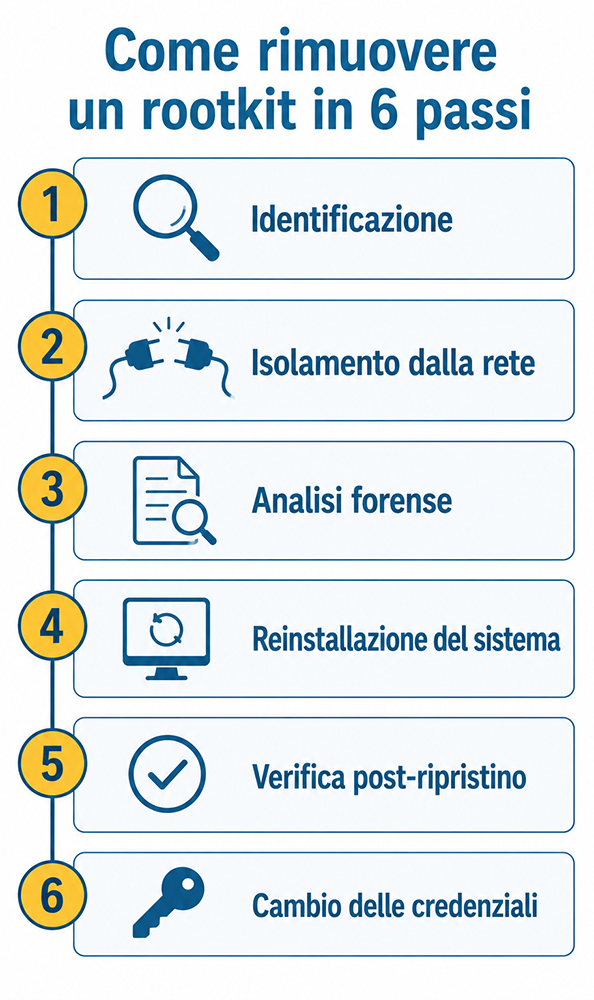
La procedura che segue è quella normalmente adottata dai tecnici specializzati: raccomandiamo di eseguirla solo se si possiedono competenze adeguate — in caso contrario, affidarsi a professionisti della cybersecurity non è una cautela, è la scelta corretta.
- Identificazione: confermare la presenza del rootkit con strumenti di rilevamento dedicati, scansioni all’avvio o analisi da supporto esterno pulito;
- isolamento: disconnettere immediatamente il sistema dalla rete, per impedire ulteriori esfiltrazioni di dati e bloccare la comunicazione del malware con l’attaccante;
- analisi forense: prima di cancellare tutto, valutare un’analisi forense del sistema. Capire come il rootkit è entrato è l’unico modo per evitare che rientri, e in ambito aziendale può essere necessaria anche per gli adempimenti normativi;
- ripristino: la rimozione manuale è quasi sempre troppo rischiosa — un componente residuo basta a reinstallare tutto. La via sicura è la reinstallazione completa del sistema operativo con formattazione del disco, seguita dal ripristino dei soli dati (mai dei programmi) da un backup verificato e antecedente all’infezione;
- verifica post-ripristino: dopo la reinstallazione, eseguire una nuova scansione completa e monitorare il comportamento del sistema nei giorni successivi;
- rotazione delle credenziali: cambiare tutte le password utilizzate sul sistema compromesso, partendo da email, home banking e accessi aziendali. Il rootkit potrebbe averle intercettate tutte.
Quando la reinstallazione non basta: bootkit e rootkit firmware
C’è un caso in cui perfino formattare il disco non risolve nulla: i rootkit che risiedono fuori dal sistema operativo. I bootkit infettano il processo di avvio e i rootkit firmware si annidano in UEFI/BIOS o nei componenti hardware: entrambi sopravvivono alla reinstallazione, e reinfettano il sistema “pulito” al primo avvio.
In questi scenari le opzioni sono il riflash del firmware con un’immagine ufficiale del produttore o, nei casi peggiori, la sostituzione del componente compromesso. Sono interventi da laboratorio, non da fai da te: il rischio di rendere inutilizzabile il dispositivo è concreto.
Il problema è ancora più serio sui dispositivi che un tecnico non può “formattare e reinstallare”: macchinari industriali, apparati di rete, sistemi IoT. A questo scenario abbiamo dedicato un approfondimento sulla difesa dai rootkit nei sistemi embedded.
Il rischio del fai da te: i falsi “pulitori rootkit”
Un’avvertenza che vale quanto tutta la procedura: cercando online “rimozione rootkit gratis” si trovano decine di software che si presentano come pulitori miracolosi. Molti di questi programmi sono essi stessi veicoli di malware — e installarli su un sistema già compromesso, con privilegi di amministratore, significa consegnare le chiavi di casa a un secondo criminale.
La regola è semplice: strumenti di rilevamento e rimozione vanno scaricati solo dai siti ufficiali dei produttori di sicurezza riconosciuti, mai da link trovati in forum, banner o risultati sponsorizzati.
Come prevenire una nuova infezione
Dopo una rimozione — o meglio, prima di averne mai bisogno — la prevenzione si costruisce su cinque fronti:
- aggiornamenti costanti: le vulnerabilità non corrette sono la porta d’ingresso principale dei rootkit. Un processo di patching strutturato la chiude;
- protezione degli endpoint di livello professionale: le soluzioni moderne di endpoint protection integrano analisi comportamentale e scansione all’avvio, le due tecniche più efficaci contro i rootkit;
- Secure Boot attivo sui dispositivi che lo supportano: blocca i bootkit impedendo l’esecuzione di codice di avvio non firmato;
- backup regolari e verificati: un backup sicuro e antecedente all’infezione è ciò che trasforma il ripristino da disastro a procedura ordinaria;
- principio del privilegio minimo: lavorare quotidianamente con account non amministratori riduce drasticamente ciò che un malware può fare al primo colpo.
Conclusioni
Individuare e rimuovere un rootkit è tra le operazioni più complesse della sicurezza informatica: la minaccia è progettata per mentire proprio agli strumenti che dovrebbero trovarla. La sequenza corretta — identificare, isolare, analizzare, ripristinare, verificare — funziona, ma richiede metodo e competenze; e nei casi firmware nemmeno quella basta senza un laboratorio attrezzato.
Per un’azienda, la vera domanda non è “come rimuovo un rootkit” ma “me ne accorgerei?“: contro una minaccia invisibile sul singolo dispositivo, il monitoraggio continuo della rete è spesso l’unico punto di osservazione che resta affidabile.
Sospetti un’infezione o vuoi prevenirla? Parliamone
Onorato Informatica protegge oltre 5.000 clienti con un SOC attivo 24 ore su 24, 7 giorni su 7: oltre 20 anni di esperienza e più di 1 milione di attacchi informatici sventati.
Articoli che potrebbero interessarti:


- Autore articolo
- Ultimi articoli

Sono un giovane italo-tunisino appassionato della camminata. Da piccolo cambiavo sempre il mio tragitto per andare a scuola e nel 2008 mi trasferivo in Italia per iniziare un nuovo cammino.
Questa passione mi ha consentito di raggiungere importanti traguardi formativi, quali il diploma come perito tecnico industriale con il massimo dei voti e la laurea triennale in ingegneria biomedica.
Attualmente, sono uno studente laureando alla magistrale di Biomedical Engineering. Di recente ho vinto l’assegnazione della Cybersecurity Scholarship 2021 – 2022 Cisco.