
Da più di vent’anni la tecnologia Bluetooth continua ad essere ampiamente utilizzata per lo scambio di dati tra due o più dispositivi (come, ad esempio, uno smartphone e un paio di cuffie).
Il vantaggio di questa tecnologia sta nel fatto che non bisogna utilizzare alcun tipo di cavo per effettuare il collegamento; inoltre, non è nemmeno necessario tenere i dispositivi da collegare uno di fronte l’altro (come succede ad esempio con la tecnologia ad infrarossi). Questo standard riceve il supporto da parte di molte aziende che fanno parte del settore dell’elettronica, dell’informatica e delle telecomunicazioni.
Dalla sua nascita fino ad oggi, il Bluetooth è stato costantemente migliorato (la versione più recente è la 5.2) in termini di:
- Stabilità;
- Ampiezza di area di trasmissione;
- Velocità;
- Consumi.
Considerato il suo ampio utilizzo e la diffusione di questa enorme tecnologia, dovevamo certo aspettarci che persino il meno incallito tra gli hacker si mettesse alla ricerca di qualche vulnerabilità della tecnologia Bluetooth per poterla sfruttare a suo pieno vantaggio. Tra le tecniche hacking che sfruttano i punti deboli della tecnologia Bluetooth ritroviamo esattamente il bluesnarfing e in questo articolo parliamo del modo con cui questa minaccia colpisce le vittime.
- Cos’è il bluesnarfing
- Come funziona un attacco bluesnarfing
- Cosa si può fare una volta ottenuto il controllo del dispositivo
- Differenze con altri attacchi informatici basati sul Bluetooth
- Come proteggersi dal bluesnarfing
Cos’è il bluesnarfing
Il bluesnarfing prende di mira i dispositivi Bluetooth non protetti per accedere al loro interno senza essere autorizzati. Il primo caso di bluesnarfing risale al 2003, qualche anno dopo la nascita del Bluetooth. Il termine deriva dalla combinazione delle parole inglesi blue e snarf. Blue, ovviamente, si riferisce alla tecnologia Bluetooth, snarf significa sgraffignare.
L’obiettivo degli attacchi bluesnarfing è ottenere i dati personali presenti sul dispositivo colpito, oppure quello di installare malware al suo interno.
Principalmente vengono sfruttate le vulnerabilità del protocollo OBEX, adibito alla trasmissione dei dati tra due dispositivi.
Le vulnerabilità possono essere utilizzate attraverso tool appositi come Bluediving, programmato per cercare le falle di sicurezza di OBEX all’interno dei dispositivi. Si colpiscono maggiormente i dispositivi la cui configurazione Bluetooth non è stata impostata regolarmente.
Come funziona un attacco bluesnarfing
Gli attacchi bluesnarfing sono tra i più facili da eseguire.
Infatti, non c’è bisogno né di eseguire operazioni complesse né di utilizzare software particolarmente complessi.
Oltretutto, con una banalissima ricerca in rete è possibile trovare moltissimi tool che si possono usare per perpetrare questo tipo di operazioni.
Molto spesso gli hacker eseguono i loro attacchi in luoghi pubblici e affollati come stazioni ferroviarie o ipermercati.
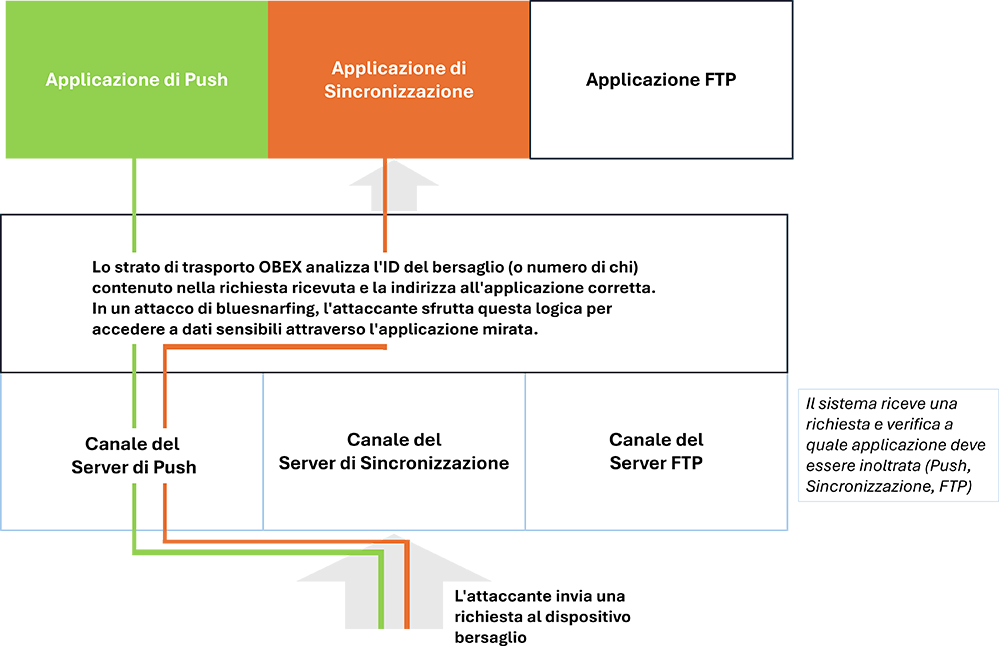
Un tipico attacco bluesnarfing si svolge in questo modo:
- L’hacker parte alla ricerca di un dispositivo che ha il Bluetooth attivo con abilitata la funzionalità di essere individuato da altri dispositivi nelle vicinanze.
- Una volta trovato uno di questi dispositivi, invia una richiesta di collegamento, oppure associa direttamente il suo dispositivo a quello della vittima se ha modo di farlo. È necessario che l’attaccante sia fisicamente vicino al dispositivo da colpire (tipicamente entro dieci metri di distanza, anche se in alcuni casi l’attacco può essere eseguito a distanze maggiori).
- Dopodiché, attraverso i software menzionati precedentemente, l’hacker inizia a violare il dispositivo colpito.
Questo tipo di operazione è completamente invisibile alla vittima. Quest’ultima non si accorgerà di nulla fino a quando non è troppo tardi.
Cosa si può fare una volta ottenuto il controllo del dispositivo
La facilità con cui viene perpetrato il bluesnarfing non significa che questo vada preso sottogamba.
Una volta ottenuto l’accesso al dispositivo attaccato, infatti, è possibile:
- Ricattare la vittima attraverso ransomware che ha installato sulla sua macchina.
- Appropriarsi della sua identità per iniziare campagne di phishing ai danni di altri.
- Rovinarle la reputazione diffondendo informazioni riservate o compromettenti trovate nel dispositivo compromesso.
- Effettuare chiamate telefoniche e inviare messaggi al posto della vittima.
Inoltre, tra i dati che vengono rubati troviamo contatti telefonici, messaggi di testo e indirizzi di posta elettronica.
È bene sottolineare che il bluesnarfing può essere dannoso anche per il mondo aziendale. Un dispositivo compromesso collegato ad una rete aziendale rappresenta per i cybercriminali una grossa opportunità per colpire tutti gli altri dispositivi connessi alla rete.
Differenze con altri attacchi informatici che sfruttano la tecnologia Bluetooth
Molti confondono gli attacchi bluesnarfing con altri attacchi che sfruttano sempre la tecnologia Bluetooth: il bluebugging e il bluejacking.
Queste due modalità di attacco informatico però hanno obiettivi diversi:
- Il bluebugging consiste nell’inserire una backdoor nel dispositivo colpito per spiare la vittima.
- Il bluejacking consiste nel bombardare il dispositivo colpito con messaggi di phishing.
Come proteggersi dal bluesnarfing
Per evitare di rimanere vittima di un attacco bluesnarfing si dovrebbe:
- Accettare richieste di collegamento blluetooth solo da dispositivi che si conoscono.
Come si è potuto vedere, una richiesta apparentemente innocua può nascondere una grave minaccia. - Disattivare il Bluetooth quando non viene utilizzato. In questo modo gli attaccanti non possono far partire il loro attacco.
- Impostare la visibilità del proprio dispositivo su “nascosto”. Tuttavia, è bene sottolineare che un dispositivo nascosto può subire comunque un attacco bluesnarf, anche se con frequenza minore, attraverso attacchi brute-force o se si riesce ad individuare l’indirizzo MAC del dispositivo.
- Mantenere i dispositivi aggiornati in modo da avere le ultime patch di sicurezza.
- Limitare il numero di app e software che utilizzano il Bluetooth.
- Controllare la propria attività Bluetooth del proprio dispositivo. Se ci sono attività sospette, probabilmente si è sotto attacco bluesnarfing.
- Utilizzare robusti protocolli di autenticazione. Non farlo permette l’accesso non autorizzato al dispositivo senza il consenso dell’utente. Un protocollo di sicurezza che si consiglia di utilizzare è l’autenticazione a due fattori. Sebbene non prevenga un attacco bluesnarfing, può disincentivare l’attaccante a violare gli account online.
- Proteggere il proprio dispositivo utilizzando un forte codice PIN.
Molti mantengono impostati i PIN e le password di default. Questo rappresenta un facile punto d’entrata per gli attaccanti bluesnarf.
Usare PIN, password uniche e robuste diminuisce il rischio di accessi non autorizzati al dispositivo.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Classe 1998, laureato in Informatica e Comunicazione Digitale, appassionato di informatica e scrittura. Scrivere per questo blog rappresenta per me un’occasione per divulgare la cultura della cybersecurity, oggi più che mai indispensabile. Scrivo di minacce informatiche, social engineering e digital awareness, impegnandomi attivamente a trasformare scenari complessi in contenuti accessibili per i nostri utenti.