
Le backdoor sono tra le minacce più insidiose della sicurezza informatica: una porta di accesso nascosta che permette a un attaccante di entrare in un sistema scavalcando i normali controlli, spesso senza lasciare traccia e senza essere rilevato dagli antivirus. Il termine inglese significa letteralmente “porta sul retro”, e rende bene l’idea: un ingresso secondario che aggira la porta principale e tutte le sue serrature.
A differenza di quanto si pensa, una backdoor non è sempre opera di un criminale. Può essere inserita deliberatamente da chi attacca, ma anche lasciata involontariamente da uno sviluppatore durante la fase di programmazione, o derivare dallo sfruttamento di una vulnerabilità già presente nel sistema. In tutti i casi il risultato è lo stesso: qualcuno dall’esterno ottiene un accesso che non dovrebbe avere. In questo articolo vediamo cos’è una backdoor, come funziona, quali tipologie esistono e quali rischi comporta — soprattutto per un’azienda — oltre alle strategie per rilevarle e difendersi.
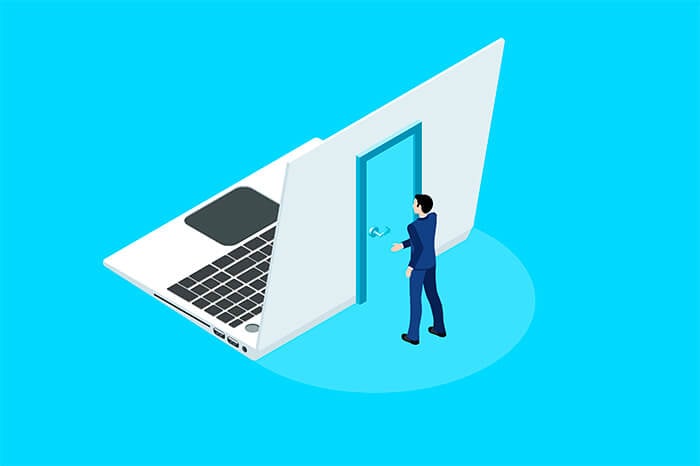
Backdoor in informatica: che cosa sono
Nel mondo della sicurezza informatica, una backdoor è qualsiasi metodo che permette — a utenti autorizzati o non autorizzati — di aggirare le normali misure di sicurezza e ottenere un accesso di alto livello a un sistema: una rete, un’applicazione web, un sito, un dispositivo. È, in sostanza, un punto di accesso che consente a qualcuno dall’esterno di controllare un sistema informatico aziendale senza passare dai canali previsti.
Non tutte le backdoor nascono con intenti malevoli. Un esempio di accesso legittimo è un software di assistenza remota come TeamViewer, che per sua natura consente di collegarsi a un dispositivo da remoto. Il punto è che lo stesso meccanismo, se non controllato o se sfruttato da un malintenzionato, diventa una minaccia: nel tempo il termine “porta sul retro” ha assunto un’accezione quasi esclusivamente negativa, riferita a tutti quei software, configurazioni o vulnerabilità che permettono accessi illegittimi al sistema di una vittima.
Backdoor ed exploit: che differenza c’è
I due concetti sono simili ma non vanno confusi. Un exploit è il codice o la tecnica che sfrutta una vulnerabilità software per prendere il controllo di un sistema: è lo strumento con cui si forza l’ingresso. La backdoor, invece, è la via d’accesso vera e propria — deliberatamente inserita da produttori o criminali, oppure creata sfruttando una falla — che consente di entrare e uscire da un sistema con continuità. In altre parole, l’exploit può essere il mezzo per aprire una backdoor; la backdoor è il varco che resta aperto.
Come funziona una backdoor
Perché un’infezione di tipo backdoor sia efficace deve possedere tre caratteristiche fondamentali.
La prima è la trasparenza: la sua presenza resta nascosta e tende a non essere rilevata dai software antivirus, proprio perché non sempre corrisponde a pattern di malware noti. La seconda è la capacità di sfruttare vulnerabilità di altre applicazioni già presenti: spesso la backdoor si installa in concomitanza con altri software, mimetizzandosi. La terza è la versatilità: può essere funzionale a molti sistemi operativi e a un’ampia gamma di dispositivi, dai server agli oggetti connessi.
Come si crea una backdoor
Poiché esistono diverse tipologie di backdoor, esistono anche diversi modi per crearle e sfruttarle. In linea generale, una porta sul retro esiste grazie alla presenza di una vulnerabilità all’interno di un sistema o di un dispositivo: se un attaccante viene a conoscenza di quel punto debole, può decidere di sfruttarlo per aprire il varco.
Un’avvertenza utile a chiarire i piani: la backdoor non è un virus. Può però servirsene. In molti casi, perché l’attaccante riesca ad aprire la porta, è necessario che la vittima esegua un file malevolo ricevuto, ad esempio, via email: solo una volta che il file viene aperto il criminale informatico può agire e stabilire il proprio accesso.
Le principali tipologie di backdoor
Tra le numerose forme che una backdoor può assumere, alcune sono particolarmente sfruttate dagli attaccanti.
NetBIOS. Un protocollo dei sistemi Windows che, in alcune condizioni, ha storicamente consentito accessi remoti non autorizzati. È stato a lungo considerato un punto debole per la privacy degli utenti, fino alle correzioni introdotte dal produttore.
Trojan Horse. I trojan sono tra i software backdoor più diffusi: il codice malevolo viene allegato all’installazione di un programma apparentemente legittimo e, una volta attivo, stabilisce una connessione remota tra il dispositivo della vittima e l’attaccante. Tra i più noti in questa categoria c’è il RAT (Remote Access Trojan).
Exploit backdoor. Frammenti di codice malevolo inseriti in siti web vulnerabili, che permettono all’attaccante di eseguire azioni sul sistema che ospita il sito senza richiedere password né autenticazione.
Come vengono usate oggi le backdoor
Oggi le backdoor sono diffuse su un’enorme varietà di dispositivi. Molti server in circolazione integrano interfacce di gestione che consentono operazioni da remoto — accensione, spegnimento, riconfigurazione — e numerosi apparati di rete dispongono di porte di servizio legittime per accedere al pannello di amministrazione. Il problema nasce quando queste porte non sono configurate correttamente: a quel punto diventano un’occasione per i malintenzionati.
È esattamente ciò che accadde con la botnet Mirai, che sfruttò le credenziali deboli e gli accessi non protetti di una massa di dispositivi IoT per trasformarli in “zombie”, impiegati all’insaputa dei proprietari per sferrare un attacco DDoS su larga scala. Ogni oggetto connesso a Internet ospita infatti un software che ne governa il funzionamento, e troppo spesso questi applicativi risultano vulnerabili e non adeguatamente protetti già dalla casa produttrice. Sfruttando quei punti deboli, un attaccante può aprirsi un varco e arrivare a controllare l’intero dispositivo: che si tratti di una webcam, di un router o di un sensore industriale, il rischio è concreto.
I rischi per l’azienda
Per un’organizzazione la presenza di una backdoor non è un fastidio tecnico, ma un’esposizione potenzialmente grave. I principali rischi sono concatenati tra loro: il dispositivo compromesso può entrare a far parte di una botnet, finendo sotto il controllo di un attaccante che lo usa per colpire altre infrastrutture; il varco può servire per penetrare nella rete aziendale e diffondersi su tutti i dispositivi collegati; può consentire la sottrazione di informazioni e dati interni; e può tradursi in attività di cracking che impediscono il normale utilizzo dei sistemi.
In ambito aziendale, una backdoor non rilevata può restare silente per mesi e sfociare in una violazione di dati di vaste proporzioni, con danni economici e reputazionali difficili da recuperare. È il motivo per cui non va trattata come un problema isolato, ma come un sintomo da inquadrare in una strategia di sicurezza complessiva.
Con oltre 20 anni di esperienza, più di 5.000 clienti e un SOC attivo 24/7, individuiamo accessi nascosti e vulnerabilità nella tua rete prima che lo facciano gli attaccanti.
Richiedi un Vulnerability Assessment
Si può rimuovere una backdoor?
Prima ancora di parlare di rimozione, conviene porsi una domanda: è possibile accorgersi da soli della presenza di una backdoor? Quasi mai. Proprio per la loro natura silenziosa, individuarle richiede di norma l’intervento di un Vulnerability Assessment, un check-up sistematico dell’intera rete e dei dispositivi che la compongono.
Una volta individuata, per rimediare e prevenire nuovi accessi è possibile agire su più fronti: limitare i privilegi degli utenti, soprattutto in presenza di un IT manager che gestisce il sistema; aggiornare con continuità sistemi operativi e applicazioni, inclusi i dispositivi IoT; disabilitare i servizi non necessari; rimuovere i browser inutilizzati e mantenere aggiornati quelli in uso; dotarsi di un sistema di difesa completo che comprenda firewall, filtri di navigazione e soluzioni professionali di protezione degli endpoint.
Come difendersi dalle backdoor
La difesa dalle backdoor si gioca su due piani complementari: la prevenzione e la rilevazione.
Sul fronte della prevenzione, è fondamentale utilizzare software e sistemi operativi affidabili e costantemente aggiornati, così da ridurre al minimo le vulnerabilità sfruttabili. A questo si affiancano strumenti di sicurezza come firewall, antivirus e antimalware, e l’adozione di politiche aziendali chiare: password robuste, autenticazione a più fattori e accesso ai dati sensibili limitato ai soli soggetti autorizzati. Non meno importante è la consapevolezza degli utenti, che vanno formati a non aprire allegati o link da fonti sconosciute — spesso è proprio questo il primo anello della catena.
Sul fronte della rilevazione, serve un monitoraggio costante del sistema alla ricerca di attività anomale, condotto con strumenti specializzati e tenuto aggiornato nel tempo. È il terreno su cui lavora un SOC attivo 24/7: non aspettare che la violazione diventi visibile, ma intercettare i segnali deboli prima che si trasformino in un incidente. Combinando prevenzione e rilevazione è possibile proteggere efficacemente i sistemi informatici dalle backdoor e mettere al sicuro dati e continuità operativa.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Difendo le imprese e semplifico la vita all’IT manager con un servizio di sicurezza informatica che garantisce le attività aziendali 24 ore su 24, 7 giorni su 7.
Sono l’interlocutore ideale per le aziende di produzione industriale con più di 50 dipendenti, con responsabile informatico interno e consapevoli che la sicurezza informatica sia un valore con cui tutelano i clienti.
La volontà di proteggere imprese, dati e persone, mi ha fatto fondare Onorato Informatica, azienda con oltre 20 anni di attività, più di 5.000 clienti e oltre un milione di attacchi informatici sventati.
La passione per il mio lavoro mi porta spesso ad essere chiamato come relatore in eventi formativi sul tema della sicurezza informatica presso associazioni di imprese, di professionisti e università.