
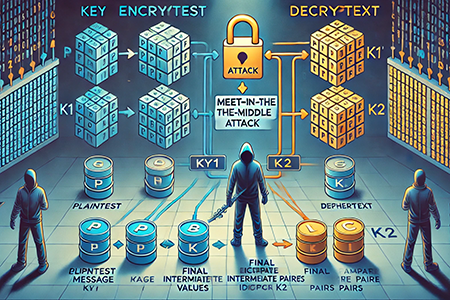
L’attacco Meet-in-the-Middle è un tipo di attacco crittoanalitico comunemente utilizzato contro algoritmi di crittografia che impiegano chiavi simmetriche.
Questo attacco sfrutta il fatto che i processi di crittografia e decifratura sono operazioni inverse l’una dell’altra.
Di conseguenza, un attaccante può adottare un approccio basato sulla forza bruta per individuare la chiave segreta utilizzata nel processo di crittografia.
È importante non confondere il “Meet-in-the-Middle” con il “Man-in-the-Middle,” nonostante l’acronimo per indicare entrambi gli attacchi sia lo stesso: MitM.
- Che cos’è
- Differenze Man-in-the-Middle e Meet-in-the-Middle
- Procedura di attacco “Meet-in-the-Middle”
- Impatto di un attacco MitM
- Come mitigare gli attacchi Meet-in-the-Middle?
Che cos’è
Un attacco Meet-in-the-Middle (MitM) è una tecnica crittanalitica utilizzata per ridurre la complessità degli attacchi contro cifrari a più chiavi, come la crittografia a doppia chiave (ad esempio Double DES). L’obiettivo è evitare di dover eseguire un attacco brute-force completo su entrambe le chiavi.
Differenze Man-in-the-middle e Meet-in-the-middle
Il Man-in-the-Middle (MitM) è un attacco di rete in cui un attaccante si inserisce furtivamente nella comunicazione tra due parti, intercettando, alterando o falsificando i dati senza che le vittime se ne accorgano, spesso sfruttando vulnerabilità nei protocolli di crittografia o reti Wi-Fi non protette.
Il Meet-in-the-Middle (MitM), invece, è un attacco crittanalitico usato per ridurre la complessità della ricerca delle chiavi in cifrari con più livelli di cifratura, come il Double DES; l’attaccante precompute i valori intermedi generati da un processo di crittografia e decifratura per trovare una corrispondenza, diminuendo il tempo necessario per forzare la cifratura.
La principale differenza è che il Man-in-the-Middle riguarda l’intercettazione del traffico di rete, mentre il Meet-in-the-Middle è un attacco matematico che sfrutta il calcolo di valori intermedi per ridurre la difficoltà della decrittazione.
Procedura di attacco “Meet-in-the-Middle”
La procedura di attacco Meet-in-the-Middle (MitM) è una tecnica crittanalitica che permette di ridurre il tempo necessario per attaccare cifrari a più livelli di cifratura, come il Double DES, sfruttando la possibilità di calcolare valori intermedi tra i due passaggi di crittografia. Ecco i passaggi principali:
- Definizione del problema: Supponiamo che un cifrario utilizzi due chiavi separate,
K1eK2, per cifrare un testo in chiaroPe ottenere un testo cifratoCtramite due operazioni successive:
C = E(K2, E(K1, P)) - Precomputazione della prima fase: L’attaccante cifra
Pcon tutte le possibili chiaviK1, ottenendo una serie di valori intermediI.
I = E(K1, P)per ogniK1.
I risultati vengono salvati in una tabella hash per un rapido confronto. - Decifratura della seconda fase: L’attaccante prende
Ce lo decifra con tutte le possibili chiaviK2per generare possibili valori intermediI':
I' = D(K2, C)per ogniK2.
SeI'coincide con un valoreIgià calcolato, le chiaviK1eK2sono state trovate. - Recupero delle chiavi: Una volta identificata la coppia corretta di chiavi
(K1, K2), l’attaccante può decifrare qualsiasi altro messaggio cifrato con lo stesso algoritmo.
Impatto di un attacco MitM
L’impatto di un attacco Man-in-the-Middle (MitM) può essere devastante, compromettendo la riservatezza, l’integrità e l’autenticità delle comunicazioni.
Un attaccante può intercettare dati sensibili come credenziali, informazioni bancarie o conversazioni riservate, utilizzandoli per frodi, furti di identità o accesso non autorizzato a sistemi aziendali. La modifica del traffico in tempo reale può alterare transazioni finanziarie, reindirizzare pagamenti o distribuire malware senza che le vittime se ne accorgano. La compromissione della fiducia tra due parti rende ancora più grave l’attacco, poiché un utente può credere di comunicare con un interlocutore legittimo quando in realtà sta interagendo con l’attaccante. Anche le connessioni cifrate non sono sempre sicure, poiché un MitM avanzato può sfruttare vulnerabilità nei protocolli di sicurezza come SSL/TLS, eseguendo attacchi di downgrade per forzare l’uso di cifrari deboli o certificati falsificati.
Nell’ambito aziendale, un attacco MitM può portare alla perdita di dati critici, danneggiare la reputazione dell’azienda e causare ingenti perdite economiche, oltre a possibili sanzioni in caso di mancato rispetto delle normative sulla protezione dei dati.
Come mitigare gli attacchi Meet-in-the-Middle?
Per mitigare gli attacchi Meet-in-the-Middle, è necessario adottare soluzioni che impediscano all’attaccante di dividere lo spazio delle chiavi e operare su parti separate, un principio alla base di questa tecnica crittoanalitica. Una delle strategie più efficaci è l’utilizzo di tecniche di “whitening”, che introducono alterazioni ai dati sia prima che dopo il processo di crittografia. Questo metodo obbliga l’attaccante a indovinare l’intera chiave in un’unica operazione, rendendo impossibile il classico approccio a doppia cifratura utilizzato negli attacchi MitM.
Un esempio pratico di questa tecnica è il DESX, una variante del noto algoritmo DES, che aggiunge chiavi ausiliarie per proteggere ulteriormente i dati.
Un approccio più moderno consiste nel derivare le chiavi ausiliarie direttamente dalla chiave principale, utilizzando funzioni matematiche sicure e ben definite. Questo permette di ottenere un equilibrio tra sicurezza e prestazioni, eliminando la necessità di gestire chiavi aggiuntive separatamente e riducendo la complessità operativa.
L’idea alla base di queste soluzioni è semplice ma potente: aumentare la difficoltà per l’attaccante, costringendolo a compromettere l’intera chiave in una sola mossa, piuttosto che sfruttare punti deboli nei singoli passaggi della crittografia. Queste costruzioni possono essere applicate sia ad algoritmi di crittografia esistenti sia a nuovi algoritmi progettati ex novo, garantendo una protezione completa contro gli attacchi MitM.
Studi recenti dimostrano che tali tecniche non solo bloccano gli attacchi MitM, ma offrono anche una resistenza superiore ad altre forme di crittoanalisi, come l’analisi lineare o differenziale. Questo approccio integrato alla progettazione della crittografia rappresenta un passo avanti nella protezione dei dati sensibili, assicurando la sicurezza anche in un contesto tecnologico in costante evoluzione. Adottare queste strategie è fondamentale per rafforzare la fiducia nelle comunicazioni digitali e proteggere le informazioni in un panorama di minacce sempre più complesso.
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Classe 1990, dopo la laurea in Scienze Politiche mi sono trasferita in Inghilterra. Ho sempre amato la scrittura e ad oggi mi occupo, oltre che di digital marketing, di copywriting e Seo. La curiosità guida ogni ambito in cui opero, infatti non smetto mai di aggiornarmi e studiare.