
Gli attacchi Reflection and Amplification sono una categoria di attacchi DDoS (Distributed Denial of Service) che hanno iniziato a diffondersi a partire dal 2013, diventando sempre più comuni nel tempo. Questi attacchi sfruttano server configurati per utilizzare il protocollo UDP (User Datagram Protocol) e, in alcuni casi, anche il TCP (Transmission Control Protocol).
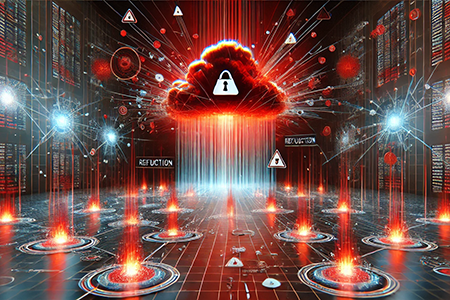
I server presi di mira vengono improvvisamente sovraccaricati da un enorme volume di richieste falsificate, rendendoli incapaci di gestire correttamente il traffico di rete. Il problema si amplifica ulteriormente quando gli attaccanti sfruttano più server distribuiti in diverse località, provocando danni ancora più gravi. Come per tutti gli attacchi DDoS, anche i Reflection and Amplification causano gravi sovraccarichi nel traffico di rete, bloccano siti web e interrompono servizi online essenziali, causando di conseguenza ingenti perdite finanziarie.
Questi attacchi sono particolarmente attraenti per i cybercriminali perché non richiedono strumenti sofisticati per essere realizzati. Con uno sforzo minimo, è possibile lanciare attacchi su larga scala utilizzando un numero ridotto di bot o persino un singolo server. In molti casi, non è nemmeno necessario usare vecchie versioni dei protocolli di comunicazione, o cercare vulnerabilità specifiche: è sufficiente manipolare il traffico di rete legittimo.
Vediamo dunque come funziona nel dettaglio un attacco reflection and amplification e quali sono le contromisure da prendere per difendersi da esso.
In cosa consiste un attacco Reflection and Amplification?
Questo tipo di attacco DDoS è composto da due fasi principali: Reflection e Amplification.
Nella fase di Reflection, l’attaccante falsifica l’indirizzo IP dei pacchetti di richiesta, facendoli apparire come provenienti dalla vittima. Il server, non potendo distinguere le richieste legittime da quelle falsificate, invia le sue risposte direttamente alla vittima invece che all’attaccante. In tal modo, il vero indirizzo IP del cybercriminale viene nascosto sia alla vittima, che al server. Il termine Reflection deriva dal fatto che lo stesso protocollo viene utilizzato sia per inviare i pacchetti di richiesta, che per ricevere quelli di risposta.
Nella fase di Amplification, il cybercriminale sfrutta il server per amplificare il volume delle risposte inviate alla vittima. L’obiettivo è quello di generare un numero di pacchetti di risposta molto superiore a quello dei pacchetti di richiesta originariamente inviati.
Il rapporto tra le dimensioni dei pacchetti di request e quelli di response è detto fattore di amplificazione. Un attacco efficace punta a ottenere il fattore di amplificazione più elevato possibile, massimizzando il sovraccarico sul sistema della vittima.
Protocolli vulnerabili agli attacchi Reflection and Amplification
Gli attacchi Reflection and Amplification sfruttano diversi protocolli UDP, molti dei quali progettati senza meccanismi di autenticazione adeguati. I più comuni includono:
- NTP (Network Time Protocol): fattore di amplificazione pari a 557;
- CharGEN: fattore di amplificazione pari a 359;
- DNS (Domain Name System): fattore di amplificazione compreso tra 28 e 54;
- SSDP (Simple Service Discovery Protocol): fattore di amplificazione pari a 31.
Esempio di sfruttamento: caso NTP
Per sfruttare l’NTP, è necessario che una vecchia funzionalità del protocollo sia abilitata. L’attaccante sfrutta in particolare il comando di debug monlist, che non richiede autenticazione o autorizzazione, per generare un volume significativo di traffico verso la vittima. Tale comando restituisce dati sui client NTP che hanno interagito con il server, come:
- Indirizzo IP;
- Versione del protocollo NTP;
- Numero di richieste effettuate al server NTP;
Il server invia una risposta composta da un massimo di 100 pacchetti UDP, chiamati datagrammi. Ciascuno di questi ha una dimensione pari a 440 byte. Il fattore di amplificazione dipende dal numero di indirizzi IP dei client restituiti dal server e in molti casi risulta estremamente elevato.
Il comando monlist nelle implementazioni Linux dell’NTP, può restituire fino a 600 voci di tabella, generando un volume massimo di dati pari a 50 KB per singola query. È bene sottolineare che questo comando non è l’unico utilizzabile per condurre attacchi Reflection and Amplification. Anche altre funzionalità del protocollo NTP, esattamente come quelle di altri protocolli UDP, possono essere sfruttate per dare vita ad attacchi di notevole impatto.
Strategie difensive contro gli attacchi Reflection and Amplification
Gli attacchi Reflection and Amplification sono molto insidiosi e difficili da prevenire, poiché è complicato trovare segni di compromissione nei server colpiti. I vari servizi che gli attaccanti possono sfruttare, devono essere messi in sicurezza per evitare che vengano utilizzati per attacchi Reflection and Rmplification o altri tipi di attacchi DDoS. I servizi non utilizzati andrebbero disabilitati; quelli in uso dovrebbero implementare firewall per prevenire accessi non autorizzati, essere riconfigurati o aggiornati per garantire meccanismi di sicurezza adeguati.
La prima cosa da fare per prevenire il rischio di attacchi Reflection and Amplification, è bloccare i pacchetti falsificati. Tuttavia, poiché gli attacchi provengono spesso da fonti legittime, distinguere i pacchetti autentici da quelli contraffatti può risultare complesso. Inoltre, i pacchetti di risposta legittimi potrebbero essere inviati di nuovo a causa del rallentamento dei servizi. Questo reinvio viene spesso confuso con un attacco DDoS.
Le linee guida da seguire per evitare che gli attacchi Reflection and Amplification vadano a segno includono:
- Stabilire un limite al traffico di rete, per prevenire un sovraccarico del sistema casuato attacchi DDoS;
- Bloccare le porte non utilizzate, impedendo che vengano sfruttate per eseguire attacchi informatici;
- Mantenere i sistemi aggiornati con le ultime patch di sicurezza, prevenendo l’uso di vulnerabilità note;
- Implementare filtri per il traffic signature, in quanto esse individuando pattern ripetitivi indicanti attività malevole;
Onorato Informatica offre un servizio di network security per difendere le reti dalle minacce informatiche.
Il servizio include:
- Configurazione di firewall;
- Protezione da intrusioni interne ed esterne;
- Monitoraggio del traffico di rete;
Rivolgersi a un team di professionisti nel campo della cybersecurity è una garanzia per proteggersi da hacker e cybercriminali. Inoltre, i professionisti possono intervenire rapidamente nel caso in cui un attacco informatico dovesse sfortunatamente andare a segno, risolvendo il problema in tempi brevi e minimizzando i danni.
Articoli che potrebbero interessarti:
- Autore articolo
- Ultimi articoli

Classe 1998, laureato in Informatica e Comunicazione Digitale, appassionato di informatica e scrittura. Scrivere per questo blog rappresenta per me un’occasione per divulgare la cultura della cybersecurity, oggi più che mai indispensabile. Scrivo di minacce informatiche, social engineering e digital awareness, impegnandomi attivamente a trasformare scenari complessi in contenuti accessibili per i nostri utenti.