
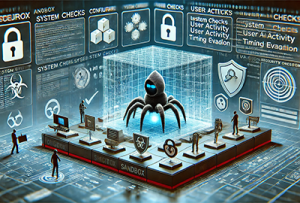
In informatica, una sandbox è un ambiente digitale isolato e sicuro in cui i software possono essere eseguiti senza influire sulla sicurezza e sulla stabilità del sistema ospite o sulla rete circostante.
La sandbox è progettata per fornire un’area protetta in cui sviluppatori e analisti possono eseguire test di sicurezza su applicazioni web-based o software, al fine di identificare vulnerabilità e studiare il comportamento delle minacce informatiche. In questo articolo vediamo nel dettaglio come funziona questa tecnologia e quali tipologie esistono.

Analisi di funzionamento della tecnologia sandbox
La sandbox impiega macchine virtuali, un sistema operativo o una porzione di rete isolata all’interno del sistema operativo ospite. Quando si desidera testare un’applicazione sospetta, questa viene eseguita all’interno della macchina virtuale o dell’ambiente sicuro, dove può essere analizzata senza danneggiare il sistema ospite.
La tecnologia sandbox si serve di due approcci: la virtualizzazione e l’isolamento. In entrambi i casi viene creato un ambiente protetto all’interno del sistema operativo ospite.
Nel caso della virtualizzazione viene creata una macchina virtuale che emula un sistema operativo completo: l’applicazione o il software viene quindi eseguito all’interno di questo ambiente, completamente isolato dalla rete circostante. Nel caso dell’isolamento, invece, l’applicazione sospetta viene eseguita in un ambiente protetto realizzato con tecniche come il sandboxing dei processi, la creazione di container o l’utilizzo di macchine virtuali leggere.
Tipi di sandbox: software e hardware
Nelle aziende vengono utilizzate principalmente due tipologie di sandbox: software e hardware. La differenza sta nella modalità con cui viene creato l’ambiente isolato in cui l’applicazione o il software possono essere eseguiti.
Un software sandbox utilizza programmi specializzati per creare un ambiente protetto all’interno del sistema operativo ospite. In pratica, agisce come uno strato di protezione tra il sistema ospite e l’applicazione. È il tipo più comune di soluzione sandbox, spesso utilizzato da sviluppatori e ricercatori di sicurezza per eseguire test su applicazioni e software senza rischiare di danneggiare il sistema operativo o la rete circostante.
Un hardware sandbox, invece, utilizza hardware dedicato per creare l’ambiente protetto, agendo come un’appliance di sicurezza separata. Il suo principale vantaggio è la maggiore sicurezza garantita dall’hardware specializzato: per questo viene impiegato in ambienti aziendali e governativi in cui la sicurezza delle informazioni sensibili è una priorità assoluta.
Esempi di funzionamento della sandbox
Per capire meglio, ecco alcuni esempi di come la tecnologia sandbox viene applicata in contesti diversi.
Un’azienda di sviluppo software utilizza un software sandbox per testare la propria applicazione in un ambiente isolato, eseguendo verifiche di sicurezza senza compromettere il sistema operativo ospite o la rete circostante.
Un provider di servizi cloud utilizza un hardware sandbox per fornire un ambiente protetto in cui i clienti possono eseguire le proprie applicazioni in modo sicuro, senza intaccare l’infrastruttura dell’organizzazione né altri servizi cloud.
Un ente della Pubblica Amministrazione impiega la tecnologia sandbox hardware per isolare un’applicazione malevola e impedirne la diffusione sul sistema operativo ospite o sulla rete, proteggendo così le informazioni sensibili e prevenendo eventuali attacchi informatici.
Considerazioni finali
In sintesi, la sandbox è uno strumento importante per sviluppatori e analisti di sicurezza: consente di eseguire test su applicazioni e software e di proteggere i sistemi contro le minacce informatiche. Può essere implementata attraverso tecniche di virtualizzazione o isolamento, che creano l’ambiente protetto in cui eseguire i test in modo sicuro.
Si tratta di una tecnologia che continua a evolversi grazie alla ricerca degli esperti di sicurezza informatica, ed è ampiamente utilizzata in contesti diversi: aziende di sviluppo software, provider di servizi cloud, imprese produttive e amministrazioni pubbliche.
In ambito aziendale, però, la sandbox non agisce da sola: dà il meglio quando è integrata in un sistema di protezione gestito. È una delle tecnologie che compongono il servizio di Endpoint Protection, dove l’analisi automatica dei file sospetti in ambiente isolato protegge l’intera rete aziendale anche dalle minacce non ancora note.
Domande frequenti
A cosa serve una sandbox?
Una sandbox serve a eseguire programmi, file o applicazioni sospette in un ambiente isolato dal resto del sistema, così da analizzarne il comportamento senza rischi per il computer o la rete. È usata sia per testare software in sviluppo, sia per studiare il funzionamento di malware in sicurezza.
Qual è la differenza tra sandbox software e sandbox hardware?
Una sandbox software crea l’ambiente isolato tramite programmi specializzati all’interno del sistema operativo, ed è la soluzione più diffusa e flessibile. Una sandbox hardware utilizza invece apparati dedicati e offre un livello di sicurezza superiore, adatto ad ambienti aziendali o governativi in cui la protezione dei dati è critica.
La sandbox protegge da tutti i malware?
No. La sandbox è uno strumento molto efficace, ma non garantisce una sicurezza assoluta: esistono malware progettati per riconoscere di trovarsi in una sandbox e restare inattivi (tecnica nota come sandbox escaping). Per questo, in azienda, la sandbox va integrata in un sistema di protezione più ampio.
La sandbox è sufficiente per proteggere un’azienda?
Da sola no. In un contesto aziendale la sandbox è una delle componenti di una strategia di sicurezza più completa, che comprende la protezione degli endpoint, il monitoraggio della rete e la risposta alle minacce. È in questo insieme che la tecnologia sandbox esprime il suo reale valore difensivo.
Proteggi la tua rete aziendale dalle minacce sconosciute
Analizziamo le esigenze del tuo sistema informatico e ti proponiamo la soluzione di protezione più adatta.
Contatta i nostri esperti
Articoli che potrebbero interessarti:

- Autore articolo
- Ultimi articoli

Sono CTO, socio della società Onorato Informatica e il Direttore del Security Operations Center.
Aiuto le imprese e i professionisti a progettare e implementare servizi di sicurezza informatica e a difendersi dagli attacchi informatici di hacker e virus.
Da oltre vent’anni mi occupo di linguaggi di programmazione: C, C++, C#, VB.NET, HTML, PHP e JAVA. Dirigo lo sviluppo e la gestione soluzioni di sicurezza informatica per aziende e enti tramite servizi di Web Security, Network Security, Anti-DDoS, Intrusion Prevention Systems, Perimeter Security, Network Segmentation, Security Information and Event Management, Threat and Vulnerability Management.
A differenza delle classiche soluzioni di sicurezza informatica, noi lavoriamo con servizi sviluppati internamente ad alte performance; utilizziamo solo tecnologie esclusive e certificate.
Inoltre, negli ultimi 10 anni ci siamo specializzati nella pianificazione, progettazione e implementazione dei servizi di Vulnerability Assessment e Penetration Test di sistemi e infrastrutture, comprese WebApp, Mobile e IoT.